找回密码
 注册创意安天

每日安全简讯(20261121)

[复制链接]
发表于 2026-11-20 17:52 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


1 安天发布《PHP多个远程代码执行漏洞风险提示》

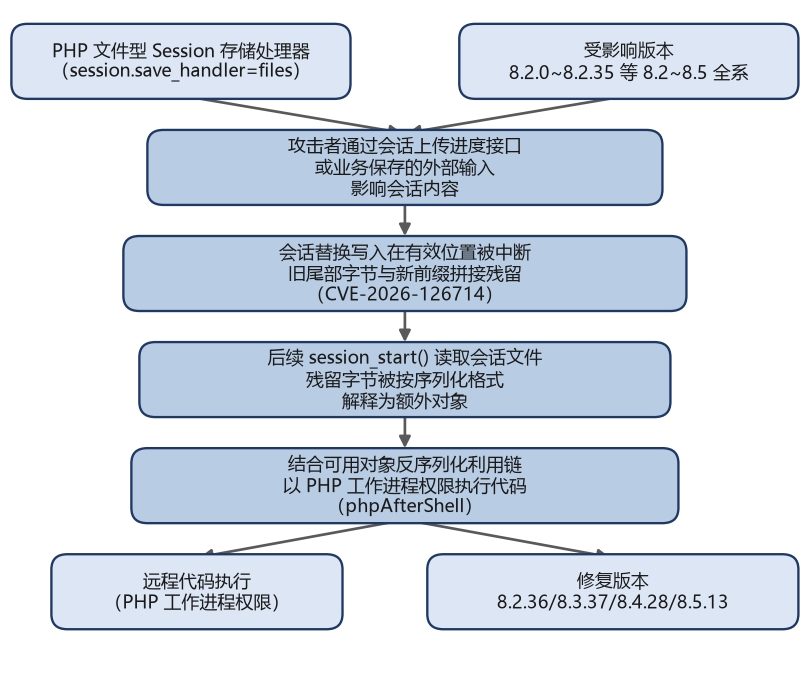
安天CERT监测到PHP官方于2026年11月19日发布安全更新,一次性修复了七个严重级别的远程代码执行或潜在远程代码执行漏洞。这七个漏洞的官方CVSS v4.0评分均为9.2分,涉及CVE-2026-126714、CVE-2026-115560、CVE-2026-129289、CVE-2026-129474、CVE-2026-129496、CVE-2026-129182、CVE-2026-129481。其中CVE-2026-126714公开代号phpAfterShell,漏洞原理为文件型会话处理器在会话写入被中断后残留数据被反序列化,攻击者可在满足特定条件时以PHP工作进程权限执行代码。报告内容含漏洞原理、受影响范围及缓解建议。
安天.png
https://mp.weixin.qq.com/s/Sbwn5Os7232dlz2QJUmMqQ


2 N‑able云邮件平台遭入侵管控接口下线

N‑able披露安全事件,监测Mail Assure与SpamExperts Hosted Cloud出现业务异常,初期判定为配置故障,后续确认存在攻击者未授权访问其中一台业务服务器。事件覆盖美洲、欧洲、APAC三大区域,邮件收发与垃圾过滤核心业务持续正常运行,管理仪表盘、API、隔离区、日志查询功能全部被主动禁用保护。厂商开展基础设施重建、安全加固与事件调查,持续分批次验证业务组件安全状态后逐步恢复服务。厂商直接向合作渠道发送事件通知,截至11月20日调查没有找到客户邮箱、租户业务数据被窃取证据,该事件与N‑central系列漏洞事件相互独立无关联。
N-able.png
https://uptime.n-able.com/event/202672/


3 Drupal修复安装器未授权RCE漏洞

Drupal安全团队发布安全公告,CVE‑2026‑132165为Drupal核心严重级别漏洞。站点安装后/core/install.php文件保留于服务器,特定条件下未认证攻击者可调用安装器执行重装流程,实现站点接管与远程代码执行。受影响版本包含10.6.x低于10.6.22,11.3.x低于11.3.22,11.4.x低于11.4.13,8、9以及10.5.x、11.2.x及更早版本停止维护无补丁。Drupal Steward服务用户已防护已知攻击向量,官方建议升级同时通过Web服务器配置限制访问install.php,或直接删除该文件。
Drupal.png
https://www.drupal.org/sa‑core‑2026‑017


4 NGINX漏洞允许未认证攻击者执行代码

安全研究人员披露,编号CVE-2026-123007被命名为nginx2root漏洞,自2015年发布的NGINX1.9.5版本引入,启用HTTP/2的实例可被未认证攻击者利用执行代码,执行权限为NGINX工作进程权限,搭配Linux内核SCTP漏洞可实现容器内提权至root。NGINX同时披露另外4个高危漏洞,CVSS4.0评分均为9.2分,分别关联HTTP/2、后端代理、SSI、HTTP/3、邮件代理不同配置条件。开源NGINX受影响版本范围1.9.5-1.31.8,修复版本为1.31.9、1.30.7GitHub已公开PoC代码,厂商、安全厂商暂未观测到在野利用,CISA已知利用漏洞清单尚未收录该漏洞,临时缓解手段可关闭HTTP/2功能。
NGINX.png
https://thehackernews.com/2026/11/10-year-old-nginx-http2-flaw-lets.html


5 Gentlemen勒索团伙宣称窃取英伟达数据

Gentlemen勒索软件组织将英伟达挂至暗网泄露站点,设置11月28日的泄露倒计时,该团伙未对外提供数据样本、入侵证据。NVIDIA对外回应,正在调查疑似第三方合作伙伴相关安全事件,未发现英伟达自身系统、网络存在被入侵痕迹,持续跟踪事件进展。该勒索组织过往存在夸大攻击成果、错误标记受害企业历史行为,本次事件的真实性、是否存在英伟达相关数据外泄尚未得到证实,没有确认发生针对英伟达本体的入侵。
NVIDIA.png
https://www.bleepingcomputer.com/news/security/nvidia-investigating-gentlemen-ransomware-breach-claims/


6 日本SBC医疗集团披露两起数据泄露事件

SBC Medical Group向美国SEC提交8‑K文件披露两起安全事件,事件在2026‑11‑16被发现,全部发生在日本业务体系。第一起攻击者访问并导出集团子公司业务数据库,泄露1624000名人员个人信息,包含姓名、联系方式、出生日期、会员卡号、密码、调研反馈,同步泄露20000份员工账号记录,459名员工的银行与税务资料,附带预约、咨询记录与客户评价素材。第二起为第三方预约平台Tribeau管理员账号被入侵,波及56家诊所,泄露12641人的预约记录与6804人的诊疗项目信息。公司确认电子病历、mySBC预约站点数据未被访问,暂未观测到泄露数据被滥用行为,入侵途径与完整影响范围还在调查,无法评估本次事件带来财务损失。
SBC医疗集团客户的数据.png
https://www.bleepingcomputer.com/news/security/hackers‑steal‑data‑of‑16‑million‑sbc‑medical‑group‑customers/


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-11-21 05:05

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表