找回密码
 注册创意安天

每日安全简讯(20261120)

[复制链接]
发表于 2026-11-19 17:58 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


1 安天发布《nginx 多个远程代码执行漏洞风险提示》

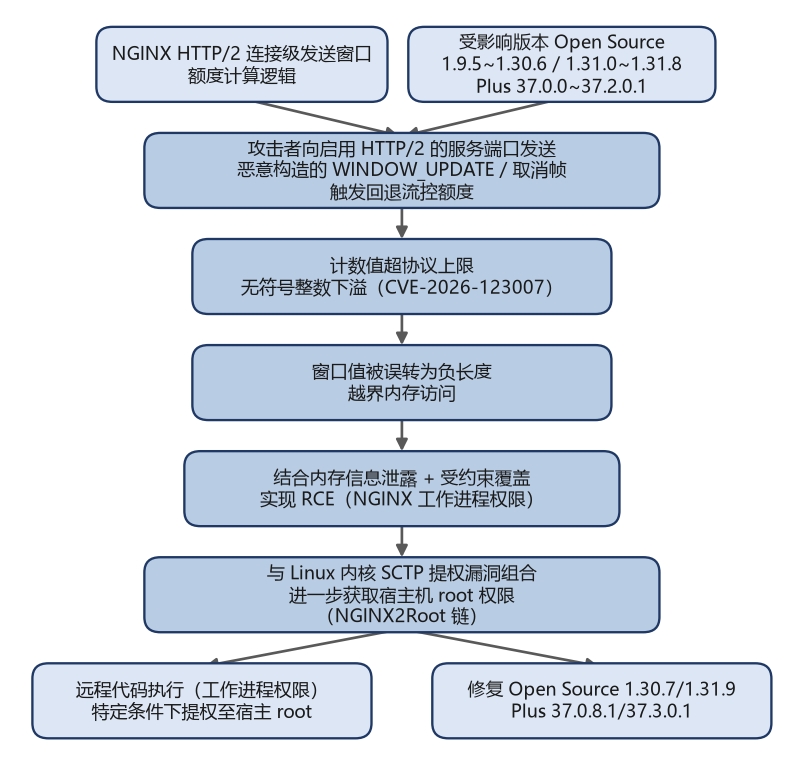
安天CERT监测到2026年11月公开披露的nginx多个远程代码执行漏洞(Xint研究团队将5个nginx远程代码执行漏洞与1个独立的Linux内核提权漏洞合称为“nginx2root”),涉及CVE-2026-123007、CVE-2026-123634、CVE-2026-123633、CVE-2026-121810、CVE-2026-113425五项漏洞。攻击者可在无需认证的情况下,针对启用HTTP/2、HTTP/3或特定resolver、mirror、邮件代理配置的nginx服务触发内存破坏,并以nginx worker进程权限执行任意命令。今天发布nginx多个远程代码执行漏洞(nginx2root)风险提示。五个漏洞均无需认证即可触发,攻击者可在启用HTTP/2、HTTP/3或特定代理配置的nginx服务上以worker进程权限执行任意命令;其中CVE-2026-123007影响面最广、利用难度较低。报告含漏洞原理、受影响版本与排查处置建议,供相关用户参考。
nginx.png
https://mp.weixin.qq.com/s/Y9Z0jclNMBL_UzLV--pzeQ


2 安天发布《OpenJDK Base64解码器远程代码执行漏洞风险提示》

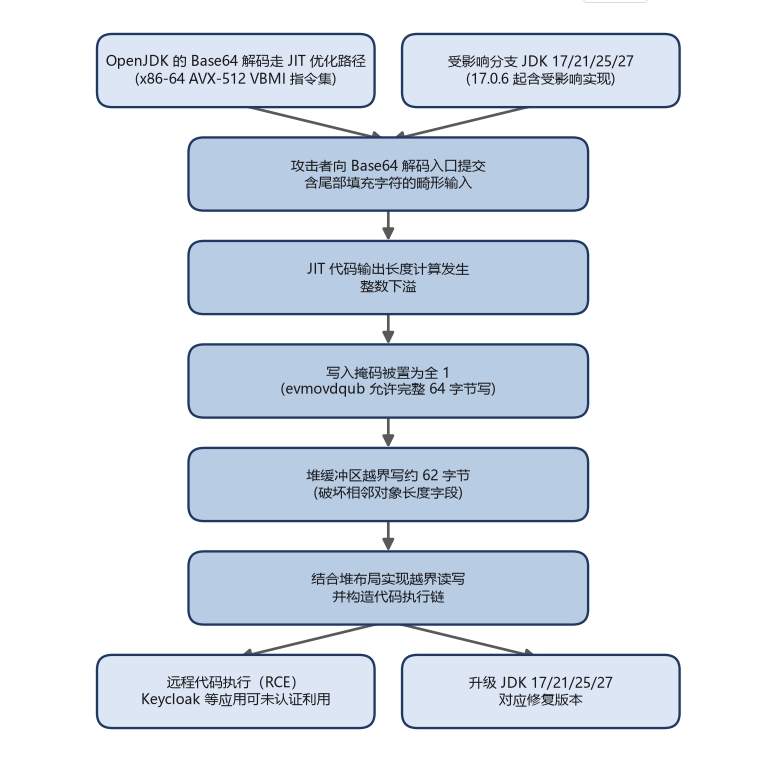
安天 CERT 监测到 2026 年 11 月 17 日公开披露的 OpenJDK Base64 解码器远程代码执行漏洞 CVE-2026-114938,漏洞被命名为 Java4Shell,由 Calif 团队发布,CVSS 3.1 评分 8.1(高危)。该漏洞位于 OpenJDK HotSpot 虚拟机针对 x86-64 处理器 AVX-512 VBMI 指令集优化的 Base64 解码逻辑中,属于内存破坏类漏洞,攻击者可构造包含特定尾部填充字符的恶意 Base64 数据触发堆缓冲区越界写,最终实现敏感信息窃取、服务拒绝或远程代码执行。安天CERT监测到高危漏洞Java4Shell(CVE-2026-114938),该漏洞可通过恶意Base64输入触发内存越界,存在远程代码执行风险,POC已公开。安天CERT已完成漏洞复现,并提供检测脚本,请及时排查加固。
安天.png
https://mp.weixin.qq.com/s/AdTgTitkYsWAo4wUHP-lEw


3 Microsoft agent包遭劫持植入凭据窃取软件

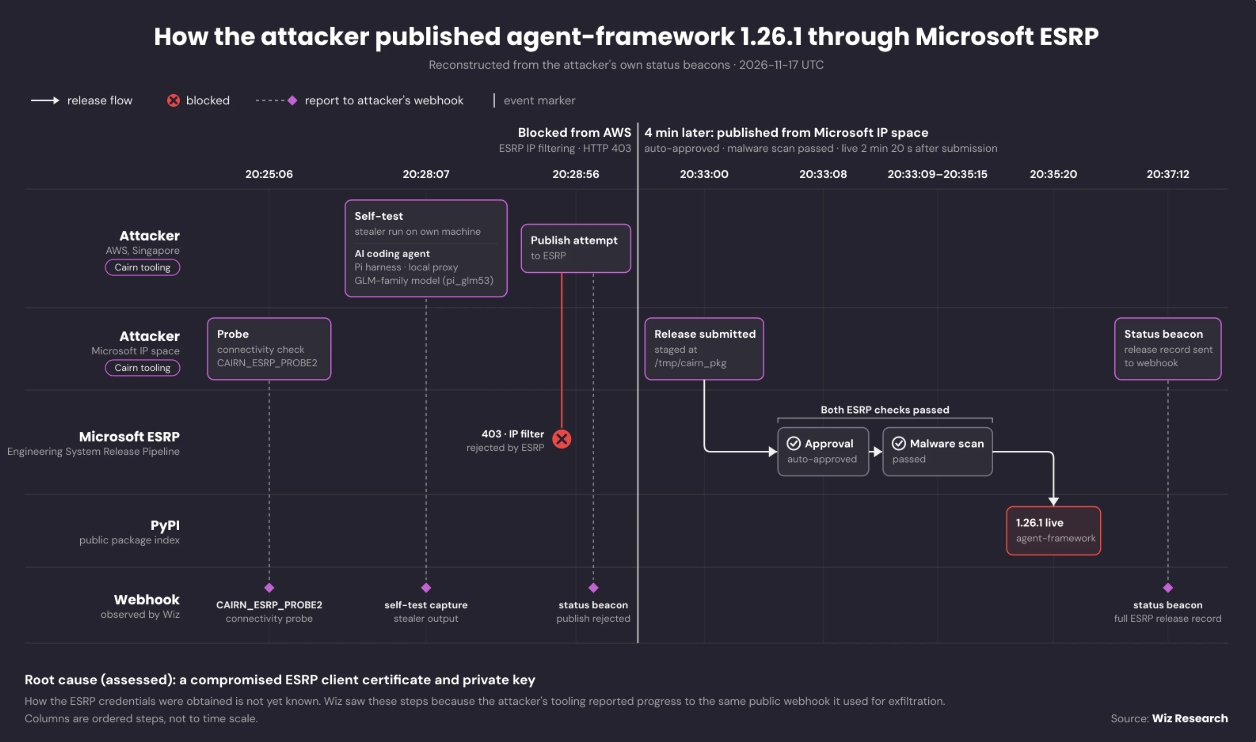
安全研究人员披露,PyPI平台发布Microsoft agent-framework的1.26.1、1.26.2两个恶意版本,该包每周约41000次下载,恶意版本发布约55分钟后被PyPI隔离,安全版本为1.26.0。攻击者疑似窃取微软ESRP签名发布凭据,先后从AWS、微软自有IP尝试发包,微软IP的发布操作执行成功。恶意包植入.pth持久化文件,Python环境启动即可执行窃取载荷,无需导入该模块;载荷收集环境变量、进程环境、各类云与开发凭据文件、Azure及GitHub Actions OIDC令牌,数据经压缩编码后外传至webhook.site站点。1.26.2版本扩大文件收集范围,新增针对GitHub Actions OIDC令牌窃取能力。研究人员观测到该外传接口共最多50条请求,除去攻击者自身、沙箱测试流量,仅有3起真实受害者数据外发事件。
Azure 和 CI Pipelines111.png
https://www.wiz.io/blog/malicious-version-of-microsofts-agent-framework-published-to-pypi


4 研究人员披露BIG-IP六处高危栈溢出漏洞

研究人员发布安全公告,披露BIG-IP共计6个CVSS v3.1评分为9.8、CVSS4.0评分为9.3的栈缓冲区溢出高危漏洞,攻击者无需认证即可触发流量管理微内核TMM崩溃,部分条件下可实现远程代码执行。全部漏洞依赖虚拟服务器特定业务配置,分别需要iRule特定指令或APM双代理策略,部分漏洞同时影响BIG-IP Next for Kubernetes、BIG-IP CNF云原生组件。该批漏洞暂无通用规避方案,仅可安装厂商工程热修复补丁,工程热修复不经过正式版本完整质量测试,不提供官方质保。其中4个漏洞由WatchTowr研究员Sina Kheirkhah上报,另外2个由F5内部发现,厂商暂未收到漏洞被实际攻击利用报告,
F5警告.png
https://thehackernews.com/2026/11/f5-warns-6-critical-big-ip-flaws-can.html


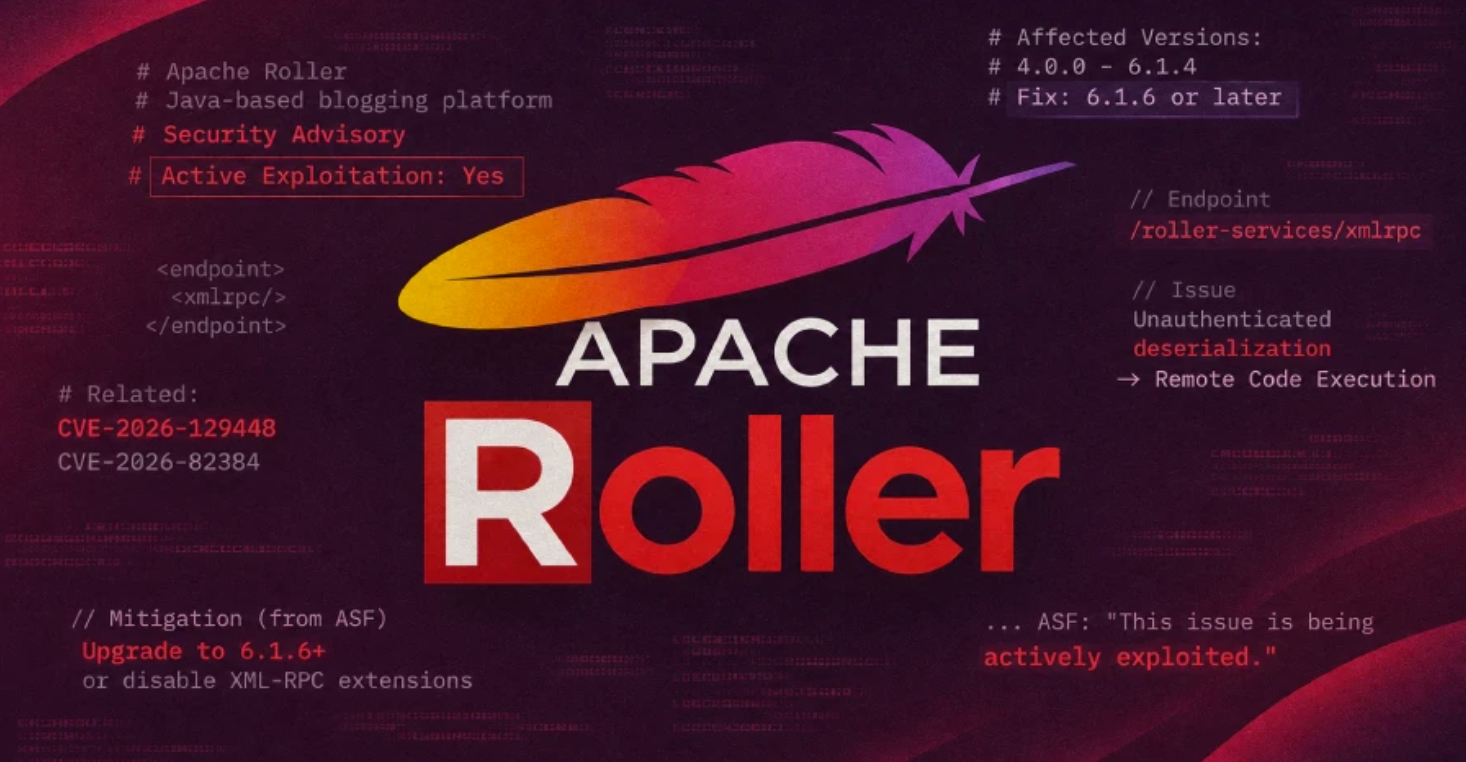
5 Apache Roller漏洞已出现在野利用

Apache软件基金会发布公告,Java开源博客平台Apache Roller存在未认证反序列化漏洞CVE-2026-129448,CVSS9.8分,漏洞触发点为XML-RPC接口,接口会在身份校验完成前反序列化供应商扩展类型数据,允许未认证远程攻击者执行任意代码。该漏洞与CVE-2026-82384为同一缺陷,此前的修复版本存在覆盖不全问题,受影响版本4.0.0至6.1.4,目前该漏洞已经确认存在在野攻击行为。官方提供修复版本6.1.6,关闭XML-RPC功能的后台设置不足以防护漏洞,公告没有披露攻击目标、攻击手法细节。
Apache Roller.png
https://thehackernews.com/2026/11/critical-apache-roller-rce-flaw-under.html


6 爱尔兰信用合作社因IT服务商导致数据泄露

爱尔兰政府官员确认,贝尔法斯特第三方IT服务商Wellington IT遭遇网络攻击,事件波及约50家信用合作社,其中爱尔兰境内机构40余家。攻击时间发生在2026年10月2-4日,攻击者利用有效凭据,借助自动化脚本发送500万次请求,利用授权缺陷入侵服务商基础设施。泄露数据包含收款方姓名、IBAN、BIC、账号、地址、支付备注等网银收款记录;账户密码、PIN码、银行卡信息未遭到泄露。服务商自身缺少完整操作日志,无法精准定位具体受泄露的会员记录,Wellington IT未对外公开发布安全事件公告,爱尔兰政府官员批评事件通报存在严重延迟,已有6家信用合作社独立对外披露受影响状态,事件受影响总人数暂无法统计,成员需要防范钓鱼、身份冒充欺诈风险。
爱尔兰信用合作.png
https://www.bleepingcomputer.com/news/security/data-breach-impacts-40-irish-credit-unions-in-reported-it-provider-hack/


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-11-20 05:23

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表