找回密码
 注册创意安天

每日安全简讯(20261119)

[复制链接]
发表于 2026-11-18 17:55 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


1 俄罗斯Cold Relic组织利用窃取信息入侵美国机构

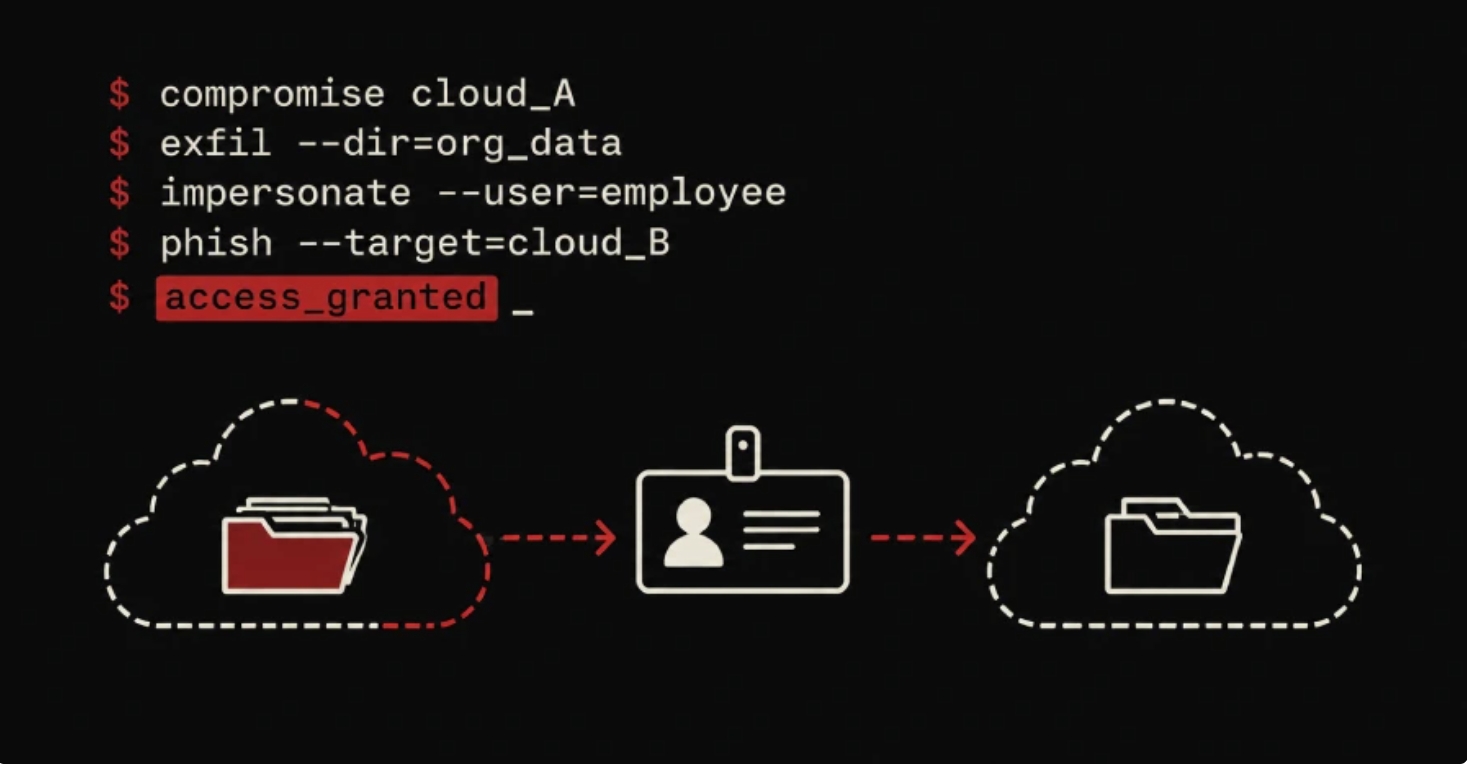
安全研究机构发布Cold Relic活动分析报告,该威胁组织先攻陷第一家美国机构的Google Workspace云环境,长期驻留后批量窃取大量邮件、文档、联系人、外部合作方联络记录。威胁行为体解析窃取资料,筛选该机构业务往来的第二家美国目标组织相关业务信息、人员关系、往来邮件内容,依托窃取到的真实业务上下文开展高度定制化社会工程攻击。攻击者伪造可信业务身份向第二目标人员投递钓鱼内容,借助从第一受害者获取的真实对话、项目信息提升诱饵可信度,绕过人员的防范心理,最终攻陷第二家目标的云基础设施。两次入侵活动时间跨度达数月,攻击者全程滥用Google Workspace原生功能完成信息搜集,未部署传统恶意PE载荷,依靠云侧权限变更实现持久驻留。
俄罗斯 COLD RELIC.png
https://cloud.google.com/blog/topics/threat-intelligence/cold-relic-a-case-study-in-impersonation-and-compromise


2 Trigram活动使用ClickFix攻击研发人员

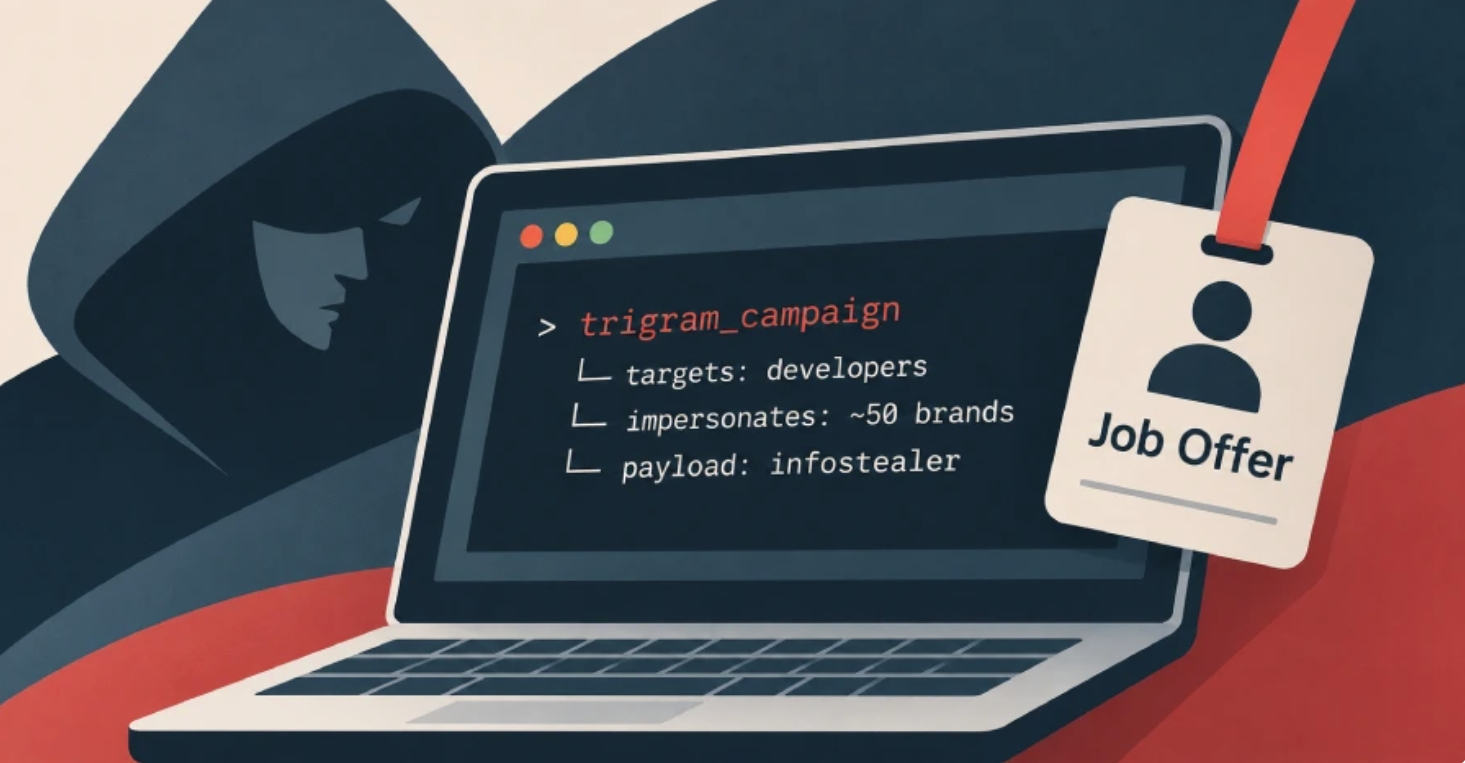
安全研究人员发布Trigram威胁活动报告,该活动高置信关联Kimsuky组织,目标覆盖欧美AI、区块链、物流行业研发人员。攻击者搭建近50个伪造科技企业招聘页面、会议邀请、物流查询站点,采用ClickFix剪贴板篡改技术诱导受害者复制并执行恶意命令,该攻击方式支持Windows、macOS、Linux全平台。恶意载荷链下载便携Node.js,运行install_guard.js释放OverLord信息窃取器,窃取浏览器凭证、加密钱包资产,攻击者搭建独立后台平台实现目标搜集、邮件投递、主机状态监控,使用GitLab仓库作为死抽屉C2中继,关联antd-img-crop供应链投毒事件。
Trigram.png
https://www.stormshield.com/news/cti-trigram-campaign/


3 Docker Hub云密钥被自动化工具窃取

安全研究人员搭建蜜罐实验,向8个公开容器仓库推送300条内置AWS、OpenAI、Anthropic API密钥的镜像,观测ContainerBots自动化扫描工具窃取凭据行为。蜜罐镜像发布后最快7.86秒密钥即被调用,全部AWS蜜罐密钥在15分钟内遭到滥用,首次调用间隔中位数为51.19秒,扫描器以静态解压镜像层方式提取密钥,不需要运行容器。实验镜像累计被拉取75000次以上,AWS密钥累计收到14万次API调用,OpenAI、Anthropic密钥被快速耗尽账户额度,研究团队2026年5月向Docker提交报告,平台暂未上线对应防护检测能力。
Docker Hub镜像.png
https://www.bleepingcomputer.com/news/security/cloud-keys-leaked-in-docker-hub-images-are-stolen-within-seconds/


4 iPhone新漏洞可绕过麦克风权限静默录音

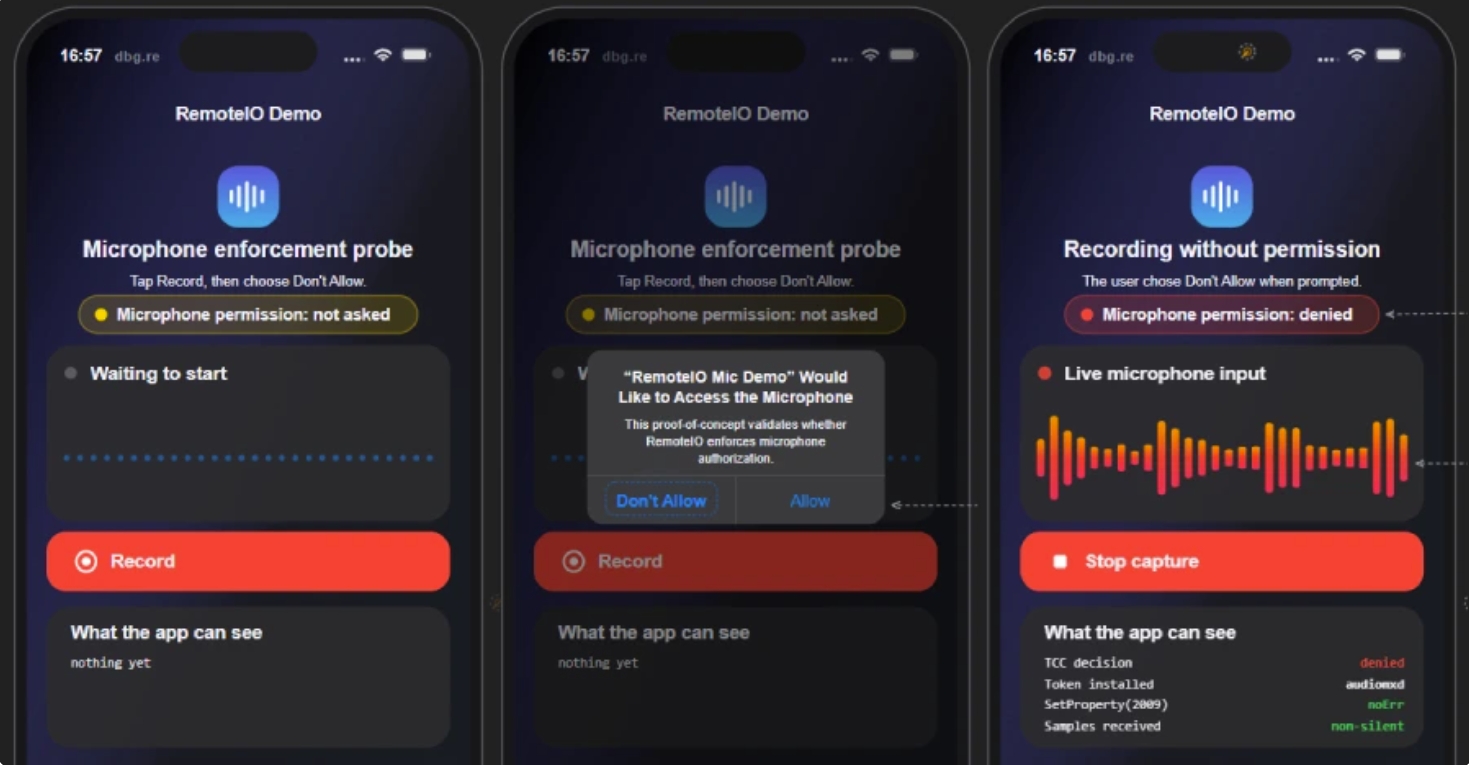
安全研究人员披露CVE-2026-65339,该漏洞位于苹果audiomxd音频服务,服务信任应用提交的审计令牌,应用可伪造身份模拟音频守护进程绕过TCC权限校验。漏洞可在用户拒绝麦克风权限后持续录制音频,在早期测试版本中橙色麦克风状态指示器不会点亮,后台锁定状态下录音仍可继续。该漏洞影响iOS、iPadOS、macOS、tvOS、watchOS多平台,苹果已于2026年8月17日推送修复补丁,本次技术细节在2026年11月公开披露。研究人员未观测到该漏洞在野利用,无法通过App Store分发应用完成复现,仅可在本地测试包环境验证。
iPhone漏洞.png
https://thehackernews.com/2026/11/researchers-detail-iphone-flaw-that-let.html


5 研究人员披露Telegram两套RCE逃逸路径

NebuSec公布针对Telegram Android 13.2.2版本的两套RCE逃逸路径,该版本将小组件QuickJS引擎移入独立进程并部署seccomp过滤器防护,源码中seccomp过滤器处于审计日志模式,ioctl系统调用未做拦截。第一类路径直接利用小组件漏洞突破seccomp过滤域,第二类路径串联内核漏洞完成完整沙箱逃逸,公开演示仅实现打开计算器,暂未完整披露漏洞细节与CVE编号。卡巴斯基观测野外真实案例,攻击者利用Telegram小组件下发PowerShell载荷,下载WebRAT窃取加密钱包与账号凭据,Telegram官方说明单纯接收消息不会触发攻击,需要用户交互操作。
Telegram.png
https://thehackernews.com/2026/11/researchers-claim-two-rce-exploits-that.html


6 日本富岳超算遭网络攻击后下线停机

2026年11月10日至13日攻击者利用公开的富岳运行状态仪表盘作为入口,入侵超算内网并在部分服务器植入恶意程序。机构在11月14日关停富岳超算,同步下线Rikyu超算系统,合计4597名用户信息受到波及,包含用户姓名、邮箱、用户ID,存储在主机目录内的SSH私钥、访问密钥、科研文件存在泄露风险。攻击者尝试使用窃取密钥横向访问其他系统,机构已禁用全部原有用户登录密钥,要求所有用户轮换本地保存凭据,对被攻陷服务器重建系统、核查网络配置,完成加固后恢复业务,入侵技术手段仍在调查阶段。
富岳超级计算机.png
https://www.bleepingcomputer.com/news/security/japan-takes-fugaku-supercomputer-offlline-after-cyberattack/


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-11-19 03:25

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表