找回密码
 注册创意安天

每日安全简讯(20261118)

[复制链接]
发表于 2026-11-17 17:52 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


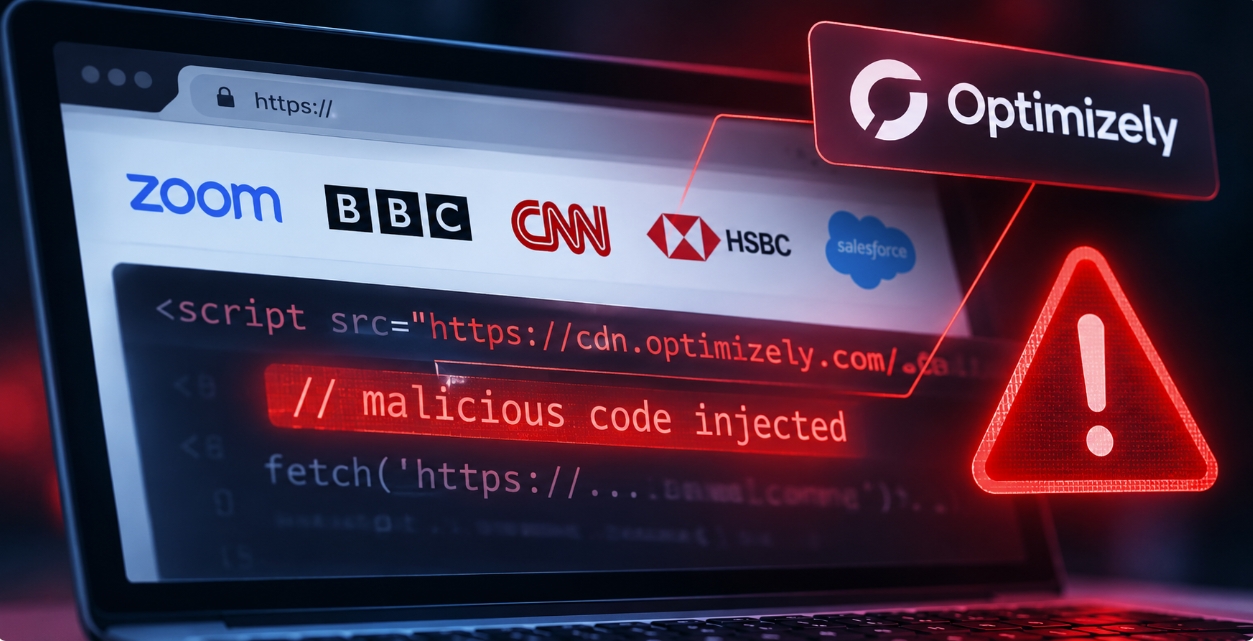
1 Optimizely平台遭入侵传播恶意载荷

安全研究人员披露,攻击者获取Optimizely Web平台多客户项目的Project JavaScript自定义代码写入权限,向178个组织机构的188条JS片段注入恶意脚本,受害对象包含Zoom、BBC、CNN、IKEA、HSBC、Ledger等知名企业,恶意脚本由cdn.optimizely.com可信CDN域名分发。攻击者提供3种注入载荷形式,直接脚本标签、base64混淆加载、eval执行的内联完整载荷,载荷具备加密货币地址篡改、支付卡信息窃取、非HttpOnly Cookie与页面截图窃取能力。截至UTC11月16日19:25,攻击者钱包确认收到约7040美元被盗加密货币。
Optimizely.png
https://blog.report-uri.com/worlds-largest-brands-infected-with-malware-via-optimizely/


2 Retadup蠕虫重新活跃投递CoffeeLoader

安全研究人员披观测到Retadup蠕虫重新活跃,该2017年出现的AutoIt编写USB蠕虫曾在2019年被法国执法机构接管C2并清除85万台受感染主机;2024年原C2域名被重新注册复用,用于下发CoffeeLoader恶意载荷。该蠕虫依靠U盘、移动硬盘进行横向传播,生成LNK快捷方式实现载荷触发。新版CoffeeLoader使用改造的Armoury加壳器,放弃OpenCL转而采用OpenGL GPU完成载荷解密,恶意NSIS安装包释放被篡改7z.dll库,利用rundll32执行。统计显示本年度前三季度该蠕虫拦截约15000次感染尝试,主要集中在秘鲁、安哥拉、俄罗斯、玻利维亚。
Retadup蠕虫.png
https://securelist.com/retadup-delivers-coffeeloader/121908/


3 黑客利用AI代理构建和运行漏洞自动利用程序

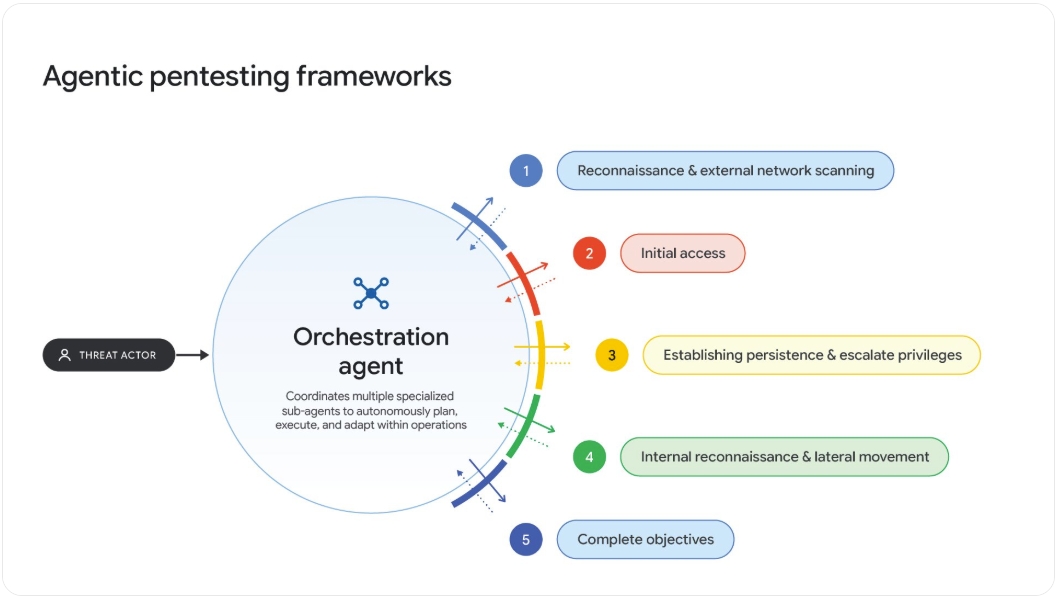
安全研究机构发布报告指出攻击者已经从简单大模型提示输入,演进为大规模部署多代理自主攻击工作流,Agentic威胁活动跨过关键拐点。攻击者借助AI代理自动化完成侦察、社会工程、恶意代码混淆、凭证收割、漏洞利用完整攻击链。2026年第二季度观测到一则真实入侵案例:威胁行为体攻陷一处云资源之后,依靠AI辅助工作流,耗时不到6小时完成大规模凭证收割的规划、构建与完整执行。报告观测犯罪团伙以及疑似国家背景威胁组织均在采用该类技术,部分攻击使用Cairn渗透框架针对航空航天行业目标。该类AI框架可以将高层战术目标转为机器指令,极少人工干预即可推进多阶段入侵,部分案例从目标选定到拿到特权访问耗时不足3小时。
谷歌GTIG AI.png
https://cloud.google.com/blog/topics/threat-intelligence/agentic-threat-activity-crosses-a-significant-threshold


4 SANSAR工具集篡改NVIDIA库隐藏挖矿活动

安全研究人员披露,追踪编号REF3364的财务驱动威胁团伙,使用Rust编写SANSAR工具集针对Linux主机实施加密货币挖矿。攻击者初始访问依托暴露的Ray job‑agent接口执行命令,部署acpi_thermal_mgr.ko内核rootkit,利用ftrace钩子隐藏进程、文件与套接字;同时部署修改版NVML封装库,劫持nvidia‑smi调用,将GPU利用率报告为0%,温度、功耗返回36‑46摄氏度、100‑200瓦随机伪造数值。套件组件包含通过Tor洋葱地址接收指令的sansar编排器,XMRig CPU挖矿程序kurt、SRBMiner‑MULTI GPU挖矿程序tilki、lyrebird Tor代理,以及netns后门。
SANSAR Linux.png
https://thehackernews.com/2026/11/sansar-linux-cryptomining-malware-uses.html


5 丹佛斯制冷控制器存在6个零日RCE漏洞

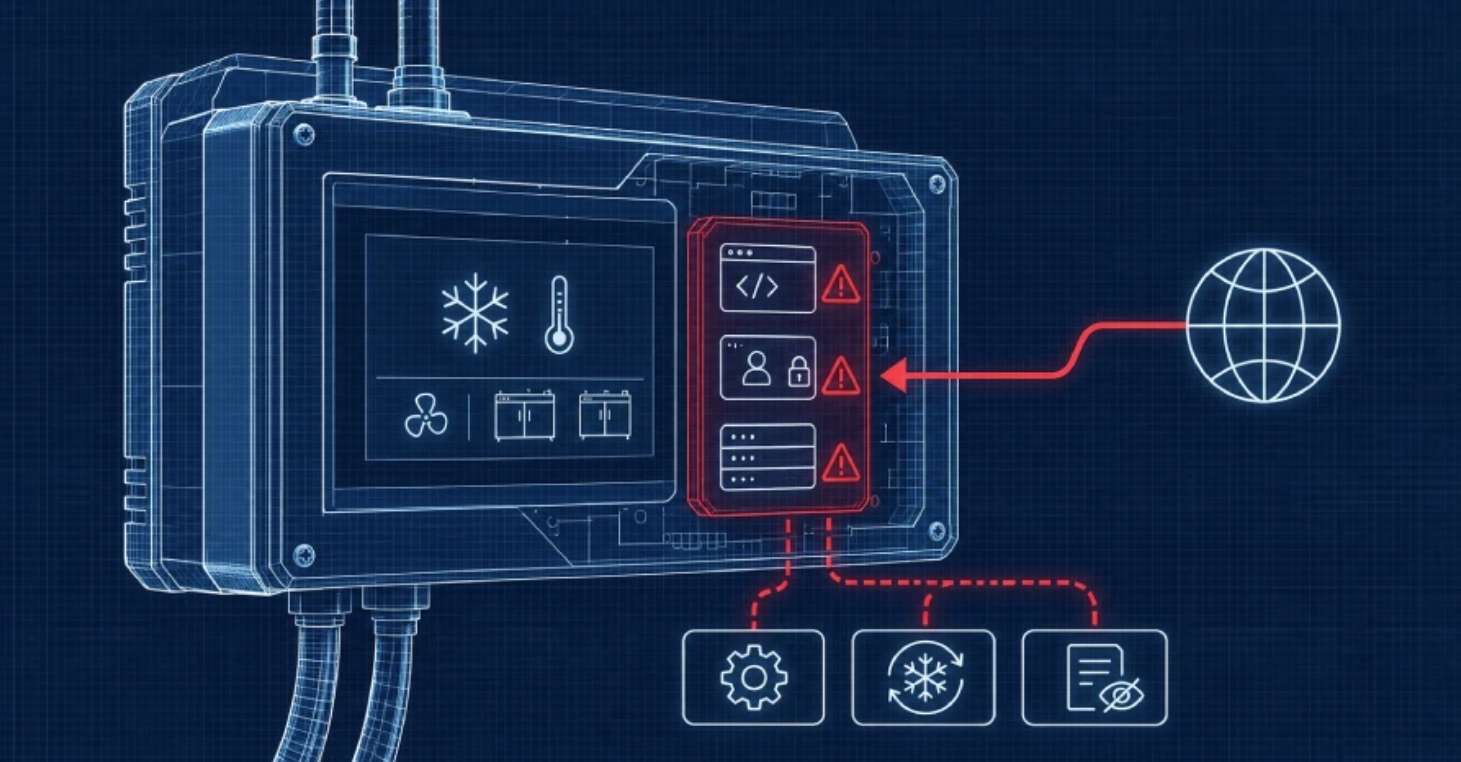
安全研究人员对丹佛斯制冷控制器AK‑SM800A固件5.3.2版本开展人工分析,一小时内发现6处预认证栈缓冲区溢出零日漏洞,受影响版本包含固件全部历史版本。攻击者获取root权限后,可触发设备除霜业务指令造成食品损毁,借助缺失安全启动特性实现可穿越恢复出厂设置的持久化植入,还可擦除闪存实现设备永久砖化。2026年10月11日起欧洲多地暴露于互联网的同系列制冷控制器遭受攻击,造成数千万欧元食品损失并引发火灾。研究团队正与厂商开展协调漏洞披露,暂不公开漏洞技术细节,建议资产所有者优先移除互联网暴露面,采用VPN、私有APN或者严格IP白名单进行访问管控。
丹弗斯.png
https://www.midnightblue.nl/blog/multiple-rce-danfoss-aksm800a


6 AI自主渗透框架大规模扩散改变防御现状

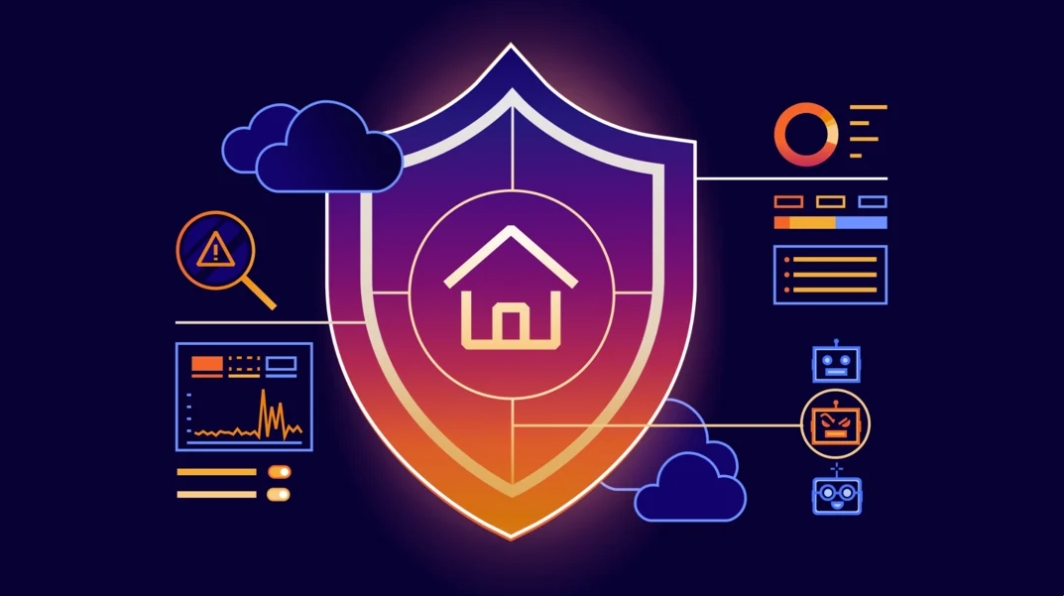
安全研究人员披露开源自主渗透框架ARTEX原作者下架仓库,此后衍生出超过12000个代码仓库与数百个变体框架,包括LuaN1aoAgent、Decepticon、Cairn、PentestGPT‑Agent;Cloudflare观测到AI渗透工具每日请求量自10月1日起增长30倍,数千独立IP运行相关工具,ARTEX及其衍生版本占观测流量的65.8%。该类Agentic框架能够自主完成侦察、漏洞探测、利用、后渗透横向移动全链路,将高层自然语言战术目标转换为机器可执行操作,大幅压缩攻击者从初始访问到获取高权限的耗时;攻击者还将窃取到的凭据与AI框架链合,在云环境开展横向渗透。报告提出“现代安全模型”六大防御支柱:WAF流量管控、异常检测、机器人防护、身份准入控制、API模式校验、威胁情报联动,用于应对高速自主AI攻击。
亚马逊 人工智能.png
https://blog.cloudflare.com/adapting-to-ai-penetration-testing-orchestrators/


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-11-18 07:41

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表