找回密码
 注册创意安天

每日安全简讯(20261003)

[复制链接]
发表于 2026-10-2 02:10 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


1 MSP360钓鱼攻击部署ScreenConnect

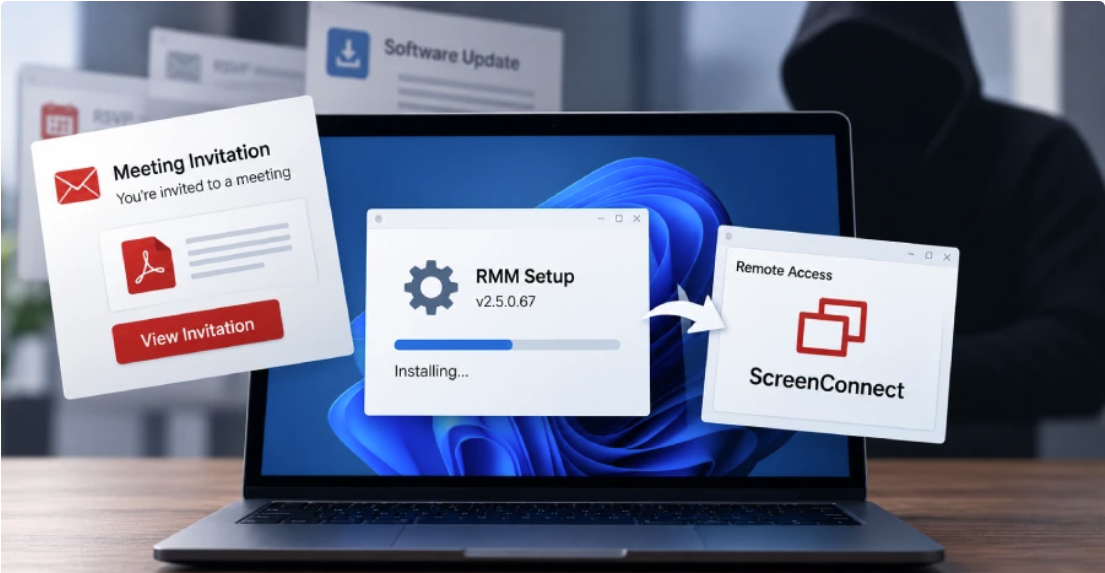
安全研究人员披露,2026年7月观察到多轮钓鱼活动通过会议邀请、PDF文档、软件更新等诱饵,向受害者投放经过伪装但具有合法数字签名的MSP360远程监控管理软件。安装成功后,攻击者利用MSP360建立初始远程访问,并进一步部署ConnectWise ScreenConnect,形成第二条独立远控通道。后续活动包括信息收集、凭据访问和额外工具投放。研究明确指出,攻击者滥用的是合法MSP360和ScreenConnect功能,并未观察到利用ScreenConnect软件漏洞的情况,相关活动暂未归属具体组织。
1.png
https://www.microsoft.com/en-us/security/blog/2026/09/29/phishing-abuses-rmm-tools-persistent-access/


2 MetaMask基础设施遭遇攻击事件

MetaMask披露,其部分基础设施发生持续调查中的安全事件,公司正在与外部合作伙伴和安全顾问共同处置。官方表示,目前没有迹象显示MetaMask钱包或客户资金受到影响,也未发现对钱包构成即时威胁。作为预防措施,MetaMask已协调退出非托管质押业务中受影响的以太坊验证器,并强调其不代表客户管理质押资产的提款密钥。公司尚未公开受影响基础设施的具体范围、攻击入口、攻击者身份以及是否存在系统或数据访问,后续调查仍在进行。
2.png
https://metamask.io/news/user-update


3 SC后门可在WordPress中自我重建

安全研究人员披露,一种被命名为SC的WordPress后门具有多点冗余和自我修复能力,同一恶意载荷可同时存在于文件、数据库及共享内存等至少8个位置,并由不同组件相互重建。研究人员在网站清理过程中发现,即使删除可见恶意文件,后门仍可在数秒内恢复插件、主题注入、缓存组件和数据库副本。该恶意软件还可创建并隐藏管理员账户、伪造认证Cookie,并通过区块链控制的基础设施获取后续指令或载荷。公开研究聚焦其持久化机制,尚未给出具体攻击组织归属或统一受害规模。
3.png
https://blog.sucuri.net/2026/09/sc-wordpress-malware-a-self-healing-mesh-of-loaders-drop-ins-and-a-blockchain-controlled-backdoor.html


4 五角大楼人事系统泄露超300万人数据

美国国防部国防人力数据中心披露,攻击者利用其文件共享系统中的漏洞,在2025年10月至2026年7月期间获得未授权访问,并窃取大量军人及相关人员信息。事件影响超过300万人,其中包括近280万名在世人员和约29.4万名已故人员。受影响数据因个人而异,可能包含社会安全号码、姓名、出生日期、联系方式、性别、种族及军事人员信息。DMDC发现问题后启动隐私与网络安全事件响应,但公开信息尚未说明具体漏洞编号或攻击者身份。
4.png
https://www.bleepingcomputer.com/news/security/hackers-breach-pentagon-human-resources-management-system-steal-data-of-nearly-3-million-people/


5 OpenSSL修复DTLS高危内存泄露漏洞

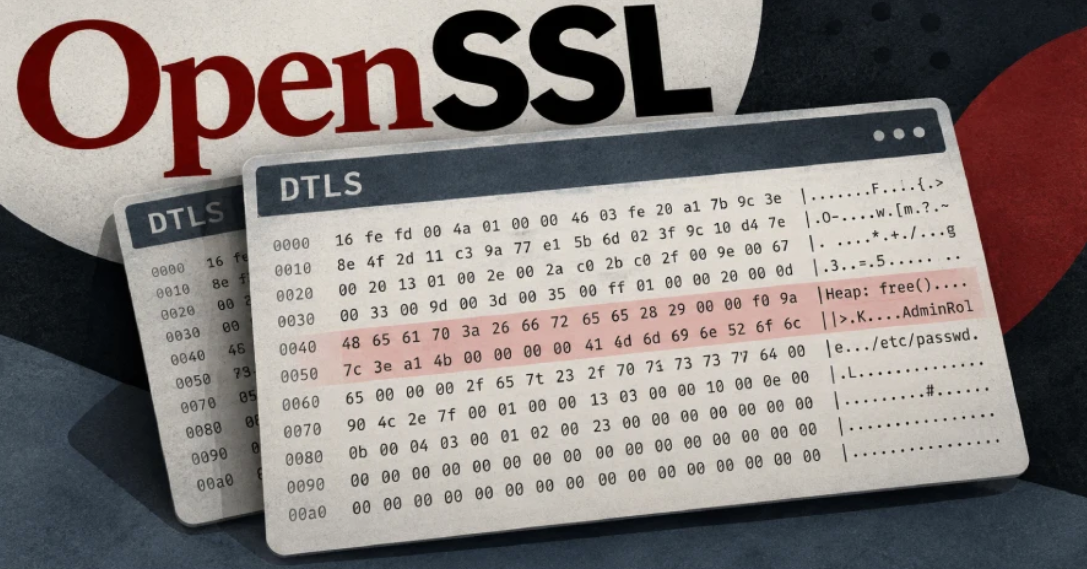
OpenSSL官方披露高危漏洞CVE-2026-84782,问题存在于DTLS握手消息重传逻辑。当消息写入在中途暂停后,重传过程可能从错误的缓冲区偏移继续读取,导致堆内存以明文握手数据形式泄露给通信对端,或在访问未映射内存时触发程序崩溃和拒绝服务。漏洞影响OpenSSL 4.0.0至4.0.2、3.6.0至3.6.4、3.5.0至3.5.8等多个分支,官方已于2026年9月29日发布4.0.3、3.6.5、3.5.9和3.4.8等修复版本。公开通告未说明存在在野利用。
5.png
https://openssl-library.org/news/vulnerabilities/


6 Fakturownia遭入侵导致账户数据泄露

Fakturownia披露,其发票管理平台于2026年9月27日至28日遭到未授权访问,攻击者利用系统漏洞进入环境,并将数据库中的大量数据复制到外部服务器。公司确认事件涉及所有Fakturownia账户,可能包含企业和用户资料、哈希密码、API令牌、集成密钥、会话标识、银行账户信息以及部分历史发票和客户数据。官方于9月28日发现事件后阻断攻击者访问、轮换密钥并迁移服务器,9月29日向波兰数据保护机构、CERT Polska及警方报告。公司表示支付卡数据和银行登录凭据未被获取。
6.png
https://fakturownia.pl/incydent


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-10-2 07:41

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表