找回密码
 注册创意安天

每日安全简讯(20261114)

[复制链接]
发表于 2026-11-13 21:28 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


1 TypoPrompting攻击利用AI拼写错误投送恶意载荷

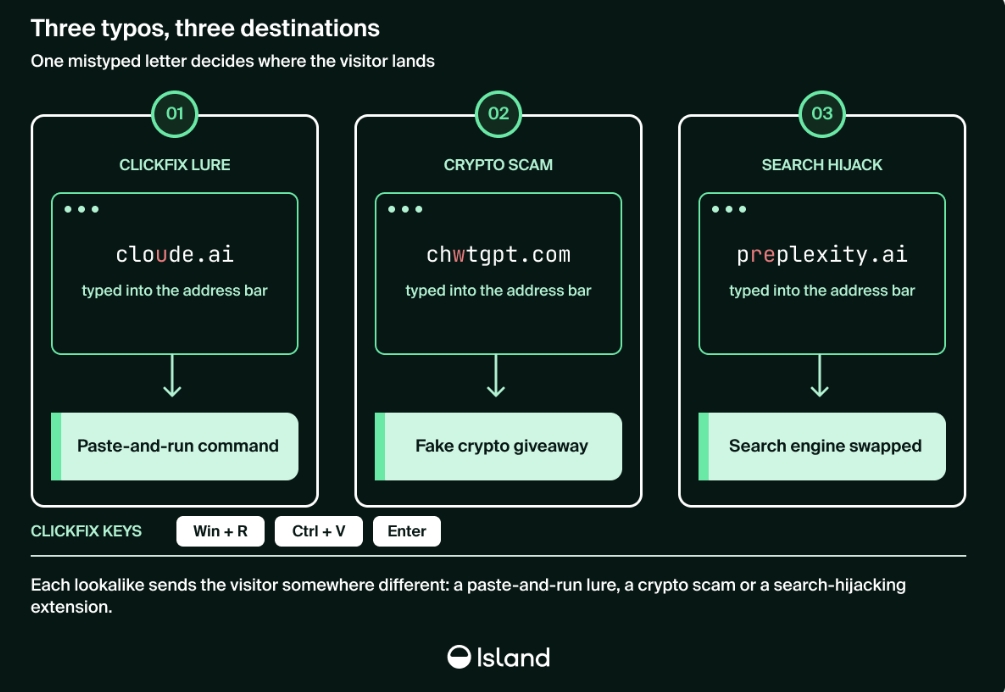
安全研究人员披露,研究人员扫描得到归属27个AI品牌的186个仿冒拼写错误域名,可触发TypoPrompting攻击链路,将访问引流至ClickFix钓鱼页面、微软商店签名劫持软件以及搜索劫持扩展程序。同一研究还发现30款同源搜索劫持Chrome扩展,13款已被下架,剩余17款合计显示972000用户规模,攻击者依托流量分发系统依据访问者操作系统、浏览器、地理位置动态选择投放诱饵,攻击链路同时复用在银行、保险、企业软件仿冒域名之上。
TypoPrompting111.png
https://www.island.io/blog/typoprompting-from-ai-typos-to-malware


2 SCKit蠕虫利用漏洞部署恶意远控并劫持组件

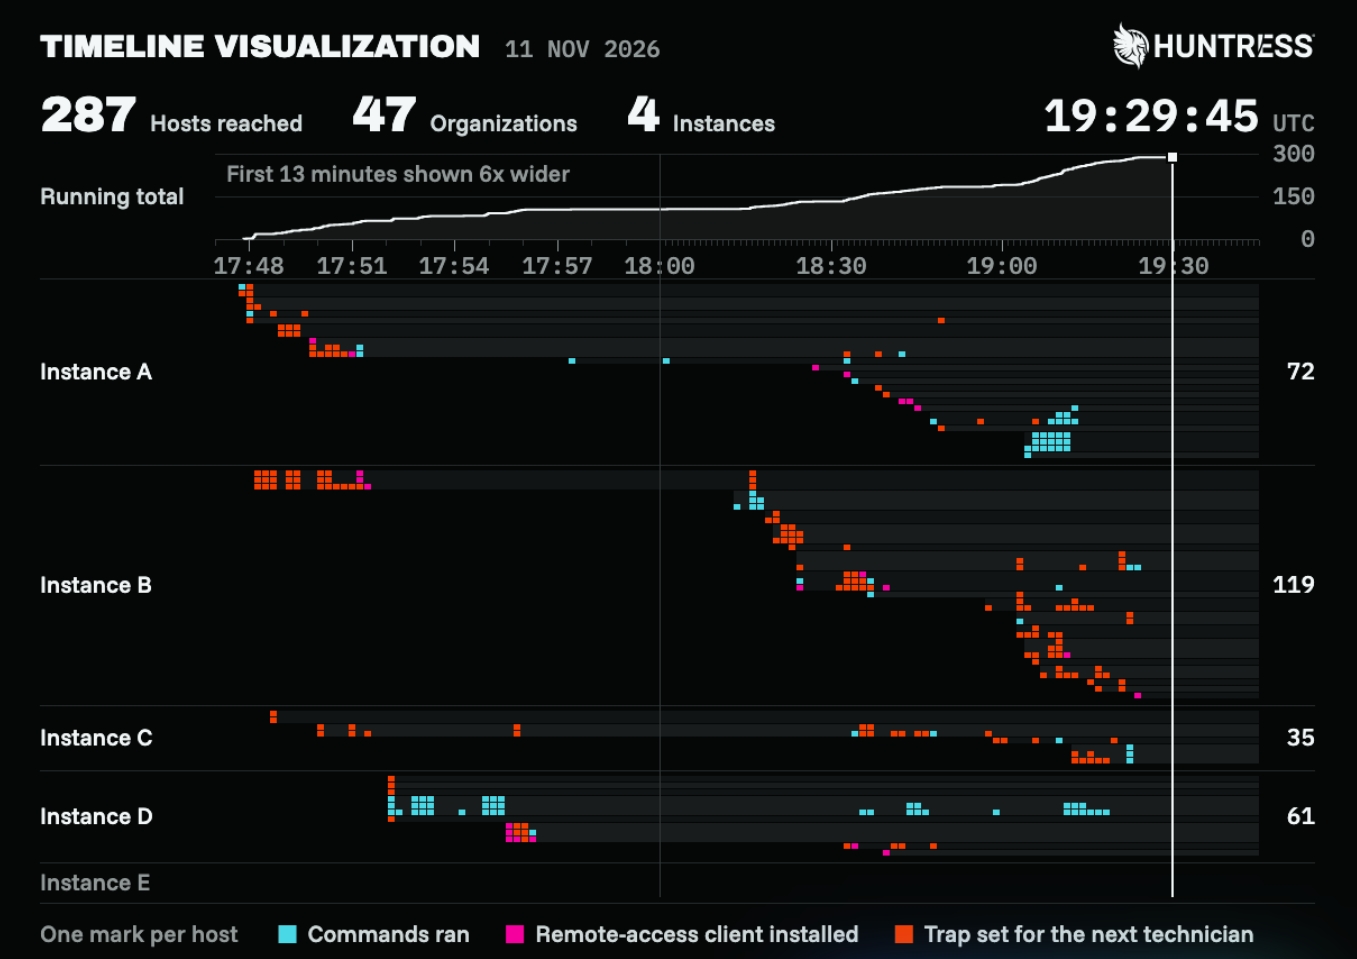
安全研究人员观测到攻击者利用ScreenConnect第三方扩展RMM+1.0.31、1.0.32版本鉴权缺陷,该版本在管理员未配置访问密钥的场景下接受空白密钥完成认证,绕过账号、角色、多因素校验。攻击者通过云托管ScreenConnect管理面板下发Run命令,在90分钟内向48家机构合计288台终端部署攻击者控制的ScreenConnect客户端与SCKit工具包。载荷代码包含横向传播逻辑,设计实现从受感染终端跳转至运维人员工作站,再扩散至运维可访问全部终端,但观测样本中该横向传播链路尚未出现成功执行案例。ConnectWise已经预防性在400余家合作伙伴环境禁用5个存在风险的第三方扩展,同时建议受影响客户禁止直接通过ScreenConnect访问可疑主机,使用EDR离线响应方式处置。
SCKit蠕虫病毒.png
https://www.huntress.com/blog/sckit-worm-rogue-screenconnect


3 N‑able零日漏洞公开PoC后数小时即遭利用

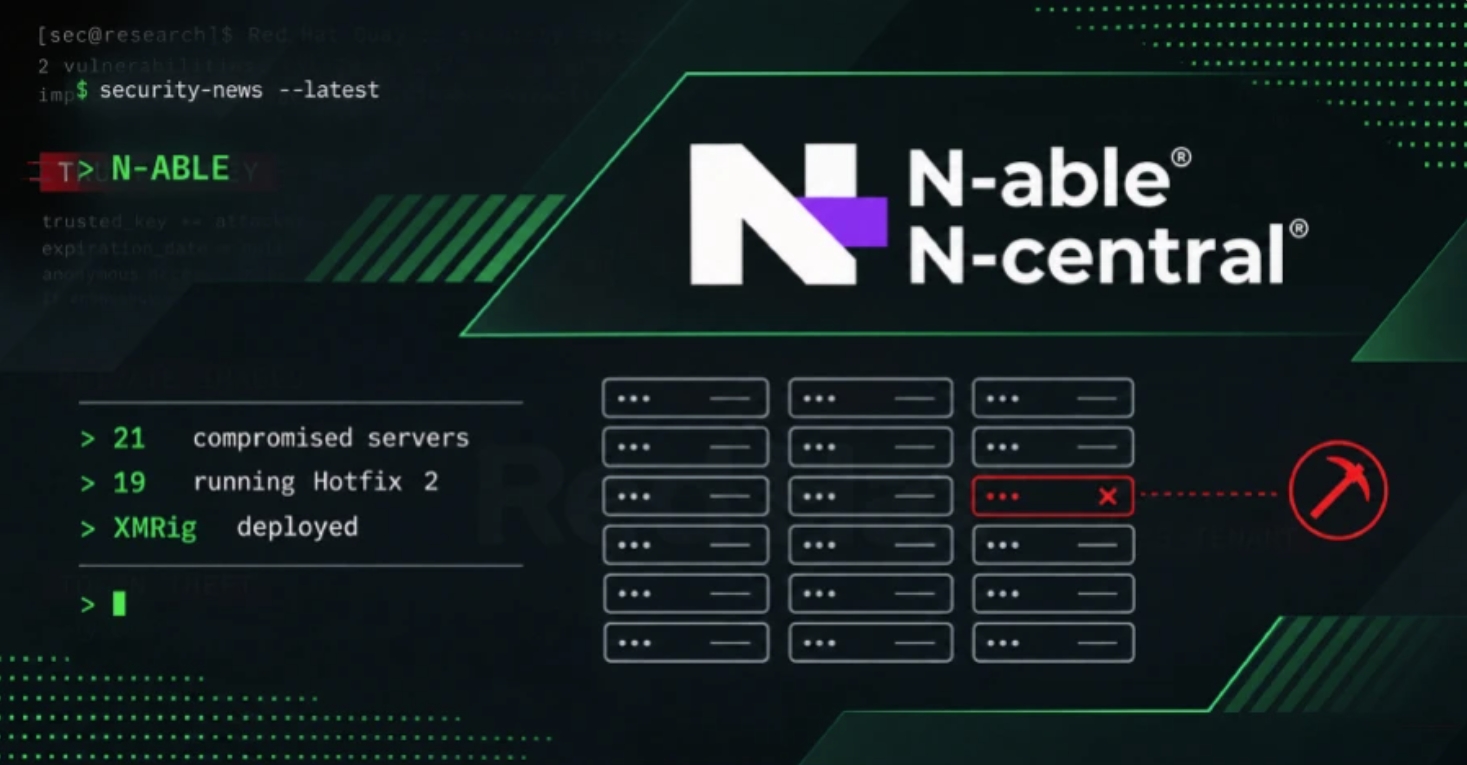
安全研究人员公开4EverAble2Shell与Agent2Shell两份零日PoC,其中4EverAble2Shell漏洞链组合CVE‑2026‑90436 Apache Axis漏洞与N‑central本地权限提升缺陷,在Legacy API开启条件下未认证攻击者获取服务器root权限。PoC发布数小时后攻击者启动探测与实战利用,攻击流程先以nable服务账号执行命令,再借助符号链接篡改脚本完成权限提升,向外下载Shell脚本,部署XMRig门罗币挖矿程序,挖矿进程占用约半数CPU核心降低被发现概率。安全厂商观测到至少21台生产服务器遭到攻陷,其中19台运行11月10日刚发布的2026.4.1.26 HF2最新热修复版本,受害服务器分布在美国、加拿大、南非、英国、德国、法国、瑞典多国。
N-central.png
https://www.bleepingcomputer.com/news/security/new-n-able-4everable2shell-zero-day-exploited-hours-after-poc-released/


4 RedHat Quay两个高危漏洞可读写篡改镜像

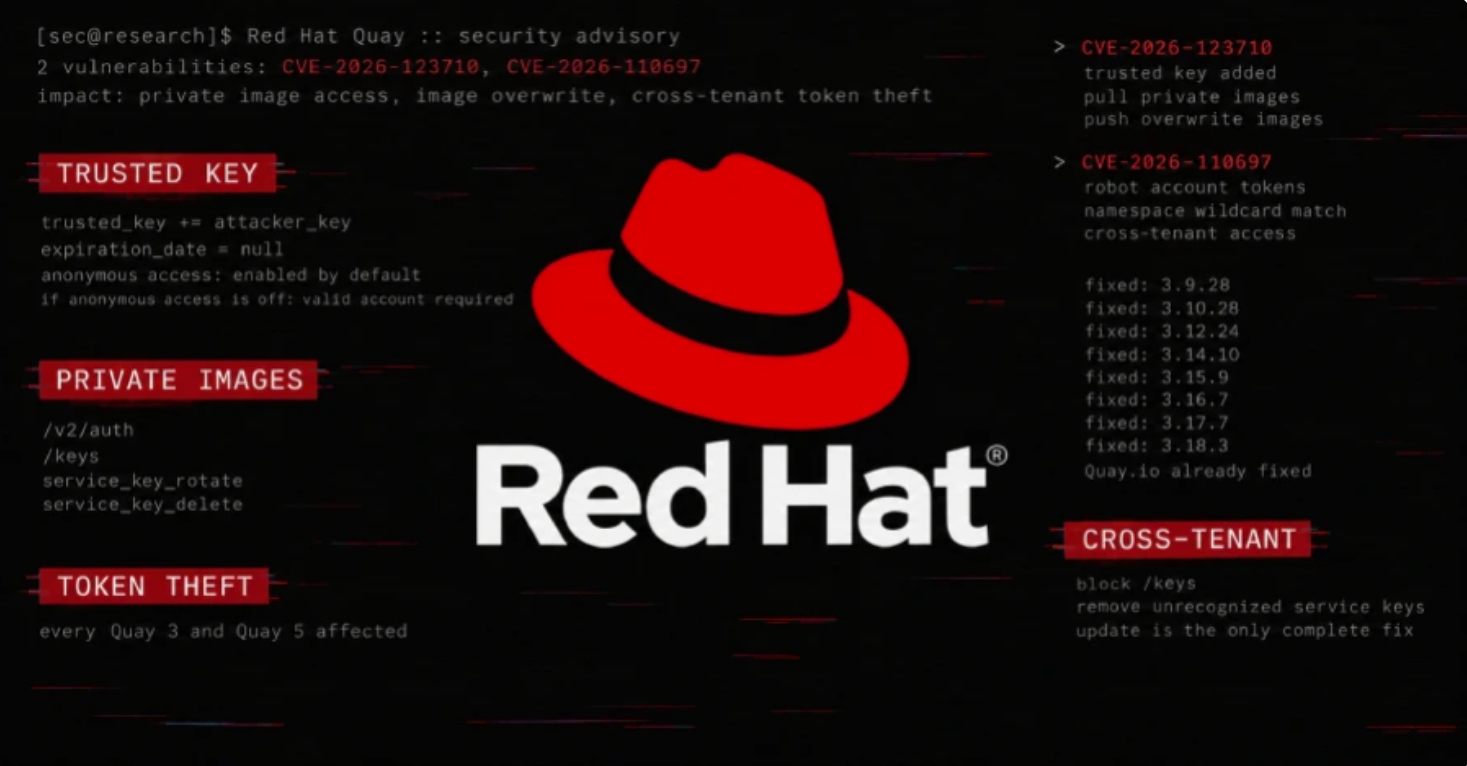
RedHat发布安全公告披露Quay容器镜像仓库两个高危漏洞,CVE‑2026‑123710 CVSS9.8,未认证或者普通账号攻击者可向系统信任密钥库插入永不过期自定义密钥,Quay接受该密钥签发的任意仓库访问令牌,实现读取、覆盖所有私有容器镜像,植入密钥在服务重启后持续生效,攻击者还可删除系统原有信任密钥破坏正常镜像推拉业务。CVE‑2026‑110697 CVSS9.9,攻击者创建带下划线字符的命名空间,利用SQL LIKE通配符匹配逻辑窃取其他租户robot账号解密后的令牌,接管对应租户镜像仓库权限,删除攻击者创建命名空间时连带销毁被窃取robot账号,造成业务中断。Quay3、Quay5全部版本受影响,临时缓解方案包括在代理层拦截/keys接口、审计服务密钥轮转删除事件、清理未知信任密钥。
红帽 Quay.png
https://thehackernews.com/2026/11/critical-red-hat-quay-flaw-lets.html


5 Citrix发布补丁修复NetScaler多个安全漏洞

Citrix发布安全更新修复NetScaler ADC、Gateway、Console、Secure Access Client共计12处安全缺陷,NetScaler Console的CVE‑2026‑120869(CVSS9.4)属于未认证鉴权绕过漏洞,攻击者可以访问设备受限资源;NetScaler ADC/Gateway包含9个CVSS9.3‑9.5级别内存溢出、内存损坏漏洞,对应不同业务配置场景,触发后造成拒绝服务、非预期行为;Secure Access Windows客户端CVE‑2026‑118268、Linux客户端CVE‑2026‑118269允许低权限用户本地权限提升,分别获取SYSTEM与root权限。受影响版本全部完成补丁交付,NetScaler ADC/Gateway升级至14.1‑73.57、13.1‑64.39及后续;厂商表示暂未收到上述漏洞被实际利用报告,本次代码修复过程引入AI辅助代码审计工具开展源代码深度审查,建议客户尽快部署更新。
Citrix.png
https://thehackernews.com/2026/11/citrix-patches-12-netscaler-and-secure.html


6 跨国执法行动捣毁三类恶意软件基础设施

代号Operation Endgame跨国执法行动联合保加利亚、加拿大、丹麦、德国、摩尔多瓦、荷兰、波兰、英国、美国共9国执法机构,配合行业安全合作伙伴开展处置,扣押257个域名、235台服务器,目标覆盖Gootloader加载器、CastleRAT远程控制木马、StealC信息窃取程序的全套犯罪基础设施。执法人员在扣押服务器内识别出640万条从受感染主机窃取得到的受害者数据集,该批凭据被犯罪团伙用于售卖以及后续勒索软件攻击。本次收缴的受害者凭证数据将同步分发至HaveIBeenPwned、DIVD、Shadowserver Foundation等多个安全平台,用于向受害者发出告警。
Gootloader.png
https://www.bleepingcomputer.com/news/security/police-dismantles-gootloader-castlerat-stealc-malware-infrastructure/


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-11-15 17:39

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表