找回密码
 注册创意安天

每日安全简讯(20261113)

[复制链接]
发表于 2026-11-12 17:41 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


1 威胁组织攻击欧盟客户QlikSense服务器

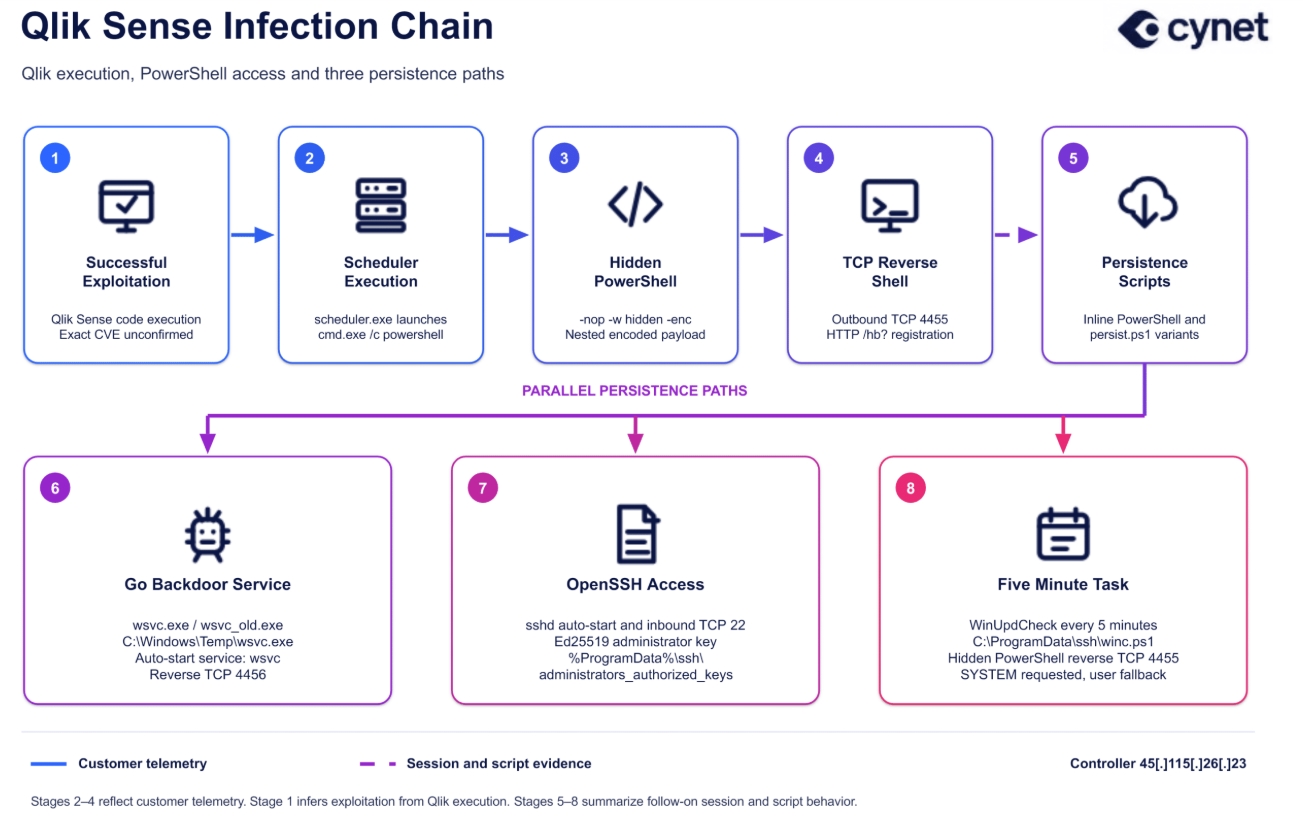
安全研究人员披露,近期观测到多起针对欧盟客户QlikSense服务器的入侵活动,攻击在约三分钟窗口内触发scheduler.exe衍生PowerShell反向Shell进程,攻击链与2023年Cactus勒索软件针对Qlik的入侵行为的进程树高度相似。攻击者疑似复用CVE-2023-41266、CVE-2023-41265或CVE-2023-48365未授权远程代码执行漏洞。攻击关联的staging服务器8012端口开放目录,暴露Windows、Linux多架构Go后门代理、SSH持久化脚本、ActiveMQ CVE-2023-46604利用载荷、修改后的Veeam CVE-2024-40711工具源码,Veeam相关工具仅为本地测试版本,未观测到实际成功利用。攻击者完成入侵后执行系统信息探测、凭据文件读取,部署OpenSSH服务、计划任务实现持久驻留。
微信截图_20261112112140.png
https://www.cynet.com/security-foundations/attack-techniques/exploiting-Qlik-Sense-servers/


2 攻击者滥用ScreenConnect入侵多家托管服务商

威胁组织入侵托管服务商MSP已经被攻陷的ScreenConnect服务环境,向下游客户终端下发恶意远程访问客户端。攻击通过攻陷MSP侧的远程管理平台作为跳板横向进入大量下游企业环境,事件已经造成数十家组织机构受牵连。厂商正在收集攻击样本与入侵痕迹,尚未完整披露漏洞编号、攻击入口,未对外公布受害企业完整清单。安全团队观测到攻击者部署定制化远程访问载荷,借助MSP的信任关系绕过企业边界防护,部分攻击活动伴随数据窃取行为。
ScreenConnect.png
https://www.reddit.com/r/msp/comments/1xts3f2/active_malware_campaign_abusing_screenconnect/?solution=5768ff81214a6dba5768ff81214a6dba&js_challenge=1&jsc_token=2824be10929bdc604753c70a67a1c331859b23ebb44201606a40f6e5ff41a094&jsc_orig_r=


3 Grok Build分享机制致3.5万应用暴露内部资料

安全研究人员启动针对grok.me域名下AI生成应用的扫描,共计测试43551个应用地址,37571个应用在线,其中35578个(占比94.7%)无需登录即可被任意访问。默认发布选项预设为“任何人拥有链接即可访问”,团队应用内置的Google账号登录逻辑未做成员身份校验,外部谷歌账号可读、修改、删除业务记录。已识别24份由SpaceXSI(原xAI)员工创建的公开应用,包含涉密入职方案、594个客户销售版图、面向美国联邦机构保密广告提案;除SpaceXSI外另有30家机构的内部数据泄露,其中26家员工规模超千人,6家属于财富500企业。泄露数据包含医院员工名册、ICU患者检验结果、员工明文密码、消防人员值班台账等敏感内容。
Grok Apps.png
https://blog.claroc.io/ghostshares-grok-build-apps/


4 ZoomWorkplace修复两个高危提权漏洞

Zoom发布安全更新,修复运行于Windows平台ZoomWorkplace的两处高危网络权限提升漏洞,CVE-2026-108186 CVSS评分为9.6分,属于输入校验缺陷,受影响版本7.1.0至7.1.7,修复版本7.1.8;CVE-2026-108187 CVSS评分8.1,存在源校验绕过缺陷,7.1.5版本完成修复。未授权远程攻击者通过网络访问即可完成权限提升,不需要预先获得本地账号权限。厂商公告中没有观测到这两个漏洞存在野外实际利用的相关记录,建议企业终端部署更新完成风险缓解。
Zoom.png
https://thehackernews.com/2026/11/critical-zoom-workplace-flaw-could.html


5 航运巨头马士基数据泄露被勒索500万美元

马士基于近日对外确认,旗下收购得来的LF Logistics(OCF)平台系统遭到威胁组织入侵,威胁组织WhiteArmor在数据泄露站点公布本次事件,索要500万美元比特币赎金,设置30天付款期限。攻击者宣称窃取约100GB数据,内容包含近3万条司机档案,部分档案附带明文密码,33条最高权限SUPER_ADMIN账号,27842条移动设备日志,数百万条库存、采购订单、运单回执记录。马士基表示本次入侵局限于局部遗留系统,未发现其余集团业务系统、API与EDI对接客户系统遭受波及,现有证据暂未证实敏感数据已经对外泄露,集团航运业务运营不受影响
马士基.png
https://www.bleepingcomputer.com/news/security/maersk-confirms-data-breach-as-whitearmor-ransomware-demands-5-million/


6 BakerTilly通知客户因第三方导致数据泄露

BakerTilly Advisory Group对外向客户发出通知,第三方合作服务商环境发生数据泄露,部分客户及其家属个人信息遭到泄露。企业没有公开第三方服务商名称,未披露被窃取记录总数量、泄露数据字段。该机构提示相关客户留意可疑通讯,企业内部正在继续开展事件溯源,持续评估泄露影响范围,将根据调查进度进一步通知受影响个体。没有公开证据显示攻击者已经将这批泄露数据在黑产渠道流转出售。
Baker Tilly.png
https://www.bleepingcomputer.com/news/security/baker-tilly-notifies-clients-of-data-breach-at-third-party-provider/


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-11-15 17:39

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表