找回密码
 注册创意安天

每日安全简讯(20261111)

[复制链接]
发表于 2026-11-10 17:27 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


1 Bitter组织针对南亚开展间谍活动

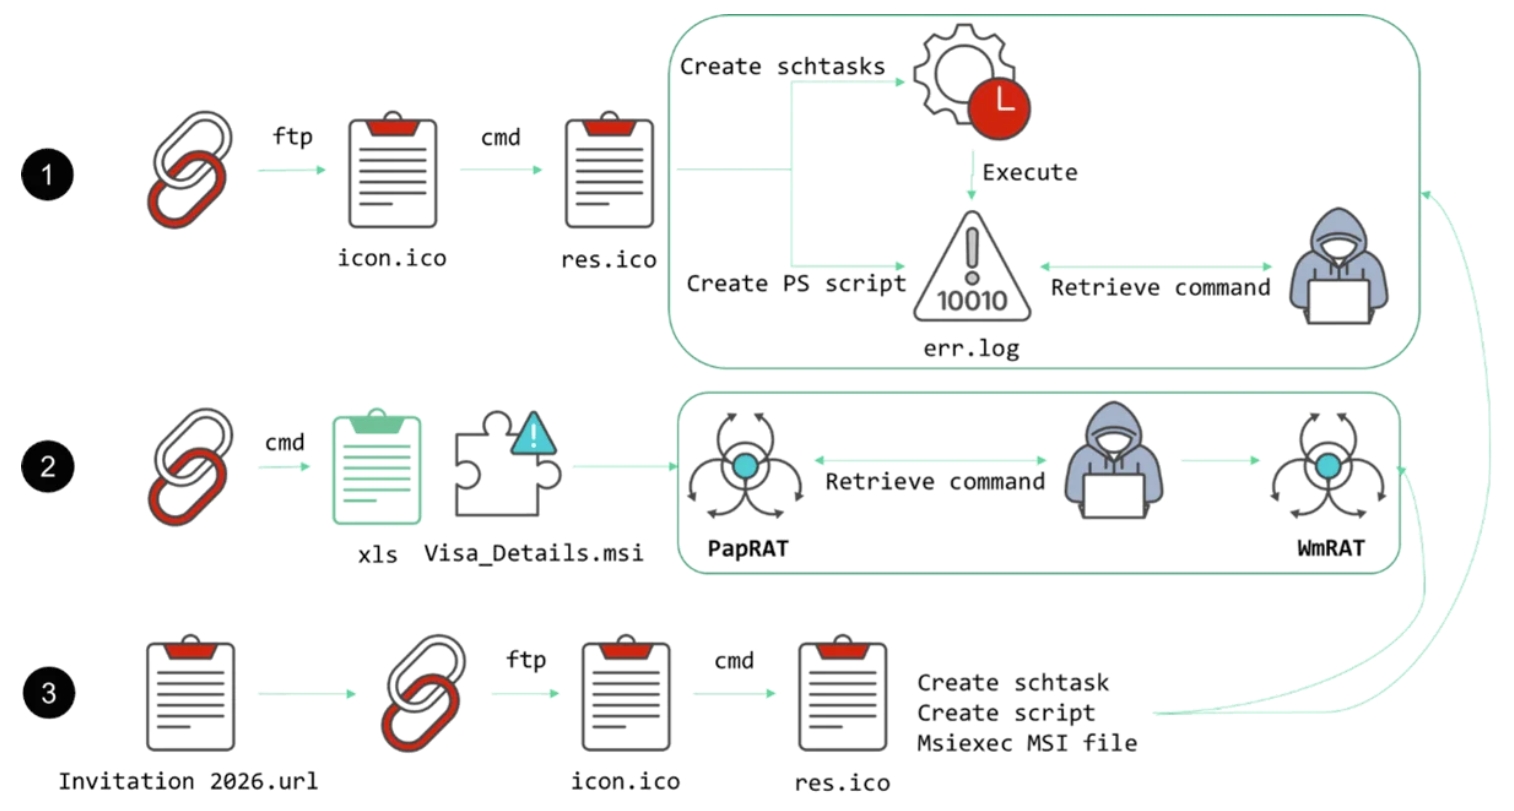
安全研究人员披露,被标记为Bitter,别名APT‑C‑08、TA397的南亚定向APT组织,启用全新定制后门PapRAT开展间谍行动,该恶意程序同时提供C++与Rust两种实现版本。C++版本支持命令执行、文件上传下载、文件删除、磁盘目录枚举、屏幕截图共计8类指令;Rust变体新增PowerShell执行、进程休眠轮询、进程终止三项能力。这些变化凸显了监控脚本工具、计划任务和安装程序活动中的恶意行为以及检测已知恶意软件特征的重要性。企业应谨慎对待意外收到的LNK文件、URL快捷方式、磁盘映像和MSI软件包,尤其是在未经请求的消息中收到这些文件时。
Bitter组织111.png
https://thehackernews.com/2026/11/bitter-hackers-deploy-new-paprat.html


2 Qubole账号被滥用入侵客户AWS环境

安全研究人员披露,威胁行为体窃取Qubole关联AWS账号805246085872内两枚IAM用户凭证,利用客户预先配置的跨账号信任策略,携带合法External ID完成sts:AssumeRole调用,接管多家受害方AWS集成角色。研究人员同时捕获攻击者托管于攻击IP的sso_agent.iso镜像,该镜像具备远程执行脚本、采集主机信息能力,设置90分钟超时后自动重启抹除痕迹,本次未观测到该镜像实际部署执行。研究团队同步记录另一组独立活动,攻击者利用客户侧为Qubole生成的访问密钥完成环境入侵。
Qubole.png
https://www.wiz.io/blog/qubole-cross-account-access-abused-in-the-wild


3 研究人员链化漏洞入侵两家汽车制造商

安全研究人员披露,2026年初安全研究人员发现ForgeRock OpenIDM路径混淆漏洞链,该漏洞链可绕过WAF防护,访问受保护的Apache Felix Web Console管理控制台,控制台仍保留默认admin:admin账号凭据。研究人员在两家未公开名称车企的生产身份认证服务器复现完整攻击链路,获取idmadmin本地管理员凭据,经由localhost接口绕过外网WAF读写用户身份目录,修改消费者账号邮箱与登录密码,完成用户身份劫持。两家车企收到漏洞报告后约两小时完成全部修复并轮换受影响凭据,受影响系统面向多区域用户提供服务,研究人员仅完成美国账号的完整链路验证。
汽车制造商.png
https://samcurry.net/forgerock


4 俄罗斯云服务商Beget遭受擦除攻击

Beget云服务商披露,2026年11月1日夜间攻击者入侵该服务商整体架构管理层,部署数据擦除恶意软件,对服务器存储数据执行清零脚本;企业发现恶意行为后立刻全网断网阻止横向扩散。Beget是俄罗斯头部虚拟主机、云、域名注册服务商,服务20万以上企业及个人客户,业务包含线上商城、媒体、教育机构。截至11月9日,共享主机业务恢复60%,独立服务器业务恢复40%,约1000台服务器需要人工排查恶意后门与漏洞之后才可重新上线。企业已经向警方与政府监管机构上报事件,同时联合安全厂商推进处置恢复工作。
Beget.png
https://www.bleepingcomputer.com/news/security/russian-cloud-firm-beget-rebuilds-from-scratch-after-data-wiper-attack/


5 Web3Auth漏洞遭利用窃取加密货币

安全研究人员披露,Web3Auth基础设施出现安全缺陷,使用谷歌、苹果社交账号登录的Keplr加密钱包用户私钥发生泄露,攻击者利用漏洞转移账户资产。Web3Auth在攻击者完成窃取操作之后,复用同一漏洞链路,在受害账户被入侵前主动转出风险账户资金,存入专门恢复钱包保全资产,因此账户余额归零存在资产被盗或被服务商抢救两种可能性。Web3Auth为Consensys2025年6月收购项目,官方称暂未发现MetaMask用户受到波及;该嵌入式钱包整体服务已经暂停,尚未公布漏洞底层成因,也未给出用户资产返还时间表。
Keplr加密货币.png
https://thehackernews.com/2026/11/web3auth-flaw-exploited-to-steal-keplr.html


6 BYOD勒索团伙宣称入侵范德堡大学

范德堡大学确认正在处理网络安全事件,校内设备、业务系统、云服务均存在受影响可能性,校内IT团队执行事件遏制,通知全校师生关闭校园设备、断开校园Wi‑Fi,留意异常弹窗、文件篡改、陌生应用、异常登录请求,发现迹象立刻断电联系运维服务台。BYOD勒索软件团伙在自身数据泄露站点对外认领攻击,宣称加密校内数据库,窃取超过100万条SSN社保编号、姓名、邮箱、手机号、学生雇员档案、研究科研数据,团伙对外公布勒索笔记样本,笔记提示攻击者完整接管数据中心、备份数据同样遭到控制,威胁未谈判情况下公开全部窃取资料。
范德堡大学.png
https://www.bleepingcomputer.com/news/security/vanderbilt-university-hit-in-byod-ransomware-attack-data-theft-claimed/


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-11-15 17:39

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表