找回密码
 注册创意安天

每日安全简讯(20261110)

[复制链接]
发表于 2026-11-9 16:49 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


1 Storm‑3358团伙利用ARTEX攻击金融业

威胁情报团队披露,自2026年10月起,位于柬埔寨的牟利型威胁集群Storm‑3358,使用ARTEX智能攻击框架针对东南亚及部分全球大型金融机构开展攻击活动。该团伙将ARTEX与传统自动化工具结合,扫描公网暴露业务,利用匿名文件上传、SSRF等漏洞入侵目标,借助netcat、curl等工具下发WISP、vshell、AdaptixC2等开源RAT,实现持久化驻留与内网横向移动。ARTEX代理可完成web应用漏洞扫描、部署webshell、从公开资源与受害主机窃取凭据、滥用云身份实现驻留与数据外渗,同时支持密码暴力破解、密码喷洒、API枚举、数据库导出等动作。
ARTEX滥用行为.png
https://www.microsoft.com/en-us/security/blog/2026/11/06/artex-abuse-expands-as-cybercriminals-target-financial-sector/


2 BO Team入侵软件开发商实施供应链攻击

安全研究人员披露,2025年6月一家软件开发商向卡巴斯基ICS‑CERT上报网络异常事件,调查确认APT组织BO Team(Black Owl)已深度攻陷该企业几乎全部核心IT资产,包含域控、服务器、网络设备、邮件系统、虚拟化集群、Ansible编排平台、备份与安全运维系统,同时获取DNS区域管控权限。攻击者初始入口为对外开放SSH的Linux终端服务器,后续利用CVE‑2021‑44228获取虚拟化集群root权限,投放经过时间篡改的定时任务后门;内网横向阶段大量运用LotL/LoLBIN技术,通过lsass内存转储、窃取ntds.dit文件制造黄金票据,攻击者获取CI/CD流水线与代码签名服务器访问权限,目标是植入恶意代码完成供应链投毒,事件被及时发现阻断未达成最终目的。
BO团队入侵.png
https://ics-cert.kaspersky.com/publications/reports/2026/11/05/supply-chain-attack-bo-team-in-a-software-developers-infrastructure/


3 多国机构预警工业制冷控制器遭网络攻击

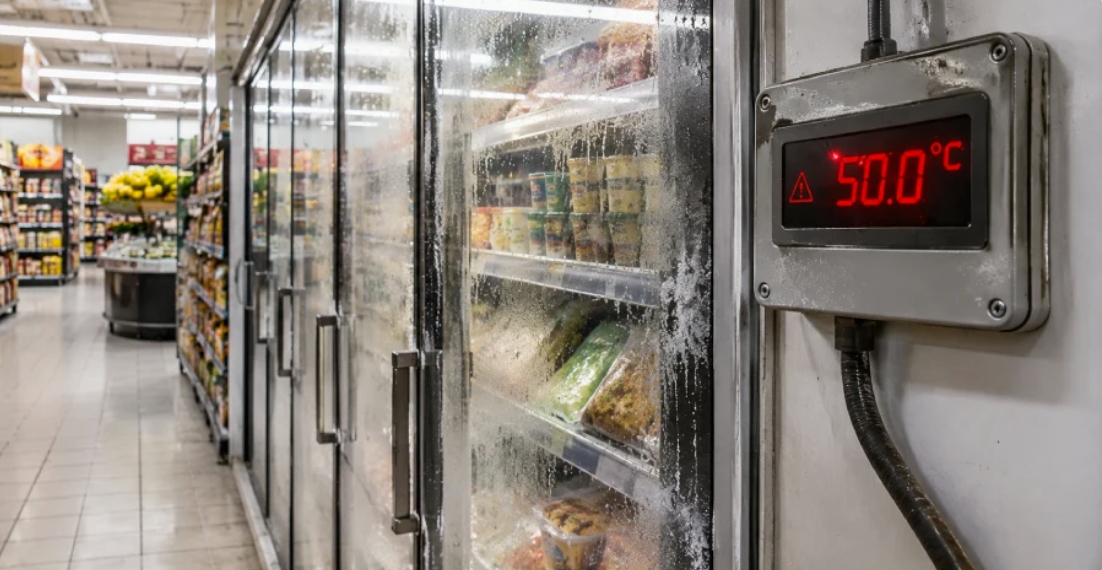
美国CISA、FBI、HHS、USDA、DOT联合发布预警,全球威胁行为体正主动攻击公网暴露的工业制冷与冷链监控系统,攻击者利用认证绕过、任意代码注入、配置缺陷远程篡改设备参数,强制设备持续加热、反复化霜,可造成货物大量损毁、设备过热起火,还可实施拒绝服务让运维人员完全丧失温度可视能力。近期欧洲多国数百个商超、肉铺遭遇攻击,部分设备温度被调至50摄氏度;法国血液机构的三处血浆存储设施的制冷参数被篡改至极高数值。预警建议运营方移除设备公网暴露、修改默认口令、隔离OT网络、淘汰老旧无补丁硬件,必要远程访问采用VPN机制。
制冷控制器.png
https://thehackernews.com/2026/11/us-agencies-warn-refrigeration.html


4 研究人员披露仿冒品牌礼品卡诈骗活动

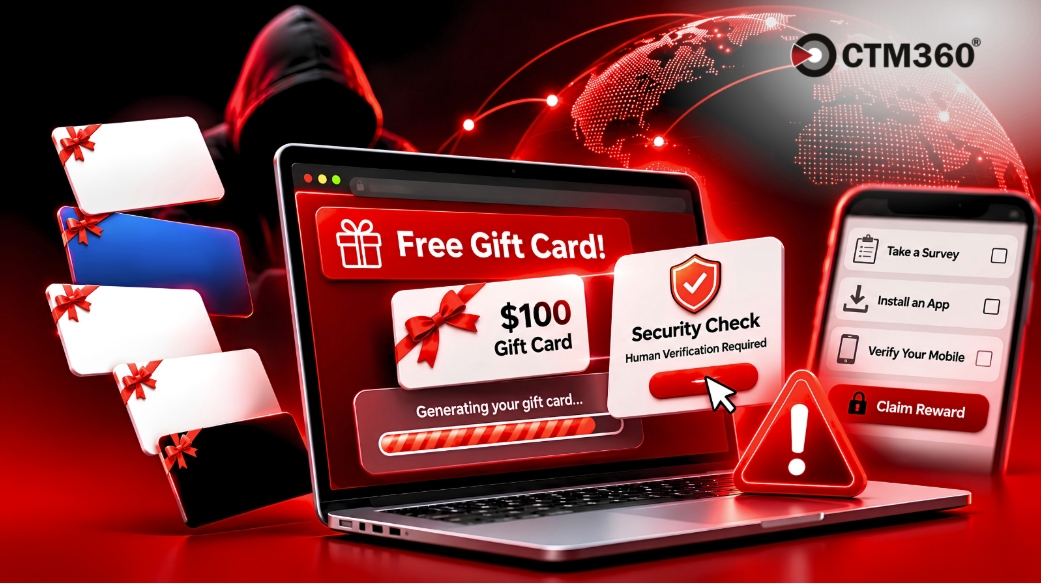
安全研究人员披露观测全球超1000起虚假礼品卡派发诈骗事件,攻击者仿冒PlayStation、Sephora、SHEIN、Walmart、Amazon等知名消费品牌,借助社交媒体付费广告、伪造网红名人推荐进行传播。受害者点击广告跳转伪造领奖门户,页面展示高仿品牌logo、虚假倒计时与中奖用户证词;用户选定礼品卡面额后,网站模拟生成部分掩码卡号,要求完成所谓“人机安全校验”才可获取完整卡密。校验环节实际是Trap‑10诈骗闭环,诱导用户填写问卷、安装陌生程序、订阅付费移动套餐,无论是否完成任务均不会发放礼品卡
CTM360.png
https://www.ctm360.com/reports/gift-card-scams


5 WordPress更新竞争条件漏洞遭在野利用

安全研究人员披露,CVE‑2026‑119977为WordPress核心更新模块竞争条件漏洞,CVSS评分8.1,CISA2026年11月3日将漏洞加入KEV,确认出现在野利用。漏洞影响版本范围为WordPress2.7.0至7.1.3,攻击者可在站点执行内核更新阶段,向临时解压目录写入恶意`wp‑config.php`配置文件,更新流程复制文件时直接覆盖线上配置。攻击者可指向自建数据库,完成网站初始化,创建管理员账号上传恶意插件实现服务器PHP代码执行。从旧版本升级到修复版本的过程仍然存在部分攻击窗口,运维人员可限制`wp‑content/upgrade/`目录web访问权限规避风险。
WordPress.png
https://www.picussecurity.com/resource/blog/cve-2026-119977-when-updating-wordpress-becomes-the-vulnerability


6 Iris Ohyama云存储泄露770万用户个人信息

日本家居制造企业Iris Ohyama披露,其旗下Iris Plaza电商平台所使用的第三方云服务遭到未授权访问,最多涉及770万人员信息,其中包含580万注册及历史会员、190万非会员访客。企业于10月末发现云存储内可疑文件,10月28日立刻关停Iris Plaza及关联业务系统,10月29日向日本个人信息保护委员会与警方上报事件。泄露字段涵盖姓名、住址、手机号、邮箱、性别、出生日期,活跃会员加密账号密码存在外泄风险,历史会员无密码数据;受影响云平台并未保存信用卡信息。截至当前,企业尚未收到信息被滥用、用户发生财务损失的上报,暂未确认攻击者身份,也未收到勒索方直接沟通。
Iris Ohyama.png
https://www.bleepingcomputer.com/news/security/iris-ohyama-data-cloud-breach-exposes-info-of-77-million-customers/


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-11-15 17:39

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表