找回密码
 注册创意安天

每日安全简讯(20261108)

[复制链接]
发表于 2026-11-7 19:49 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


1 ThisBash漏洞借浏览器扩展进行传播

安全研究人员披露发现代号ThisBash Escape的设计缺陷,Claude Dispatch接口可被已登录claude.ai网页会话调用,具备对应网站权限的恶意或遭劫持浏览器扩展,能够向Claude Desktop下发指令。攻击链采用prompt‑forcing交互技术,持续构造提示词绕过AI防护,同时自动化点击界面Allow批准按钮,无需浏览器漏洞即可完成操作系统命令执行。该攻击支持跨设备生效,同一Claude账号下,受控浏览器可操控其他终端的Claude Desktop运行指令,可作为企业终端入侵入口,该事件暂未分配CVE编号。
ThisBash 漏洞.png
https://forever.security/blog/thisbash-claude-dispatch-browser-extension-rce


2 Windows画图漏洞修复版本已经上架

微软披露,Windows Paint存在CVE‑2026‑83844越界读取漏洞,CVSS评分为8.1,被标记为远程代码执行,攻击向量为网络,无需账号与用户交互,攻击复杂度较高,公开阶段暂未发现野外利用记录。Paint属于Microsoft Store分发应用,更新不通过Windows Update推送,微软两次修订修复版本号,确定目标修复版本为11.2609.401.0。当前多国家地区微软商店最高可用版本为11.2605.81.0,修复构建未上架,全量打补丁的Windows主机依旧处于受影响状态。
Windows 画图漏洞 .png
https://getrff.com/blog/windows-paint-cve-2026-83844-store-fix-missing/


3 OpenAI使用大模型自动化挖掘Linux漏洞

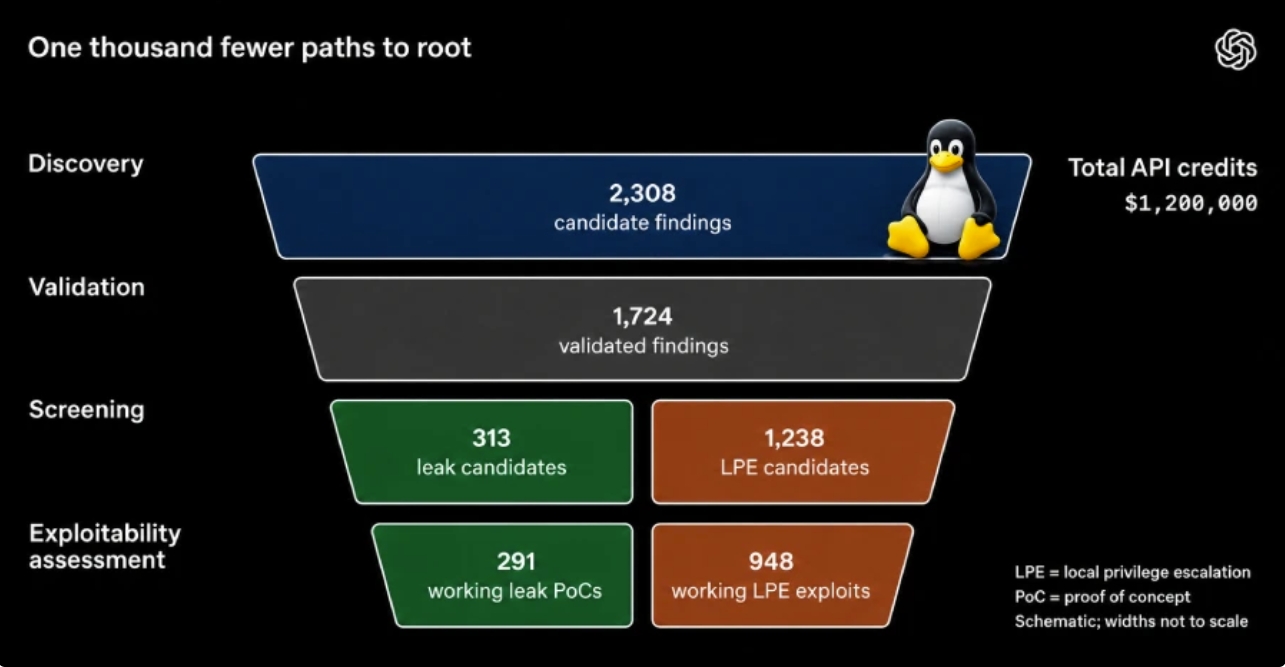
OpenAI披露,团队搭建自动化安全研究流水线,依托自研安全大模型审计Linux内核,一轮扫描识别2308个疑似漏洞,成功复现其中1724个,生成948条本地权限提升利用链,支持普通用户提权至root。整套流水线累计产生约121万美元API调用成本,自主发现至少十种全新内核利用技术,在披露前10天内已有上百个漏洞被上游维护者合并修补,该流水线同样在kernelCTF测试环境完成验证,展示AI在原生漏洞挖掘场景下的执行能力。
OpenAI AI Pipeline.png
https://openai.com/zh-Hans-CN/index/a-thousand-fewer-paths-to-root/


4 Zyxel交换机零日漏洞遭大规模利用

安全研究人员披露,Zyxel GS1900系列交换机零日漏洞CVE-2026-107441存在野外利用,该漏洞属于越界写入,未经认证的远程HTTP请求能够直接执行系统命令。关联攻击者Kapibala,该活动归属于Red Heron威胁集群,攻击从当年8月启动,全球大约996台设备遭到入侵,攻击者窃取交换机配置与账号哈希,早期攻击流量被误识别为旧漏洞CVE-2026-7273,Binarly研究确认该漏洞可以绕过旧漏洞补丁,Zyxel在10月22日推送修复固件。
Zyxel.png
https://www.bleepingcomputer.com/news/security/zyxel-fixes-zero-day-exploited-to-hack-nearly-1-000-network-switches/


5 DigiCert配置失误造成客户资料泄露

DigiCert披露,2025年02月服务器迁移期间配置失误,一套限定VPN访问的内部归档系统被暴露至公网,外部注册账号可获得归档客户数据只读权限。非法访问窗口落在2026年06月27日至07月02日之间,外泄资料包含企业客户名称、邮箱、电话、地址,部分记录附带驾照、护照、公用事业账单等身份核验材料,证书签发服务、CertCentral主平台未被入侵,账号凭证没有外泄,厂商正在逐一通知受影响客户。
DigiCert数据泄露事件.png
https://www.bleepingcomputer.com/news/security/digicert-data-breach-exposes-customer-information-identity-documents/


6 Truffle Security启动免费泄露密钥吊销项目

Truffle Security推出免费密钥吊销专项计划,目标处置约140万条在互联网公开泄露、当前仍然有效的服务密钥。统计数据显示,81%对外通报的泄露密钥在泄露半年之后依旧保持可用,AI代码助手进一步抬高凭据意外提交风险,已有16家服务商接入该项目,接入方可通过Webhook接收经过验证的泄露密钥信息,在14天内完成吊销,参考同类自动吊销方案可将存活泄露密钥占比从72%下降至11%。
文件泄露.png
https://www.bleepingcomputer.com/news/security/truffle-security-launches-program-to-revoke-14-million-live-secrets/


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-11-15 17:39

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表