找回密码
 注册创意安天

每日安全简讯(20261106)

[复制链接]
发表于 2026-11-5 18:54 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


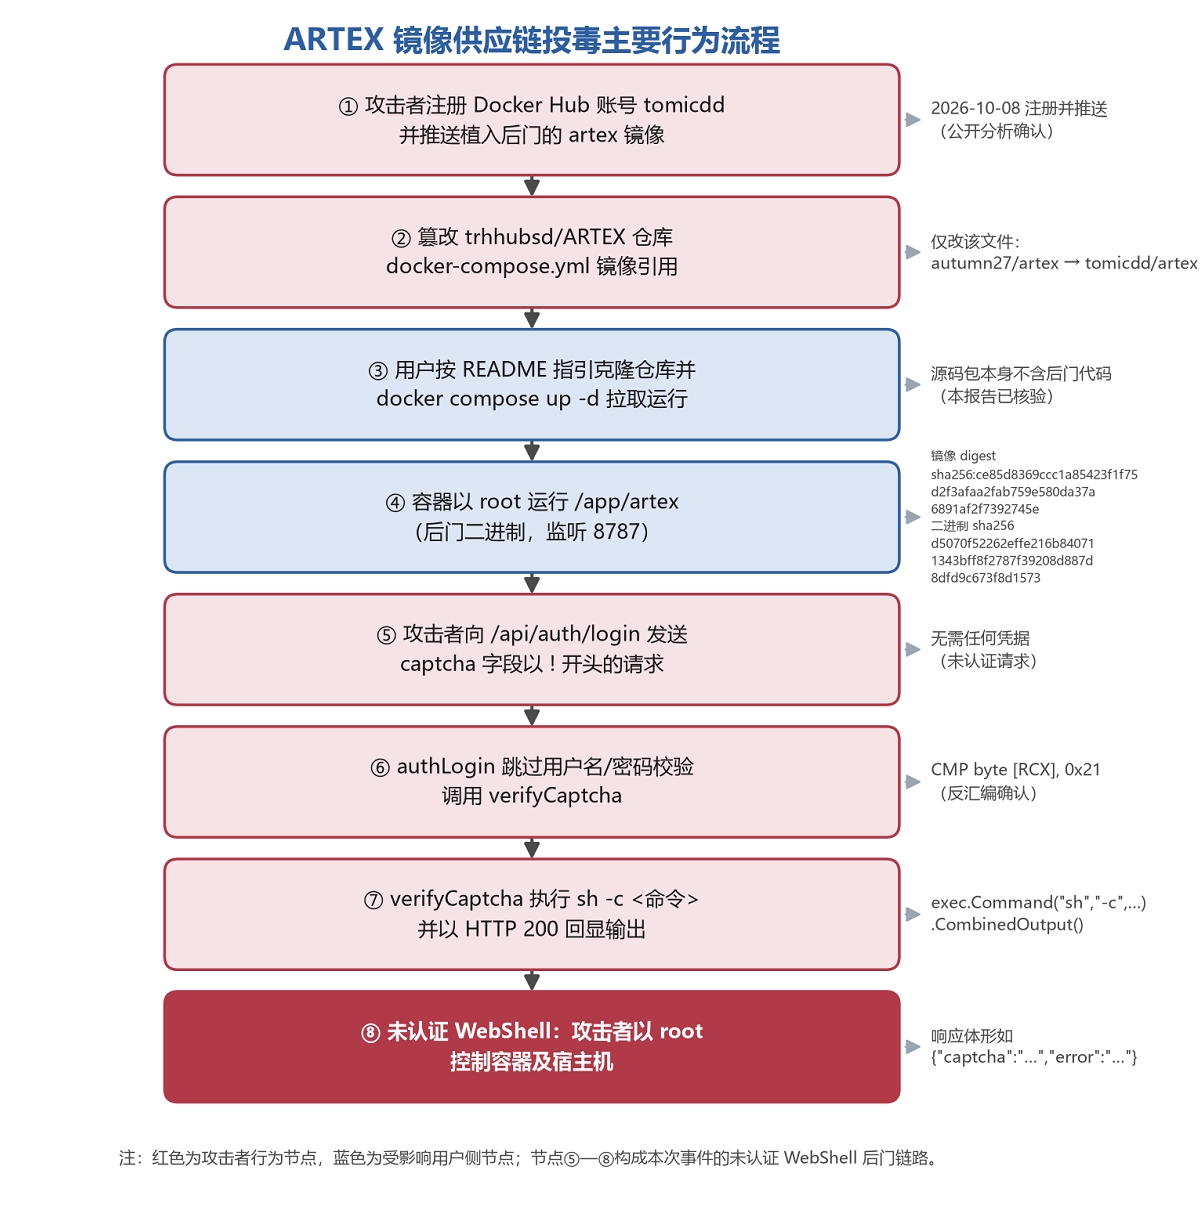
1 安天发布《ARTEX流行Fork镜像供应链投毒事件分析》报告

安天CERT发布ARTEX流行Fork镜像供应链投毒事件分析。分析确认,源码包本身不含后门,攻击者通过篡改docker-compose.yml镜像引用,将用户导向植入后门的预构建镜像;镜像内二进制在登录接口被植入未认证命令执行逻辑。报告包含样本信息、后门原理、汇编级证据与排查处置建议,供核查参考。
微信截图_20261105185306.png
https://mp.weixin.qq.com/s/Mlq4JR0ol-b7xHAOZRiUMQ


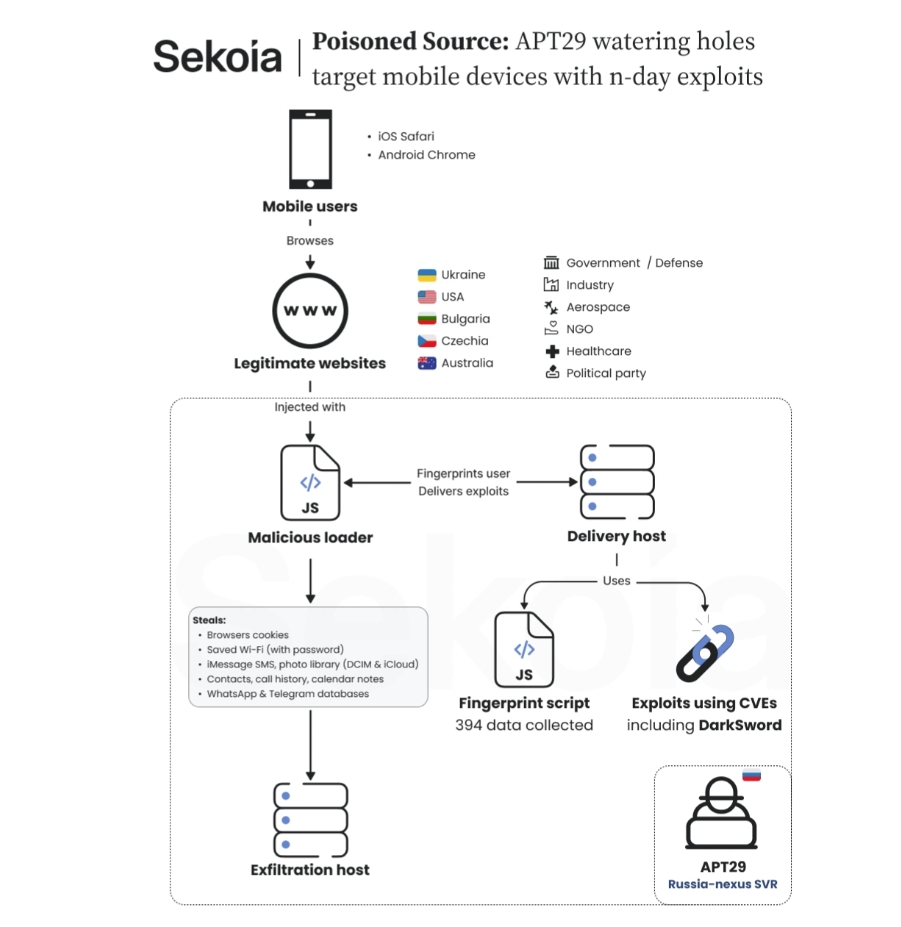
2 APT29水坑攻击借n-day漏洞针对移动设备

安全研究人员披露,APT29组织部署多组水坑站点针对乌克兰、美国、捷克、保加利亚等目标的移动设备实施攻击,攻击时间覆盖2026年8月27日至9月3日,攻击者攻陷合法站点、部署AiTM仿冒域名,同时攻陷乌克兰Plerdy网页分析服务形成供应链投毒。页面注入UltimateFingerprinter脚本采集数百项设备指纹,随后下发多组n-day漏洞利用链,iOS侧调用DarkSword商业监控工具相关漏洞,可窃取Cookie与设备数据,Android侧依托Chrome漏洞获取浏览器数据及Wi-Fi密码。访问恶意网页即可触发攻击,无需用户额外点击,相关团队同步联动多国CERT对攻击基础设施开展处置。
APT29.png
https://www.sekoia.com/blog/poisoned-source-apt29-watering-holes-targets-mobile-devices-with-n-day-exploits


3 法国血库存储点系统遭网络攻击干扰运行

安全研究人员披露法国国家血液机构EFS三家存储站点遭遇网络攻击,攻击目标为第三方服务商Coolworld Rentals的远程制冷监控平台。攻击者篡改冷库运行参数,抬高温度与除霜阈值,威胁血液、血浆以及生物存储样本安全。EFS本身并非直接攻击目标,属于供应链牵连受害。平台告警正常触发,运维人员及时隔离设备、转移样本,本次事件没有造成血液制品损毁,采血与分发业务维持正常运转,法国ANSSI与卫生部门协同开展应急处置。
法国的血液储存冷藏系统.png
https://www.bleepingcomputer.com/news/security/cyberattack-disrupts-blood-storage-refrigeration-systems-in-france/


4 Debian与Ubuntu漏洞允许攻击者获取root权限

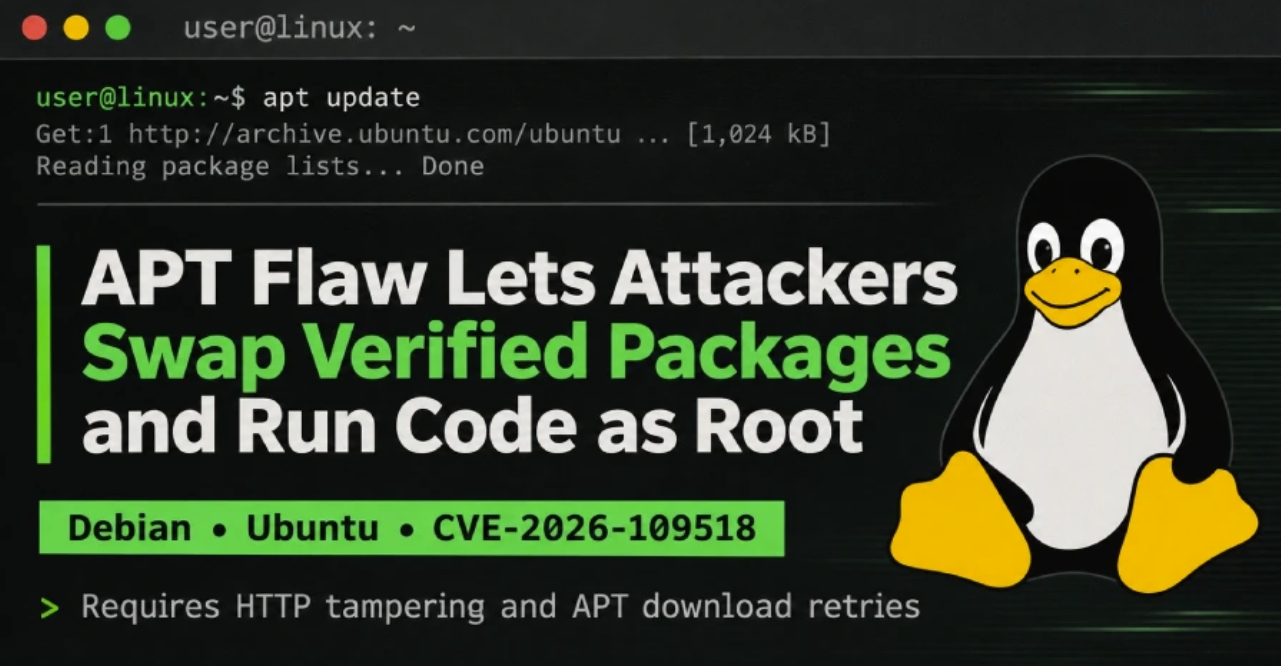
Debian与Ubuntu系统APT包管理器存在CVE-2026-109518高危漏洞,CVSS评分为7.7。具备中间人访问权限的攻击者,可结合HTTP重定向以及APT下载重试机制实施攻击,在软件包校验流程完成之后替换安装包,最终在目标主机上以root权限执行任意代码。Debian12、Ubuntu22.04默认开启重试配置因而受影响,Debian11、Ubuntu20.04默认配置不受影响,手动开启Acquire::Retries后风险上升。相关发行版已推送修复包,该漏洞由Max Justicz提交,暂未观测到公开的在野利用活动。
Debian 和 Ubuntu.png
https://thehackernews.com/2026/11/debian-and-ubuntu-apt-flaw-lets-mitm.html


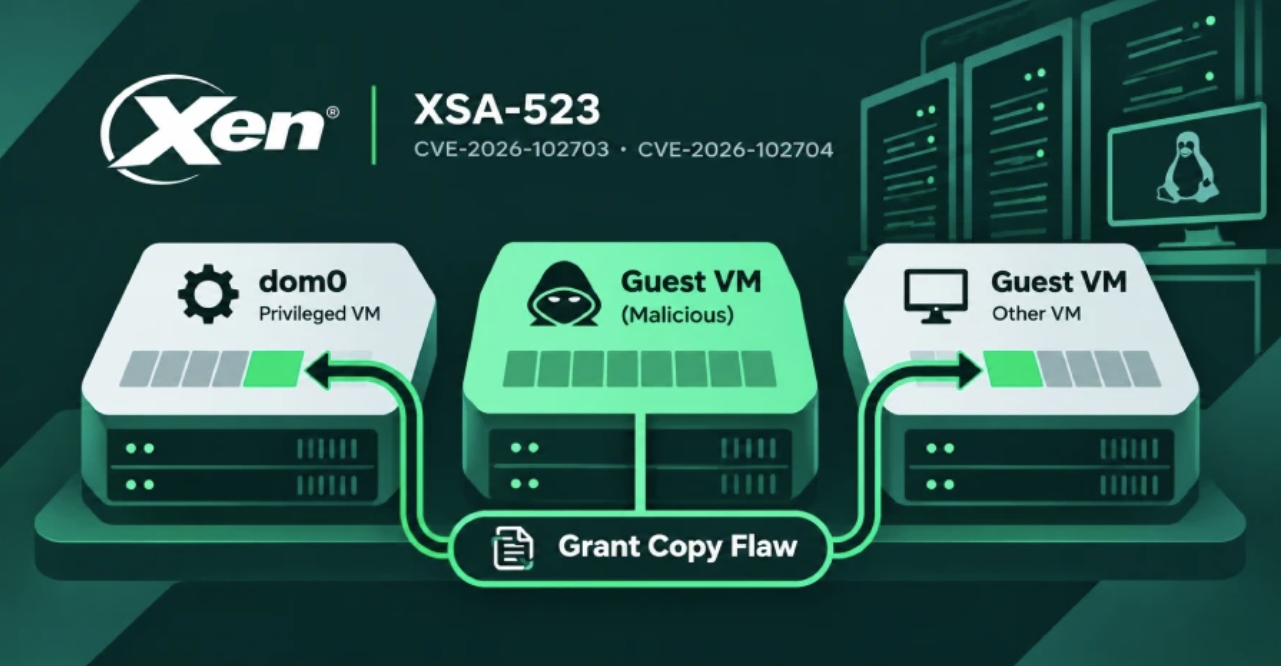
5 Xen漏洞允许恶意虚拟机读写同宿主机内存

安全研究人员披露,Xen Hypervisor存在XSA-523漏洞,对应编号CVE-2026-102703、CVE-2026-102704,缺陷位于grant-copy内存拷贝模块的缓存校验环节。Xen4.6及以上版本全部受影响,被攻陷客户虚拟机可读取、改写同宿主机其他虚拟机以及dom0特权域内存,最终接管宿主机,Qubes OS、XCP-ng等基于Xen的虚拟化平台均受波及。漏洞由Anthropic Claude辅助发现,Ada Logics、CodeAnt AI独立完成验证,4.17至4.19版本已有官方补丁,更早版本终止安全维护,暂无公开在野利用记录。
Xen Hypervisor.png
https://thehackernews.com/2026/11/xen-hypervisor-flaws-let-one-malicious.html


6 DreamHost确认发生数据泄露事件

美国主机服务商与域名注册商DreamHost确认发生安全事件。该公司发现未授权第三方访问了运行其网页版File Manager(files.dreamhost.com)的服务器,随即下线相关服务并修复漏洞,同时出于预防对可能暴露凭据的邮箱及FTP/SFTP用户强制重置密码,并通知其重设。受害范围涉及File Manager与Webmail会话,FTP登录凭据亦在其中。DreamHost服务超过40万客户,其表示持续调查显示实际受影响客户少于最初预估。网页版File Manager已于10月26日恢复并处于监控状态,受影响用户仍须由账号所有者手动设置新密码后方可访问。
DreamHost.png
https://www.bleepingcomputer.com/news/security/dreamhost-confirms-data-breach-exposed-ftp-logins-and-webmail-sessions/


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-11-15 17:39

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表