找回密码
 注册创意安天

每日安全简讯(20261104)

[复制链接]
发表于 2026-11-3 17:49 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


1 DarkBlinders针对以色列、伊拉克云环境实施间谍活动

安全研究人员披露,被评估与伊朗存在关联的威胁组织DarkBlinders发起网络间谍活动,成功攻陷以色列一名高价值个人目标,同时入侵伊拉克库尔德地区政府云环境。该组织自2024年9月开始活跃,主要依靠鱼叉钓鱼,包含凭据钓鱼仿冒域名、伪装StarkMeet视频会议软件、伪造迪拜机场招聘测评,交付Visual Studio项目压缩包。研究以中等置信度将该活动和UNC5795、Dust Specter聚类关联,判断属于APT34下属子集群;同期另一伊朗关联组织Prince of Persia十年来首次将第二阶段C2服务器部署在美国境内,服务器2026年7月搭建,下发Tonnerre变体恶意软件。
DarkBlinders.png
https://thehackernews.com/2026/11/darkblinders-compromises-israeli-target.html


2 XCP僵尸网络利用固件后门影响130万台设备

安全研究机构披露,XCPE僵尸网络依托厂商预植入固件级后门,受影响设备超过130万台Android电视盒子,该后门以system权限运行,通过MQTT协议连接C2服务器,可下发各类恶意模块,将设备用作住宅代理、执行广告欺诈、部署远控Shell、屏幕捕获以及数据外传。该恶意组件预装于系统分区,程序包名为x.cpe与com.oemservice,设备开机后完成部署持久化。谷歌采取法律手段关停相关域名与C2服务器,切断十余类关联恶意家族控制链路,还波及另外约1000万台非XCPE途径感染的设备,包含机顶盒、卡拉OK设备、远程医疗硬件等非Android设备。
谷歌XCPE 僵尸网络.png
https://cloud.google.com/blog/topics/threat-intelligence/shutting-the-door-on-the-xcpe-botnet/


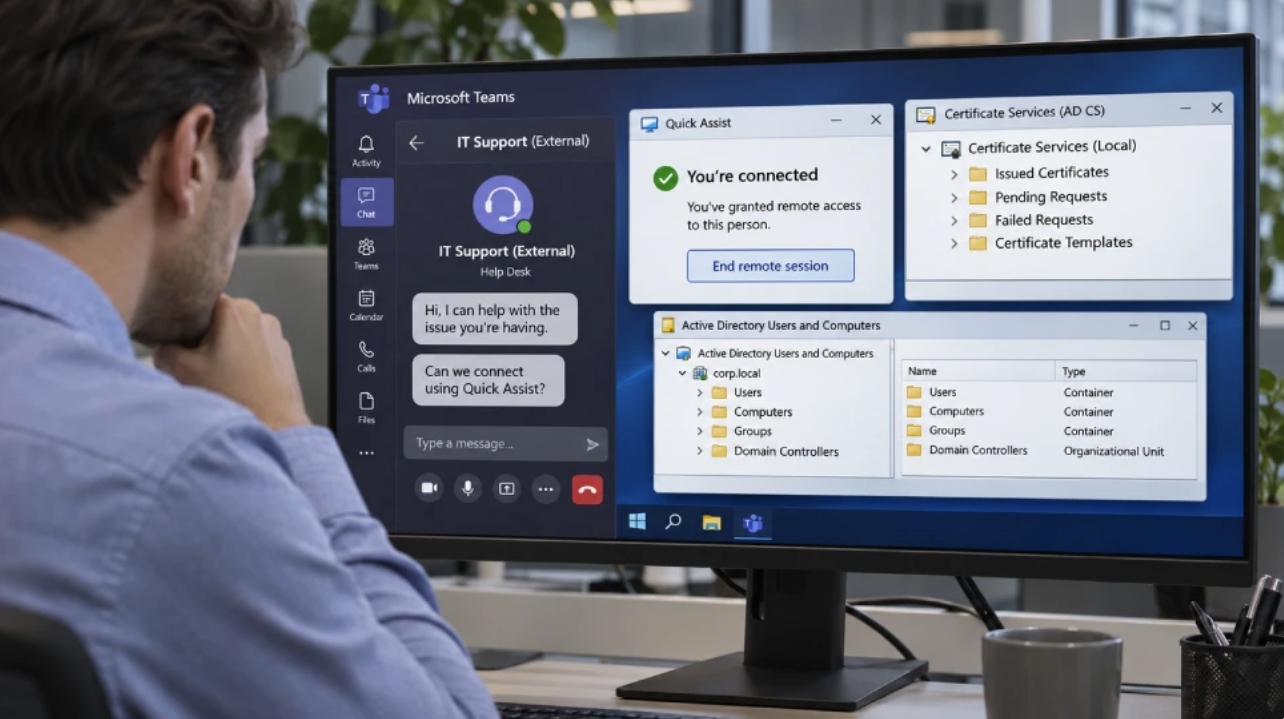
3 攻击者冒充IT服务台诱导用户授权远程访问

安全研究机构披露两起真人操作入侵事件,攻击者借助Microsoft Teams消息与通话冒充IT技术支持,诱导受害者运行Quick Assist提供交互式远程控制权限,获得工作站键盘操作权限。攻击者上传归档文件,释放可移植Python、Bun或者Java运行时至用户配置下KB前缀新建目录,完成主机发现、域环境探测,对 AD CS 服务开展评估。两起事件后续分化为两条证书滥用链路,案例 1 部分身份被 Defender 自动阻断,但排除账号造成数据泄露;案例 2 设备被运维人员隔离,攻击链终止。
攻击者冒充微软Teams上的IT支持人员.png
https://www.microsoft.com/en-us/security/blog/2026/10/30/help-desk-impersonation-ad-cs-abuse-investigating-esc1-esc8-intrusion-paths/


4 欧洲多国商超制冷设备遭网络攻击篡改温控参数

攻击者对比利时、瑞典、爱沙尼亚、爱尔兰、葡萄牙、意大利等多国商超制冷控制系统实施远程访问篡改,将制冷设备切换至除霜模式或者直接调高温度,部分设备温度被设置至50℃,大量冷藏冷冻食品被迫下架销毁,比利时一家肉铺直接损失约15000欧元。受波及设备以丹佛斯Danfoss老旧控制器为主,也出现Copeland设备被攻击案例,荷兰受害设备大多使用默认密码,设备直接暴露公网。本次攻击和 10 月法国商超攻击手法相似,但尚未确认攻击者为同一团伙,比利时联邦检察官办公室已经开启刑事调查,瑞典国家网络安全中心同步开展跨国信息共享。
冷藏链网络攻击.png
https://thehackernews.com/2026/11/second-wave-of-cyberattacks-hits.html


5 勒索软件利用旧漏洞攻击Synology NAS

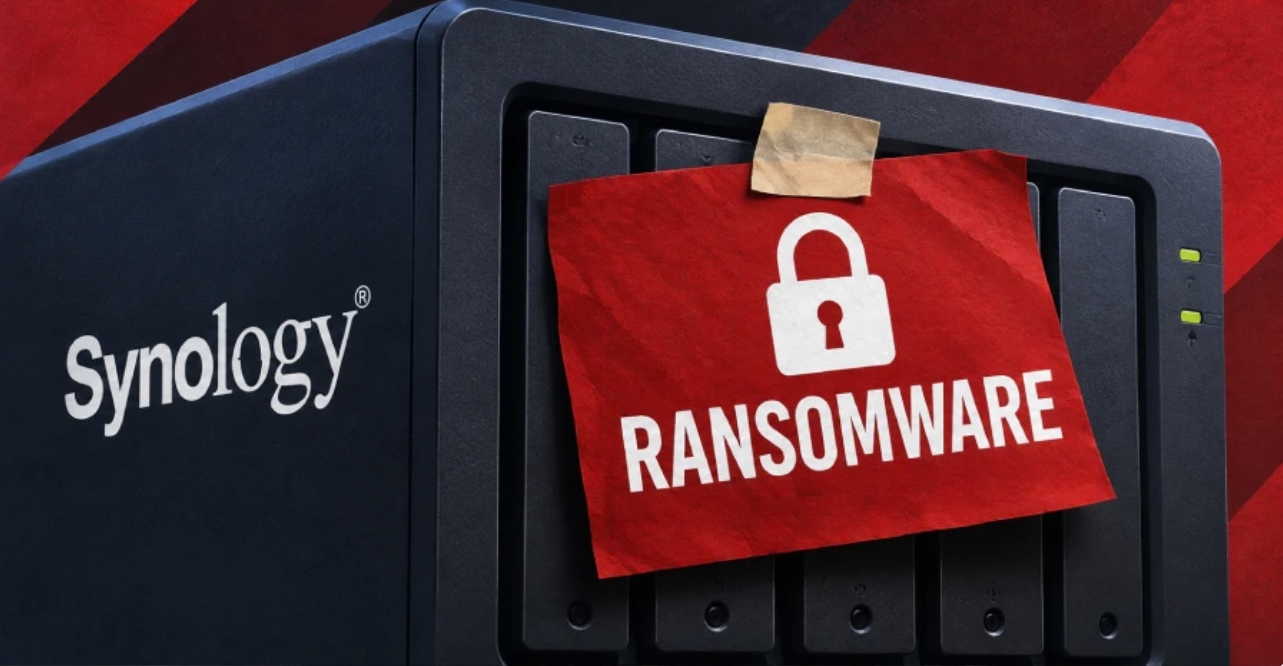
威胁团伙利用2024年12月已完成补丁修复的DSM系列漏洞发起勒索攻击,目标为运行未更新DSM版本的NAS设备,攻击行为执行文件加密并索要赎金,感染后文件添加.L0CK3D后缀,该活动关联C3RB3R勒索软件。被利用的漏洞包含CVE‑2024‑10441、CVE‑2024‑50629、CVE‑2024‑10445。厂商给出明确升级基线,DSM7.2.2 需升级至 7.2.2‑72806‑1 及以上,DSM7.2.1 升级 7.2.1‑69057‑6 及以上,DSM7.2 升级 7.2‑64570‑4,DSM7.1 升级 7.1.1‑42962‑7,DSM6.2 升级 6.2.4‑25556‑8。历史上该类NAS设备曾遭受QNAPCrypt、StealthWorker多轮恶意活动。
synology.png
https://thehackernews.com/2026/11/synology-nas-devices-targeted-in.html


6 Node‑RED漏洞出现在野批量利用

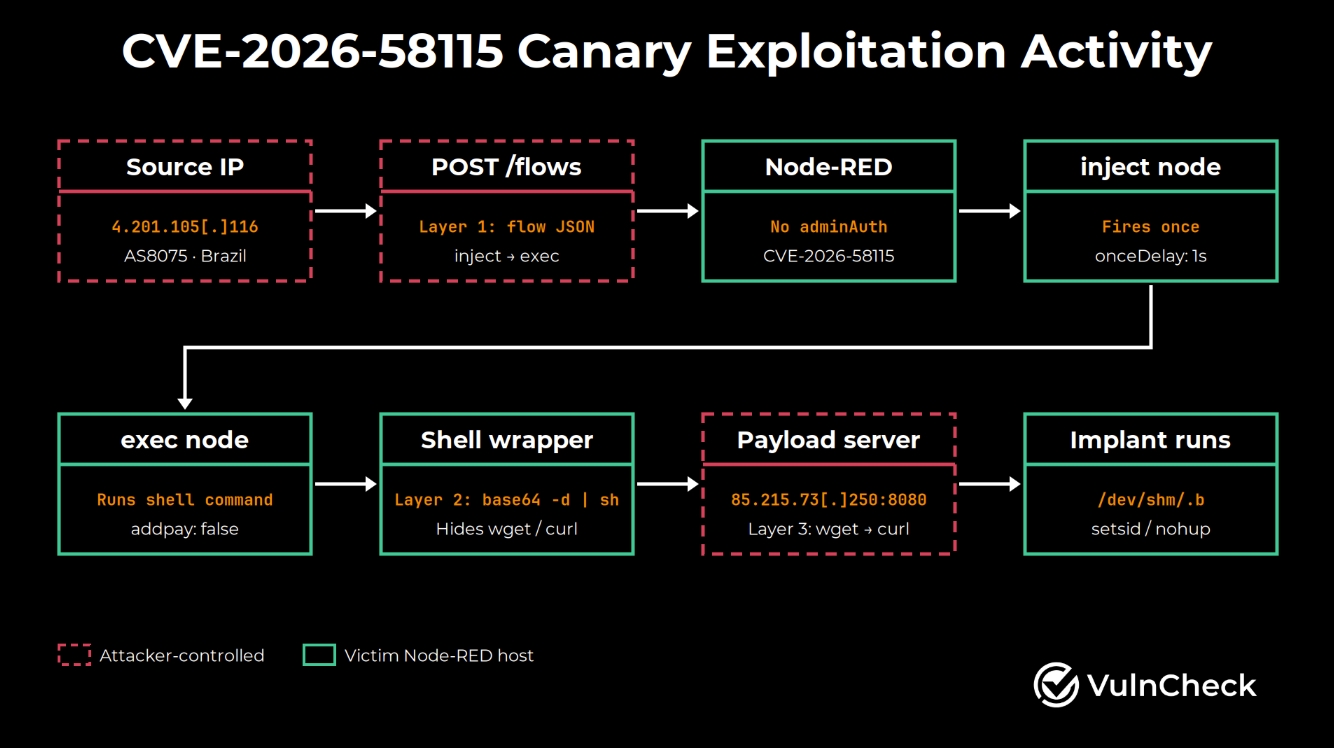
安全研究人员披露,蜜罐捕获针对CVE‑2026‑58115的完整利用流量,该漏洞属于Node‑RED未认证管理API缺陷,允许攻击者无需身份验证调用编程节点执行系统命令,该组件大量嵌入ICS/OT工业控制产品,包含西门子SIMATIC IoT2050 Advance设备。10月30日‑11月1日累计观测到16次针对该CVE攻击,该IP同时扫描8个不同CVE,还投递其他下载脚本、内核伪装文件名恶意程序以及内存webshell后门。VulnCheck已将该漏洞加入自有KEV目录,截至当前尚未录入CISA KEV。
西门子.png
https://www.vulncheck.com/blog/exploitation-targeting-node-red


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-11-15 17:39

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表