找回密码
 注册创意安天

每日安全简讯(20261103)

[复制链接]
发表于 2026-11-2 18:15 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


1 安天发布《Cursor恶意Claude Code扩展事件关联研判》分析报告

Cursor扩展市场发生供应链投毒事件,恶意Claude Code扩展会在终端植入SSH公钥、新增授信通道构建持久化后门。AI时代信任凭证不再局限账号密码,SSH授信、各类Token都属于高价值信任载体,传统防护视角存在短板。提醒各单位排查开发终端,强化凭证授信管理。
微信截图_20261102152503.png
https://mp.weixin.qq.com/s/i5-B8G8mvwxsHcdgQKCqGQ


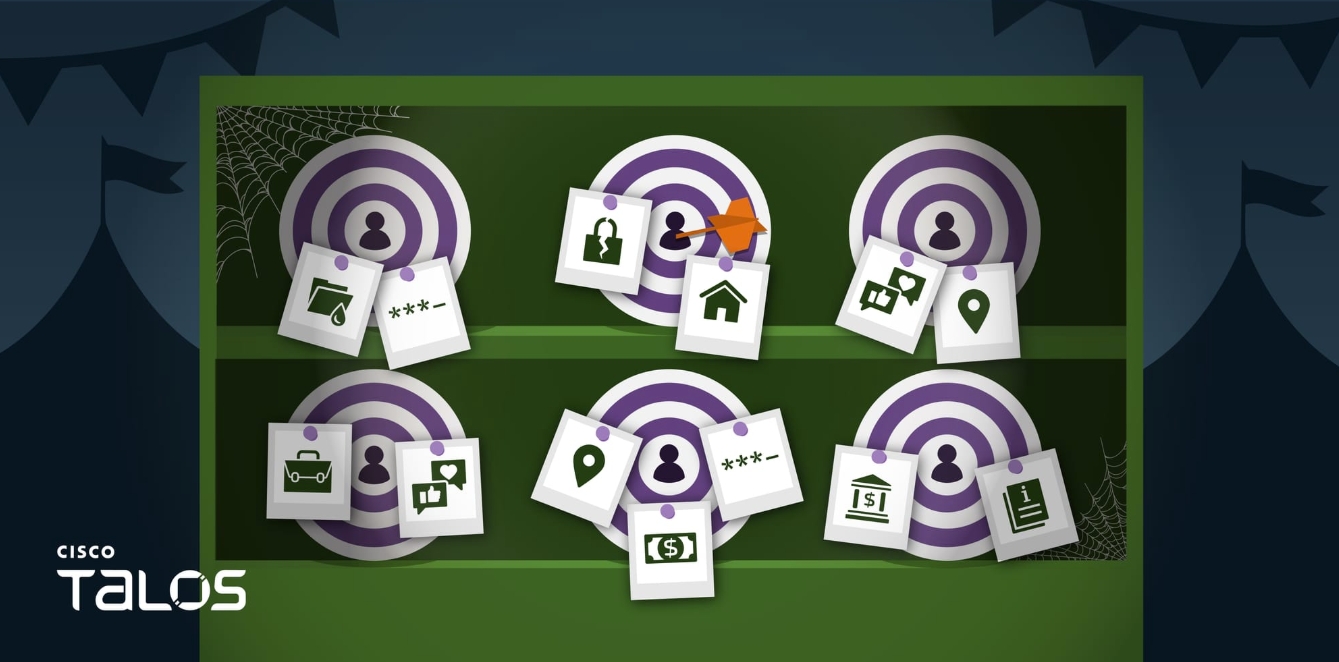
2 Volta信息窃取木马搭载AI模型自动分级受害者价值

研究人员披露Volta信息窃取木马新增AI研判能力,该恶意程序可窃取浏览器凭证、加密货币钱包助记词、各类平台会话令牌与系统信息,还会利用窃取凭证补充受害者住址、资产等信息。木马可调用外部大模型对收集到的数据开展分析,划分受害者价值等级并评估其安全习惯,生成分析报告。该功能为工具增值模块,支持多模型自动降级切换规避安全限制,采集数据打包后通过Telegram通道外传,运行结束后木马本体具备自删除机制。
Volta信息窃取木马.png
https://blog.talosintelligence.com/appraisal-by-ai-model-driven-victim-prioritization-in-the-volta-infostealer/


3 SolanaCry攻击依托仿冒仓库入侵AI代理主机

安全研究人员披露,SolanaCry攻击活动使用高仿GitHub仓库SolanaUpdateTools/solana-starter-kit,该仓库在AI编码代理检索Solana开发脚手架时具备较高曝光优先级,仓库README内置混淆PowerShell单行指令。AI代理检索到仓库后会自动执行该命令,从远程地址下载载荷并内存执行,部署NetSupport Manager合法远控程序,写入Windows登录自启项实现持久化,清除运行日志,可窃取本地加密货币钱包凭据,该活动与过往EVALUSION ClickFix攻击重合。
SolanaCry.png
https://air-security-asdfoingeroi3234dsfds.webflow.io/blog-posts/solanacry


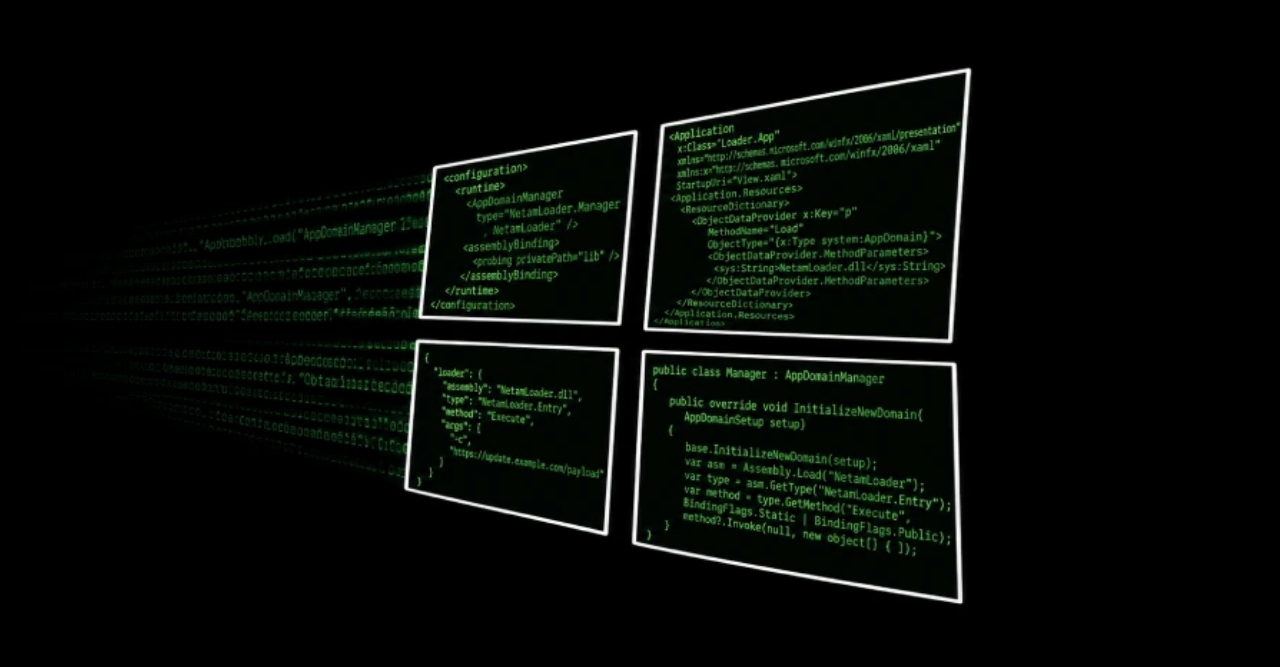
4 NetamLoader恶意软件针对亚洲政府Windows设备

安全研究人员披露,NetamLoader为一款.NET架构恶意加载器,样本于2026年上半年捕获,载荷封装在CAB更新归档文件中存放至Windows更新目录,滥用AppDomainManager注入技术,依托Patch My PC合法组件执行代码。载荷经过多层XAML与Base64嵌套编码,内置AMSI绕过与痕迹清理逻辑,C2域名为openaigpt4v [.] com,样本会延迟20至40分钟发起首次网络请求规避检测。当前仅观测到单台受害主机,样本目标为定制版 Windows10 系统,相关研究披露该载荷针对政府场景投放。
NetamLoader.png
https://thehackernews.com/2026/11/netamloader-malware-targets-government.html


5 Polymarket第三方脚本遭劫持引发钱包资产盗取

安全研究人员披露,Polymarket平台引入的DebugBear用户监控CDN脚本被劫持,原有监控代码替换为恶意JS盗币程序,攻击持续时长52分钟,共计33名用户钱包资产被盗,失窃资产包含28636284.45枚POL代币以及USDC稳定币。恶意脚本读取本地存储账户凭证,复用站点内置交易签名组件与Relayer中继服务完成转账,相关域名处于站点CSP白名单内。事件发生后Polymarket紧急移除第三方脚本,切换平台至仅撤单模式并承诺赔付受损用户。
Polymarket.png
https://ohey.ca/research/polymarket-debugbear-wallet-drainer/


6 LXD与MicroCloud曝冒用可信客户端高危漏洞

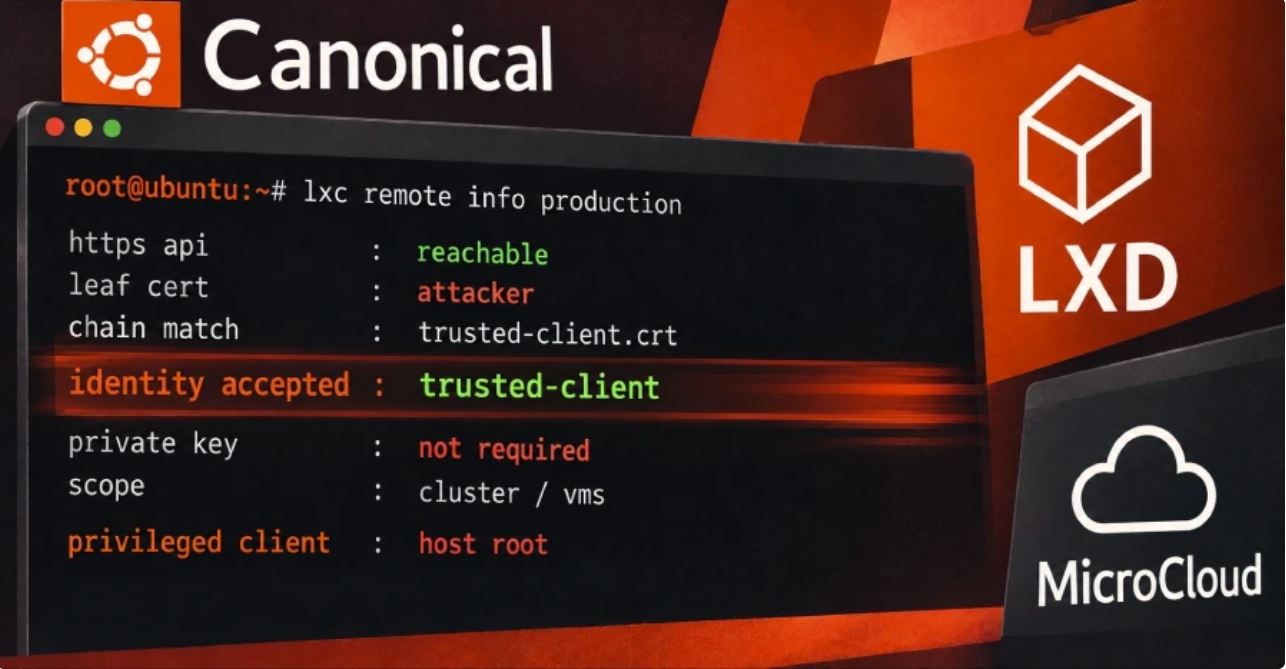
Canonical的LXD与MicroCloud存在严重认证缺陷CVE-2026-112816,CVSS评分达满分10.0,攻击者无需持有客户端私钥即可冒充可信客户端登录。受影响版本包括LXD 4.0.14、5.0.10、5.21.8及6.9,Canonical已发布修复快照,MicroCloud修复版本为3.4.1与2.1.5。该漏洞由Incus项目首先报告,目前无公开利用迹象,未被列入CISA已知被利用漏洞目录。
MicroCloud 漏洞.png
https://thehackernews.com/2026/11/critical-lxd-and-microcloud-flaw-cvss.html


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-11-15 17:39

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表