找回密码
 注册创意安天

每日安全简讯(20261031)

[复制链接]
发表于 2026-10-30 16:37 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


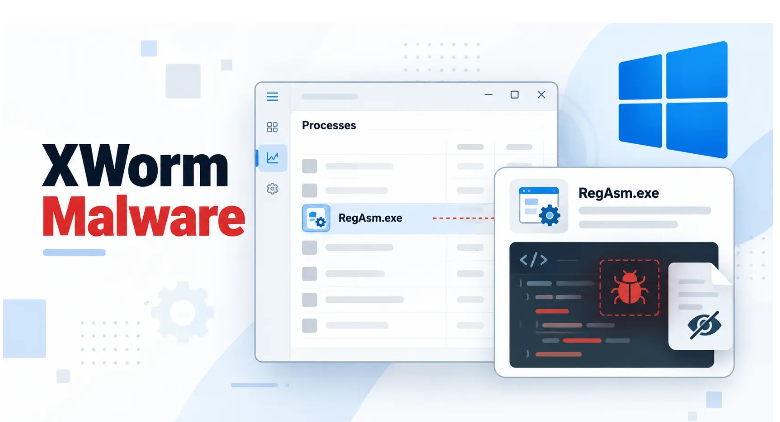
1 钓鱼活动针对哥伦比亚机构传播XWorm远控

安全研究人员披露,一项针对哥伦比亚机构的西班牙语鱼叉钓鱼活动,以司法通知、纪律调查等主题邮件附件投递VBScript及JavaScript文件。脚本经过Base93、SM4-CBC及AES等多层编码加密后恢复PowerShell阶段,再通过自定义Base52、替换表及类似RC4的逻辑释放.NET加载器RSG_UnityApp和XWorm载荷。PowerShell通过反射调用加载器,把合法Windows RegAsm.exe路径及恶意载荷字节作为参数,在可信系统进程内运行木马。XWorm通过AES加密通信,收集操作系统、用户名、权限、摄像头与杀毒产品信息,支持远程命令、文件管理、截屏和插件加载。
1.png
https://gbhackers.com/xworm-malware-loader/


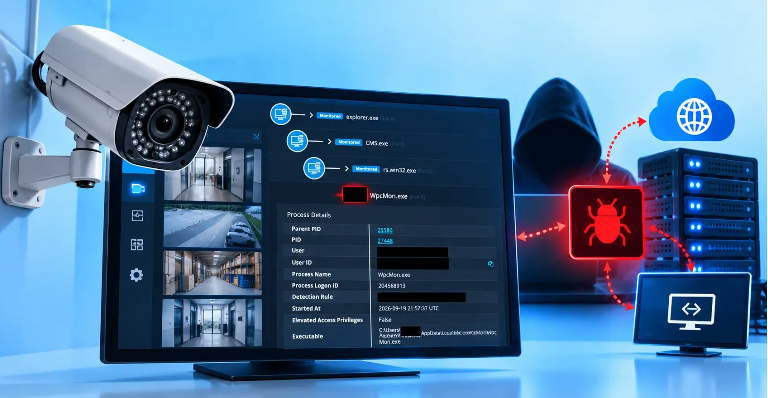
2 攻击者滥用摄像头管理软件隐蔽投递后门

安全研究人员披露,在9月至10月多起与摄像头管理程序CMS.exe相关的入侵事件中,涉事程序位于C:\Program Files (x86)\CMS\CMS.exe。攻击者获取访问后在用户AppData目录投放rs.win32.exe反向Shell程序,再把Windows合法家长控制组件WpcMon.exe复制到异常位置并放置修改过的IPHLPAPI.DLL与samcli.dll,利用DLL搜索路径加载带通信功能的恶意代码。两种DLL保留部分zlib功能,同时周期性连接144.172.116[.]37。攻击者还通过注册表Run项在用户登录时重新启动WpcMon.exe,从而保持远程控制能力。
2.png
https://www.huntress.com/blog/camera-management-software-compromise-malware


3 TianoCore驱动漏洞可在系统启动前执行代码

安全研究人员披露,TianoCore EDK II的NetworkPkg/UefiPxeBcDxe驱动存在CVE-2026-97631,网络引导时对IPv4及IPv6 ICMP错误数据处理不当。相关ICMP处理函数将远端提供的分片复制进固定504字节的Mode.IcmpError缓冲区,却未正确检查累计数据长度及目标指针偏移,导致越界写和相邻内存破坏。能够在设备PXE引导期间向其IP发送伪造ICMP错误报文的攻击者,可触发固件DXE阶段异常,研究公告还演示构造受控事件诱导CoreSignalEvent()执行攻击者代码。TianoCore于10月15日合并PR#13302加入边界检查和分片截断处理。
3.png
https://github.com/tianocore/edk2/security/advisories/GHSA-99cj-7hg9-mp4m


4 Tailscale漏洞可横向入侵SSH转发目标主机

安全研究人员披露,Tailscale 1.104.2及自托管headscale 0.29.5环境中存在多项权限边界问题。当攻击者已控制一台获准访问目标的设备,且目标启用允许端口转发的Tailscale SSH时,可通过Unix Socket正向转发让以Root权限运行的tailscaled访问受保护套接字,也可利用反向转发替换Root拥有的套接字。研究还通过文件路径检查与使用之间的竞态绕过限制,在实验环境取得Root执行能力,并窃取设备注册凭据,在未启用Tailnet Lock的配置中把攻击者设备加入受信任网络。测试同时发现app connector可转发至未授权目的地址、headscale存在资源耗尽路径及serve接口存在本地管理API暴露问题。相关研究于10月25日公开。
4.png
https://tailworm.com/


5 GoAhead三项TLS缺陷可绕过证书校验解密会话

安全研究人员披露,嵌入式Web服务器GoAhead的三种TLS后端存在不同安全缺陷。OpenSSL兼容后端CVE-2026-115881影响3.4.5至6.1.0,在配置客户端证书和CRL的情况下仅加载吊销列表而未设置X509_V_FLAG_CRL_CHECK,导致已吊销客户端证书仍可完成双向TLS认证,CVSS评分9.1。Mbed TLS后端错误传入DH参数长度,把原本2048位模数截短为1字节,部分宽松客户端的TLS1.2会话可被枚举共享密钥并解密。旧版LibreSSL实现还可在关闭签发者验证时绕过证书链深度限制。开发者发布6.1.1修复相关问题。
5.png
https://foxio.io/blog/choose-your-backend-three-tls-bugs-in-goahead


6 新墨西哥大学医疗系统遭黑客入侵影响治疗救护

美国新墨西哥大学医疗科学中心于10月26日11时左右发现网络安全事件,信息技术团队随即开展隔离处置并通知州及联邦执法机构。其下属UNM Health在当天12时30分至14时30分临时将救护车分流至其他医院,暂停新患者接收,并取消当天门诊手术和预约;医疗科学中心四所学院停课,非必要人员暂停到岗。UNM Hospital和Sandoval Regional Medical Center维持开放,系统从14时30分起分阶段恢复,10月27日救护车及诊疗业务恢复,10月28日教学、科研和临床运营全部恢复。Byod勒索团伙在泄露站声称实施攻击并拥有大量系统和数据访问权限。
6.png
https://hscnews.unm.edu/news/ambulance-traffic-diverted-clinical-appointments-cancelled-and-classes-cancelled-due-to-cybersecurity-issue-at-unm-hsc


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-11-15 17:39

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表