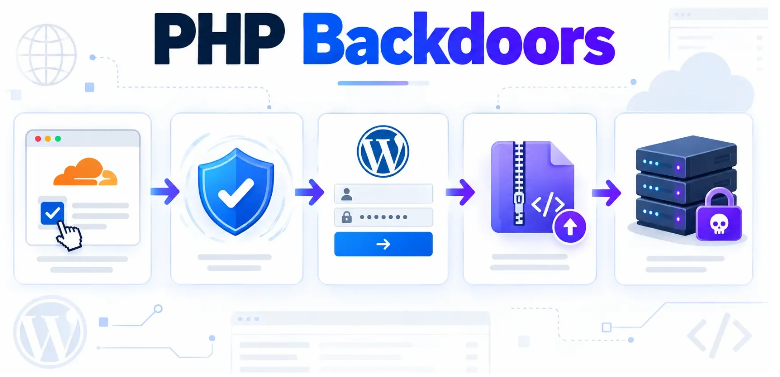
安全研究人员披露,TRUST#GRAFT攻击链利用被注入恶意JavaScript的网页展示仿Cloudflare“Just a moment”验证界面,收集浏览器指纹、Cookie及localStorage和sessionStorage中的凭据线索,并测试当前浏览器是否具有目标WordPress站点的管理员登录会话。若已登录且具有插件安装权限,脚本会访问插件上传页提取WordPress nonce,下载名为wm.zip的插件包,经update.php?action=upload-plugin提交并激活伪装成Web Media Optimizer的恶意插件。插件向网页持续注入远程JavaScript,并将自身复制到wp-content/mu-plugins/wmedia-recovery.php维持加载,还可创建管理员身份验证Cookie及隐藏后台插件列表条目。 https://www.securonix.com/blog/trust-graft-wordpress-admin-php-backdoor/
4 微软安卓版验证器漏洞允许未授权窃取令牌


 发表于 2026-10-28 17:03
 提升卡
 置顶卡
 沉默卡
 喧嚣卡
 变色卡
 显身卡