找回密码
 注册创意安天

每日安全简讯(20261024)

[复制链接]
发表于 2026-10-23 10:31 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


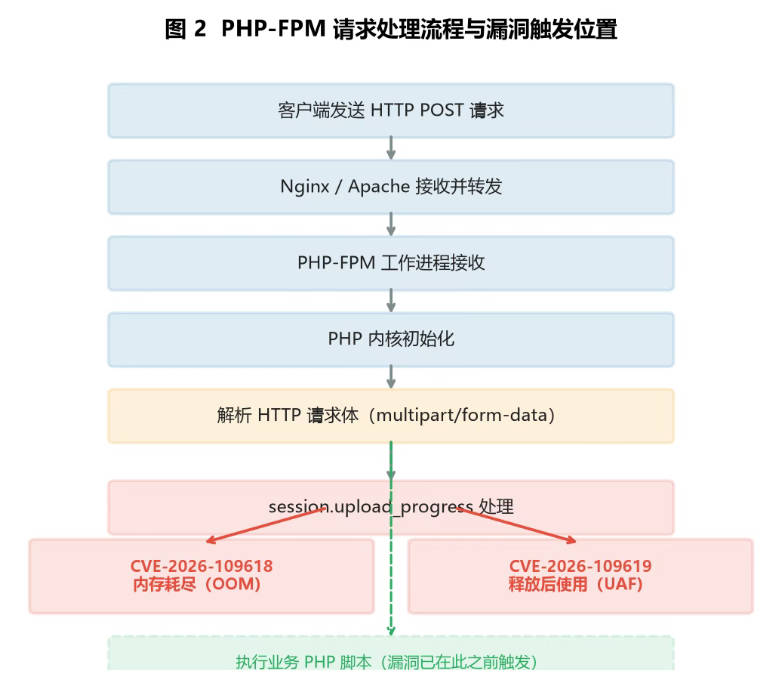
1 安天发布《CVE-2026-109618、CVE-2026-109619(PHP2Shell)漏洞FAQ》

安天发布CVE-2026-109618、CVE-2026-109619(PHP2Shell)漏洞FAQ。PHP2Shell代指PHP内核multipart表单解析模块存在的两个内存安全漏洞。漏洞披露后,互联网已经出现批量探测行为,黑产逐步开展在野利用,重点瞄准PHP-FPM共享虚拟主机资产。本FAQ基于安天CERT工程师构建的FAQ清单,围绕漏洞基础、资产识别、攻击原理、防护边界、自查应急、威胁态势六个维度,系统梳理四十个高频问题,供资产排查、应急处置与威胁研判参考。最新版本将于安天官网持续更新。
1.jpg
https://mp.weixin.qq.com/s/K0tf1wK4g1f0O1kDL8c7pg


2 超300个Tor出口中继遭劫持用于拦截SSH连接

安全研究人员披露,10月2日发现333个受感染Tor出口中继协调拦截SSH连接,并把22端口流量重定向至12台中间人服务器。相关服务器早在8月已被植入Ebury 1.8.3 OpenSSH后门和凭据窃取组件,攻击者修改torrc策略,使原本不提供SSH出口的中继开始承载22端口流量。若用户在10月1日至5日期间经受影响出口连接SSH、接受被替换的主机密钥并使用密码认证,密码可被拦截,同时攻击者还能连接真实服务器观察命令并尝试继续植入Ebury。Tor网络团队自10月4日起标记并移除相关出口。
2.jpg
https://kaba.cx/posts/20261020_Tor/


3 UpdraftCentral密钥失窃被批量植入WordPress后门

安全研究人员披露,TeamUpdraft于10月17日至18日发现teamupdraft.com遭未授权访问,并确认客户数据库可能被访问,涉及姓名、电子邮箱、账单地址、订单记录、密码哈希、双因素认证设置以及UpdraftCentral、UpdraftVault和UpdraftClone连接密钥。攻击者自10月18日15:32 UTC起使用有效UpdraftCentral密钥向关联WordPress站点发送命令,执行任意代码、创建管理员账户并安装后门插件;已记录至少99个不同名称的恶意插件。约10%的UpdraftPlus站点配置了UpdraftCentral或Migrator连接密钥,潜在涉及约40万个网站。官方随后发布1.26.13和2.26.13版本,使此前建立的UpdraftCentral连接密钥失效。
3.jpg
https://teamupdraft.com/blog/security-incident-october-2026/


4 Partisan Zmiy组织潜伏俄医疗机构植入Vasilek后门

安全研究人员披露,Partisan Zmiy相关攻击者自2024年初起潜伏在一家俄罗斯医疗机构网络中,并于2025年12月被发现,持续时间接近两年。攻击者通过Windows服务部署DNSCat2、PartisanDNS等工具,并把恶意文件伪装成Windows、VMware及其他已安装软件组件。2025年12月,攻击者将VMware Tools目录中的合法vmtools.dll替换为Vasilek后门,同时把原始文件改名保留;Vasilek使用Telegram进行命令控制和文件外传。受害机构具有复杂基础设施,并与多家下属医疗机构保持双向可信关系。
4.jpg
https://rt-solar.ru/solar-4rays/blog/7027/


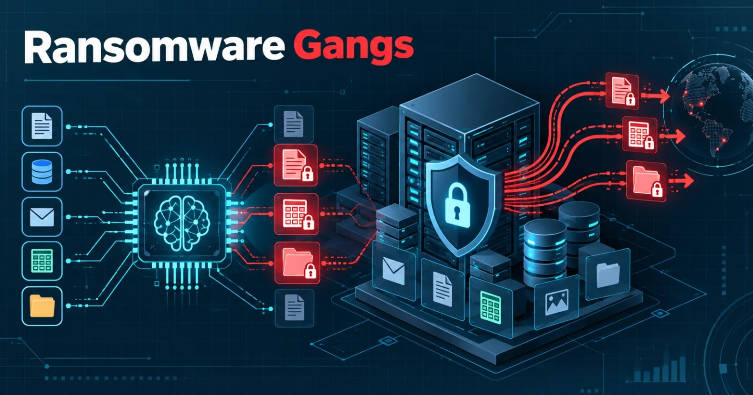
5 勒索组织利用生成式AI加速钓鱼与敏感数据筛选

安全研究人员披露,勒索软件运营者正把生成式AI用于初始社会工程和入侵后的数据搜索。攻击者可使用生成式AI生成更自然的钓鱼邮件、虚假网站和目标本地语言内容,并诱导用户安装远程监控与管理工具获得系统访问;进入网络后,又可让模型对受害环境可访问的大量文件和资源进行分类与搜索,优先定位适合窃取、加密或用于勒索施压的敏感材料。相关研究指出,生成式AI还被用于辅助恶意脚本和工具开发,使攻击者在取得初始访问后更快完成侦察、数据筛选和后续勒索阶段,并缩短从入侵到数据窃取或加密之间的时间。
5.jpg
https://www.zscaler.com/blogs/product-insights/ransomware-machine-speed-how-genai-shrinks-path-after-initial-access


6 Paradigm Healthcare数据泄露影响逾97万名成员

Paradigm Healthcare Services向美国卫生与公众服务部报告,2025年发现的网络入侵影响超过97万名Medi-Cal成员。公司于2025年10月13日发现本地网络存在未授权访问,调查在2026年8月18日确认,攻击者可能在2025年10月8日至15日期间访问包含受保护健康信息的文件。受影响信息包括姓名、出生日期、性别及Medi-Cal成员识别号码。Paradigm根据与加州卫生保健服务部签订的数据使用协议处理Medi-Cal账单并保存成员编号,其Student Health Network在线文档和计费平台未在此次事件中受到影响,通知函日期为2026年9月14日。
6.jpg
https://paradigm-healthcare.com/notice


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-11-15 17:51

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表