找回密码
 注册创意安天

每日安全简讯(20260816)

[复制链接]
发表于 2026-8-15 10:16 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


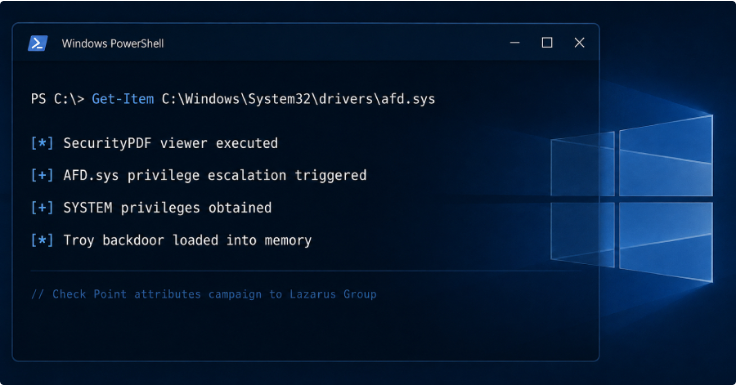
1 Lazarus利用Windows零日部署新后门

Check Point披露,朝鲜关联组织Lazarus在“Operation Dream Job”行动中利用Windows零日漏洞CVE-2026-68820攻击国防和航空航天企业,受害目标涉及法国、德国、巴西和印度。攻击者通过LinkedIn等平台伪装招聘人员,以虚假职位诱导目标运行恶意程序,随后利用Windows AFD.sys中的释放后使用漏洞将权限提升至SYSTEM,并部署此前未公开的Troy后门。该后门可执行远程命令、文件操作、代理通信及进程注入等任务。微软已在2026年8月安全更新中修复该漏洞,并确认其已遭实际利用。
1.png
https://research.checkpoint.com/2026/shattering-the-dream-when-a-job-offer-becomes-a-zero-day-attack/


2 APT36利用PATCHCORD攻击关键基础设施

Acronis披露,一场疑似由巴基斯坦关联组织APT36(Transparent Tribe)发起的网络间谍活动正针对阿富汗电信企业及印度关键基础设施。攻击者通过仿冒Afghan Telecom的VPN和运输管理系统安装程序投递新型C/C++后门PATCHCORD,可劫持浏览器快捷方式实现持久化,并执行命令、进程枚举及内存Shellcode加载。此外,攻击者还部署Go语言后门SHEETCORD,利用Google Sheets API作为C2通信渠道,并通过仿冒印度国家信息中心网站传播。相关攻击至少自2026年3月持续至今,目标还涉及印度能源领域。
2.png
https://www.acronis.com/en/tru/posts/patchcord-new-malware-cluster-targets-afghan-telecom-and-south-asian-critical-infrastructure/


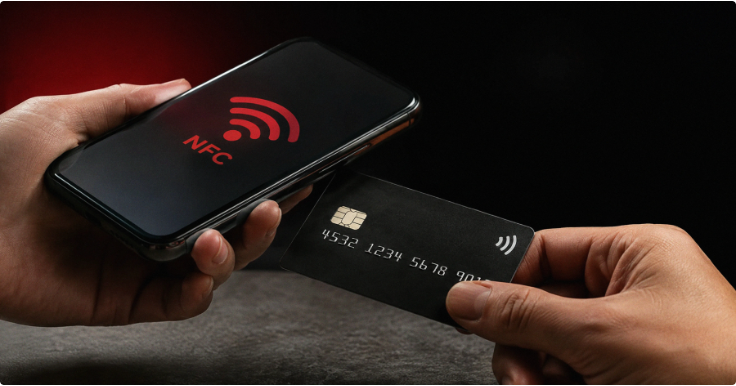
3 WindRelay将安卓手机变为NFC支付中继

Group-IB披露新型Android恶意软件WindRelay,其与SpyNote远控木马结合实施非接触式支付欺诈。攻击者通过钓鱼短信、电话等方式诱导受害者安装定制恶意APK,随后利用SpyNote远程控制能力静默部署WindRelay,并以身份验证或银行卡安全检查为由诱骗受害者将实体银行卡贴近手机。WindRelay可实时读取NFC卡片数据,并通过WebSocket将EMV APDU通信转发至攻击者设备,使其模拟受害者银行卡完成线下支付或取现。研究人员已发现23个相关样本,主要仿冒捷克、斯洛伐克和斯洛文尼亚金融机构。
3.png
https://www.group-ib.com/blog/windrelay-nfc-spynote-rat-combo-fraud/


4 737款Chrome VPN扩展劫持流量

Socket披露,Chrome Web Store中发现737款可疑免费VPN及代理扩展,累计安装量达75486次,主要针对寻求访问受限服务的俄语用户。其中274款仿冒66个知名VPN及隐私品牌,大量扩展通过chrome.proxy.settings将用户全部浏览器流量转发至同一SOCKS5代理基础设施,使运营者处于对抗者中间人位置,可观察访问目标、源IP、TLS SNI及明文HTTP数据。研究还发现其存在规避商店审核、虚假高级服务及获批后远程修改配置等行为。目前已有221款扩展被下架,其余516款当时仍处于活跃状态。
4.png
https://socket.dev/blog/chrome-vpn-extension-impersonation


5 SharePoint认证绕过漏洞遭在野利用

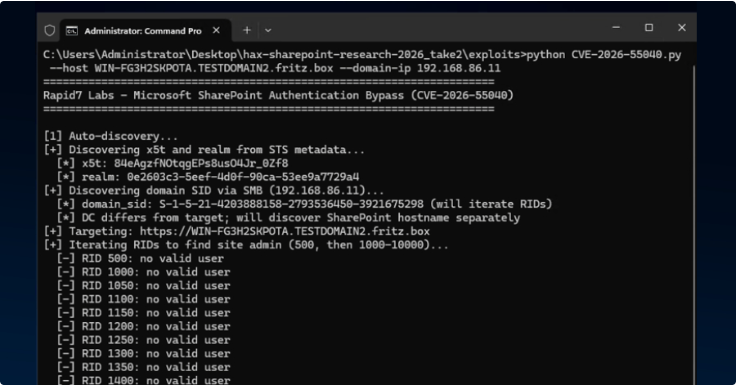
安全研究人员发现,攻击者已开始利用Microsoft SharePoint高危认证绕过漏洞CVE-2026-55040,相关活动在Rapid7公开PoC后明显增加。该漏洞CVSS评分9.1,源于JWT令牌验证流程中的多项缺陷,未经身份认证的远程攻击者可伪造有效JWT令牌,冒充任意SharePoint用户甚至管理员,进而访问文件、修改数据及执行管理操作。监测显示,自7月19日以来已记录12次利用尝试,其中8次发生于PoC发布后的8月12日至13日。微软已于7月安全更新中修复该漏洞,建议用户尽快完成升级。
5.png
https://www.rapid7.com/blog/post/ra-microsoft-sharepoint-jwt-token-authentication-bypass-cve-2026-55040/


6 AmnesiaStealer劫持Mac浏览器会话

Jamf Threat Labs披露新型Rust信息窃取木马AmnesiaStealer,其通过伪造GitHub下载页面和ClickFix诱饵攻击macOS用户,诱导目标在终端执行恶意命令。木马可窃取系统密码、Keychain、Apple Notes、Telegram及16款Chromium浏览器中的Cookie、凭据等数据,并建立LaunchDaemon持久化。其还可按需下载stream_module模块,通过Chrome DevTools Protocol和WebSocket隐藏启动浏览器,利用受害者现有认证会话进行实时远程操作,实现键盘输入、鼠标点击、页面导航及标签管理等控制。
6.png
https://www.jamf.com/blog/amnesia-stealer-macos-infostealer-clickfix/


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-11-15 17:51

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表