找回密码
 注册创意安天

每日安全简讯(20260815)

[复制链接]
发表于 2026-8-14 16:59 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


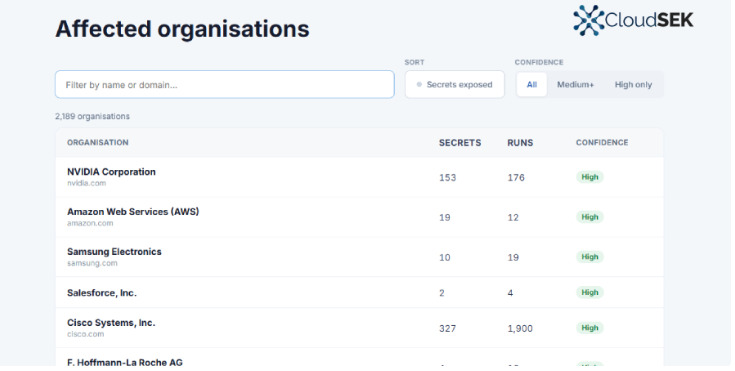
1 恶意LiteLLM版本或影响超2100家机构

安全研究人员披露,TeamPCP此前通过入侵Trivy CI/CD供应链,向PyPI发布恶意LiteLLM 1.82.7和1.82.8版本。恶意代码可窃取SSH密钥、云凭据、Kubernetes令牌、数据库密码及环境变量等敏感信息,并将数据加密后发送至攻击者服务器。其中1.82.8利用.pth文件在Python启动时自动执行,无需主动导入LiteLLM。CloudSEK分析约43.4万份被窃文件后认为,泄露数据可能涉及超过2100家机构,但该数字并不等同于已确认受害者数量。此次事件与此前Trivy供应链入侵活动存在关联。
1.png
https://www.cloudsek.com/blog/ai-supply-chain-breach-2500-companies-434000-cicd-pipelines


2 Cisco ASA与FTD漏洞遭在野利用

Cisco披露,Secure Firewall ASA和FTD存在高危漏洞CVE-2026-20349,CVSS评分8.6,目前已遭攻击者实际利用。该漏洞源于HTTP请求处理过程中的错误检查不足,未经身份认证的远程攻击者可向启用Remote Access SSL VPN等功能的设备发送特制HTTP请求,导致设备重新加载并造成拒绝服务。漏洞还影响部分启用IKEv2远程访问VPN及ZTNA功能的设备。目前暂无可用缓解措施,Cisco已发布修复版本。CISA已将该漏洞列入KEV目录,要求美国联邦机构在8月14日前完成修复。
2.png
https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-asaftd-vpn-dos-dzv4mQFF


3 ShieldBreak绕过Defender补丁获SYSTEM权限

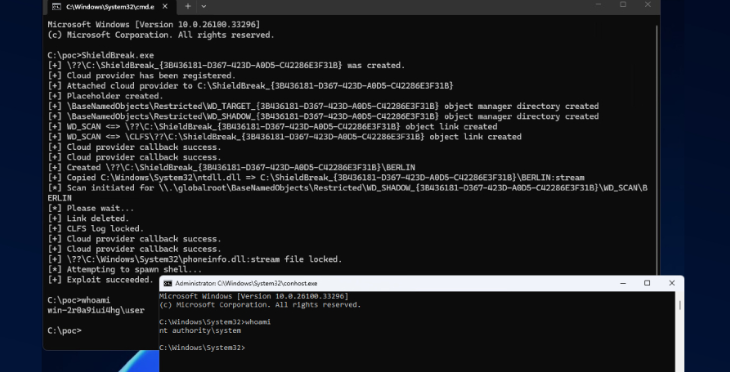
安全研究人员Chaotic Eclipse公开名为ShieldBreak的微软Defender零日漏洞概念验证代码,声称可完全绕过此前针对CVE-2026-50656(RoguePlanet)的修复。该技术利用Windows Cloud Filter API,在Defender云扫描期间通过用户态回调动态修改文件内容,从而再次实现SYSTEM级权限提升。研究人员称,该PoC已在Windows 11 25H2及Windows Server 2025上测试,成功率达100%,Windows 10同样存在风险。微软目前已确认收到相关报告,正在调查漏洞声明的有效性及影响范围,尚未发布进一步修复措施。
3.png
https://blog.projectnightcrawler.dev/posts/2026-08-11-shieldbreak-august-2026-disclosure/


4 SAP Commerce Cloud满分漏洞可远程执行代码

SAP发布安全更新,修复Commerce Cloud Data Hub Adapter中的最高危漏洞CVE-2026-58231,CVSS评分达10.0。该漏洞源于授权检查和输入验证不足,未经身份认证的远程攻击者可滥用默认认证客户端,向特定功能提交恶意输入并执行任意代码,进而危及应用内部组件及数据机密性、完整性和可用性。SAP已发布修复版本,Onapsis建议用户升级后重新部署Commerce Cloud;无法立即更新的用户可配置IP Filter Set限制对漏洞端点的访问。SAP同期还修复了MII、NetWeaver等产品中的多项严重漏洞。
4.png
https://support.sap.com/en/my-support/knowledge-base/security-notes-news/august-2026.html


5 VMware vCenter高危漏洞遭在野利用

安全公司QUIRSO披露,攻击者正利用VMware vCenter高危目录遍历漏洞CVE-2026-59310实施入侵,该漏洞CVSS评分9.8,具备网络访问权限的攻击者可借此执行任意代码。攻击者成功入侵后植入恶意Cron任务,并利用开源reverse_ssh工具建立反向SSH连接,实现持久化远程访问并绕过入站流量限制。研究人员发现,相关受害IP已达361个,分布于47个国家,主要集中在德国、美国、土耳其、伊朗和法国。目前攻击者身份尚未确认,但研究人员怀疑该活动可能与APT组织有关。
5.png
https://medium.com/@quirso_de/active-exploitation-of-cve-2026-59310-361-victim-ips-across-47-countries-9783187cc6ff


6 Adobe修复三项满分严重漏洞

Adobe发布安全更新,修复ColdFusion、Commerce及Campaign Classic中的多项严重漏洞,其中三项CVSS评分达到10.0。ColdFusion漏洞CVE-2026-48362属于操作系统命令注入,可导致任意代码执行;Campaign Classic中的CVE-2026-71398和CVE-2026-27302则因授权机制不当,同样可被用于执行任意代码。此外,Commerce漏洞CVE-2026-71362已出现遭实际利用迹象,攻击者可切换客户会话并访问其他用户账户及敏感数据。Adobe已发布对应补丁,并将ColdFusion和Campaign Classic更新列为最高优先级,建议用户尽快完成升级。
6.png
https://helpx.adobe.com/security.html


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-11-15 17:51

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表