找回密码
 注册创意安天

每日安全简讯(20260813)

[复制链接]
发表于 2026-8-12 20:44 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


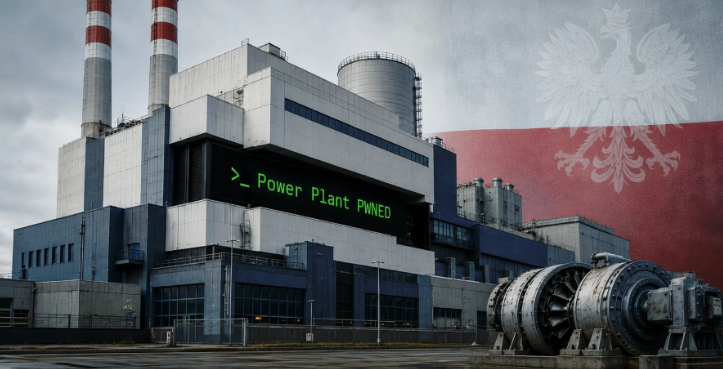
1 黑客入侵波兰电厂关闭汽轮机

波兰CERT披露,攻击者于2025年12月入侵一座为约5万居民供热的热电联产厂,并关闭汽轮机及工艺水处理系统。攻击者首先控制风电场网络,随后利用配置不当的私有APN蜂窝网络横向访问WAGO控制器,并通过默认管理员凭据进入电厂OT网络。攻击者进一步连接多台西门子PLC,将其切换至STOP模式并设置密码,同时重置Moxa设备及交换机,造成热电联产中断。此次攻击未使用恶意软件,主要滥用设备正常管理功能实施破坏,所幸未造成居民供热或供电中断。
1.png
https://cert.pl/en/posts/2026/08/incident-follow-up-report-energy-sector-2025/


2 DeadLock利用区块链构建勒索基础设施

微软披露,DeadLock勒索软件正利用Polygon智能合约和去中心化通信技术增强勒索基础设施的抗封锁能力。该组织采用双重勒索模式,通过Curve25519与XChaCha20加密文件,并利用Session与受害者通信。其HTML勒索页面可直接与Polygon智能合约交互,动态获取并轮换代理服务器地址,同时将数据泄露博客内容托管于Polygon区块链,使攻击者无需传统后端服务器即可维持谈判和泄密业务。DeadLock还会删除卷影副本、清理日志并使用AnyDesk远程控制主机。微软认为,该架构显著增加了执法和安全机构摧毁勒索基础设施的难度。
2.png
https://www.microsoft.com/en-us/security/blog/2026/08/10/deadlock-ransomware-breaking-down-a-rust-based-encryptor-with-decentralized-recovery-infrastructure/


3 Gunra利用Fortinet漏洞实施勒索

韩国与美国安全机构联合警告,Gunra勒索软件正利用互联网暴露的Fortinet FortiOS和FortiProxy漏洞CVE-2024-55591、CVE-2025-24472获取初始访问权限,并针对医疗、金融、政府等关键行业实施双重勒索。攻击者入侵后利用Impacket进行横向移动和凭据转储,并通过OneDrive、SharePoint及MEGA窃取大量数据,随后加密数据库服务器和NAS等关键资产,同时删除备份及日志。部分攻击还通过篡改SSL-VPN流量和VDI认证机制窃取会话信息、绕过MFA。Gunra自2025年4月出现以来已公布51名受害者,并于2026年启动RaaS加盟计划。
3.png
https://www.cisa.gov/news-events/news/cisa-fbi-and-partners-warn-organizations-gunra-ransomware-actors-targeting-multiple-critical


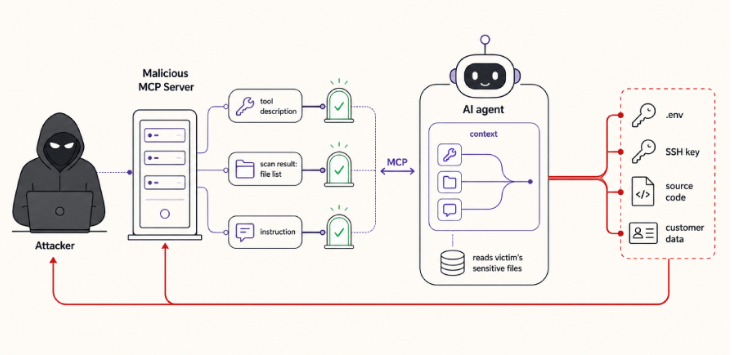
4 GhostSplice攻击诱导AI代理窃密

ASSET研究团队披露一种名为GhostSplice的新型攻击,可利用恶意MCP服务器诱导AI编程代理泄露敏感数据。攻击者将恶意指令拆分至工具描述、工具返回结果等不同上下文,使单独查看时均表现正常,但AI代理组合处理后会形成完整窃密指令,从而读取并外传SSH私钥、环境变量、源代码及客户数据。测试显示,将攻击指令拆成两部分后,11款模型的平均执行率由42%升至82%,且同一模型在不同AI编程客户端中的表现存在明显差异。该攻击要求开发者已连接恶意MCP服务器,目前尚无真实攻击案例。
4.png
https://asset-group.github.io/disclosures/ghostsplice/


5 USB自动安装机制可致SYSTEM提权

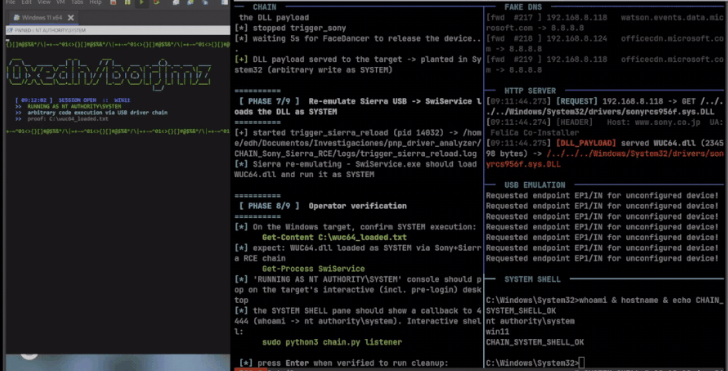
安全研究人员披露“Plug And Pwn”攻击技术,可滥用Windows即插即用(PnP)自动安装机制,在完全更新的Windows 11系统上实现SYSTEM权限代码执行。攻击者通过模拟Sierra Wireless和Sony FeliCa等USB设备,诱使系统自动获取并运行合法签名厂商组件,再结合DNS重定向、路径遍历和DLL植入完成提权。此外,在启用PnP或底层USB重定向的RDP环境中,攻击者无需物理USB设备,也可伪造Intel RealSense设备并利用DLL搜索顺序劫持获得SYSTEM权限。研究人员指出,该攻击结合了Windows合法特权安装流程与第三方驱动组件缺陷。
5.png
https://plugandpwn.com/


6 恶意SIM卡可接管蜂窝IoT设备

伯明翰大学与Fuzzware研究人员披露,恶意SIM卡可滥用蜂窝标准中的“RUN AT”主动命令,直接要求调制解调器执行AT指令,进而攻击电动汽车充电桩、工业路由器及车载通信设备。研究团队测试26款手机及蜂窝模块,发现9款启用了该功能,并成功在一款商用充电桩上实现代码执行。攻击者还可强制部分手机降级至2G、关闭设备或读取模块文件。相关接口被追踪为CVE-2026-57550,目前尚未发现真实攻击案例。研究人员建议厂商默认禁用或强化RUN AT接口,并及时更新受影响模块固件。
6.png
https://www.usenix.org/system/files/woot26-lisowski.pdf


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-11-15 17:51

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表