本报告由安天CERT工程师结合安天(Antiy)AVL Code与澜砥N2.7威胁检测分析大模型辅助生成。
1. 概述
安天 CERT 监测到 2026 年 11 月 17 日公开披露的 OpenJDK Base64 解码器远程代码执行漏洞 CVE-2026-114938,漏洞被命名为 Java4Shell,由 Calif 团队发布,CVSS 3.1 评分 8.1(高危)。该漏洞位于 OpenJDK HotSpot 虚拟机针对 x86-64 处理器 AVX-512 VBMI 指令集优化的 Base64 解码逻辑中,属于内存破坏类漏洞,攻击者可构造包含特定尾部填充字符的恶意 Base64 数据触发堆缓冲区越界写,最终实现敏感信息窃取、服务拒绝或远程代码执行。
2. 风险描述
该漏洞属于远程可利用的内存破坏漏洞。攻击者无需用户权限,也无需受害者配合,即可向受影响应用的Base64解码入口提交特制数据,触发堆缓冲区越界写,进而在满足特定利用条件时实现远程代码执行。
鉴于:
• OpenJDK是Java平台标准版的开源参考实现,是使用最广泛的Java开发工具包,部署量极大;
• 利用条件为支持AVX-512F、AVX-512BW、AVX-512 VBMI与BMI2指令集的x86-64处理器,该条件在现代x86-64服务器中较为常见;
• Calif团队已在Keycloak、Jira、Confluence、Artifactory、Jenkins等应用上演示未经认证的远程代码执行;
• POC已公开,攻击者可直接获取利用思路。
需注意,并非所有应用都能被利用。远程代码执行需要结合具体应用的堆布局与处理逻辑,不存在适用于所有应用的通用利用载荷。部分应用可在未经认证的情况下被利用,其他应用则需要认证。
安天CERT研判认为,该漏洞实际危害取决于受影响环境的Java版本、处理器指令集支持情况及应用的Base64处理路径,建议企业与个人用户及时排查Java运行时版本并安排升级。
3. 漏洞原理
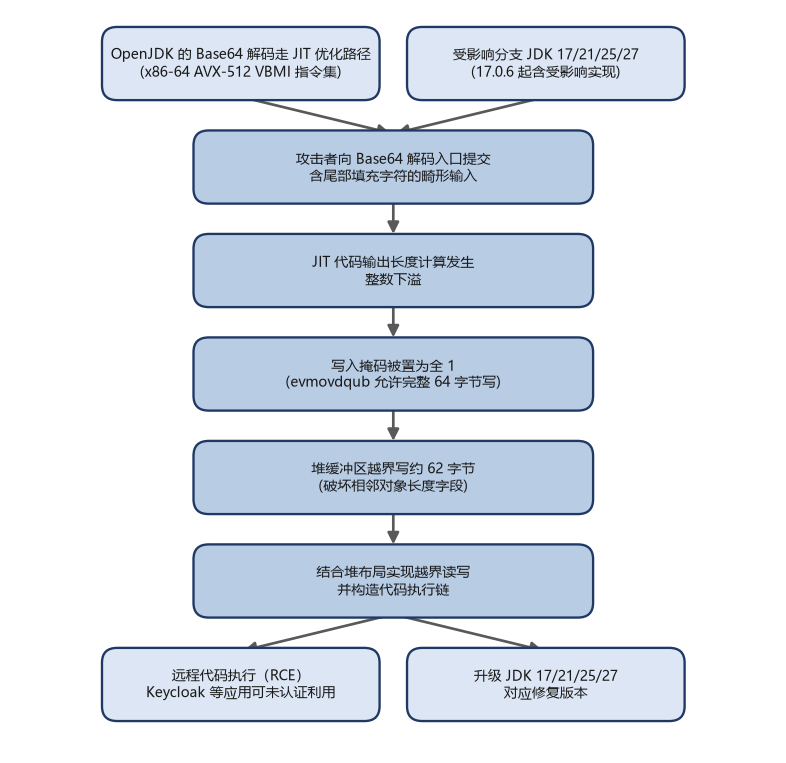
漏洞位于OpenJDK HotSpot为x86-64处理器上AVX-512 VBMI指令集优化的Base64解码汇编代码中。当解码过程处理包含特定尾部填充字符的输入时,输出长度计算发生整数下溢。
触发路径为:
• 攻击者构造含特定尾部填充字符的特制Base64输入,提交给受影响的Base64解码入口;
• JIT优化的解码代码计算输出长度时,因尾部填充字符导致整数下溢;
• 整数下溢使evmovdqub指令的写入掩码被置为全1;
• 解码器将64字节数据写入一个仅50字节的缓冲区,造成约62字节的堆缓冲区越界写。
即使Java随后抛出输入格式异常,内存破坏在异常抛出前已发生。攻击者可破坏相邻对象的长度字段,实现越界读取与写入,进而结合具体应用的堆布局构造代码执行链。
图3-1 OpenJDK Base64 解码器远程代码执行漏洞触发链路
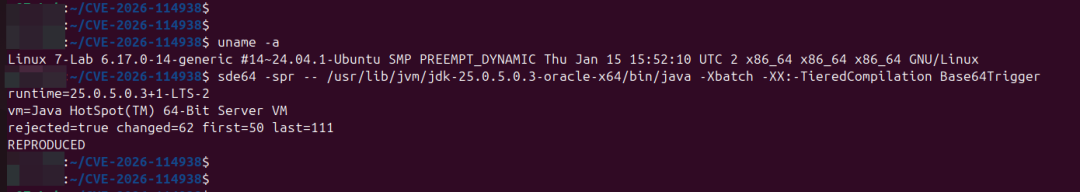
利用上述原理,通过sde64程序向JVM暴露 AVX-512 VBMI 指令集特性,进而执行poc,实现漏洞复现。
图3-2 完成漏洞复现
4. 受影响范围
受影响软件为OpenJDK,以及Oracle Java SE、Oracle GraalVM及各OpenJDK发行版。OpenJDK自17.0.6起包含相关受影响实现,官方风险矩阵列出的受影响维护分支为17、21、25、27。
• Oracle Java SE:8u511b33-perf、17.0.21.0.3、21.0.13.0.3、25.0.5.0.3、27.0.1.0.3;
• Oracle GraalVM for JDK:17.0.21.0.3、21.0.13.0.3;
• Oracle GraalVM Enterprise Edition:21.3.20.0.3。
其中Java 8的受影响项为Enterprise Performance Pack(-perf)版本,应与普通OpenJDK 8区分。受影响版本区间与受影响分支系Oracle官方通告及第三方研判结论,本机构未独立验证。
5. 手动排查与验证方法
检查运行中的Java版本,确认是否命中受影响版本。可执行以下命令:
java -version
预期输出会显示Java版本号,如openjdk version 17.0.21。若版本号属于受影响区间(如17.0.21.0.3、21.0.13.0.3、25.0.5.0.3、27.0.1.0.3),则属于受影响范围。重点核对 Java 发行版、厂商及完整版本号,确认是否属于厂商公告的受影响版本。注意检查应用自带的 JRE/JDK,避免遗漏实际运行环境。
检查运行环境是否为支持AVX-512指令集的x86-64处理器,Linux 环境执行以下命令:grep -m1 '^flags' /proc/cpuinfo。重点检查是否支持 avx512f、avx512bw、avx512vbmi 和 bmi2 指令集。ARM64环境不受该漏洞影响,可排除风险。
检查应用中是否包含将不可信输入送入Base64解码器的处理路径。检查应用程序及其依赖组件是否使用 Java Base64 解码器处理外部输入,重点关注身份认证、Token 解析、文件上传及网络数据处理等场景。若攻击者可控数据能够进入受影响的解码路径,且 Java 版本和 CPU 条件同时满足,则存在被利用风险。
注意:以上排查方法针对Java运行时与处理器环境,具体判定以实际部署版本为准。未实际部署Java环境的操作未执行,请以实际环境为准。附录一提供检测探针排查脚本代码。
6. 漏洞临时缓解建议
安天CERT建议首选将受影响Java分支升级到官方修复版本:Java 17升级至17.0.21.1+4,Java 21升级至21.0.13.1+4,Java 25升级至25.0.5.1+4,Java 27升级至27.0.1.1+4;Oracle Java 8 Performance Pack、GraalVM及其他OpenJDK发行版安装厂商对应的修复更新。
同步更新应用自带的JDK/JRE和容器镜像,重启或重新部署服务,并确认运行中的JVM已使用修复版本。
若暂时无法升级,可采取以下缓解措施:
• 在不影响业务的前提下,避免向未打补丁的Java应用开放不可信输入的Base64解码路径;
• 在边界网络与主机侧部署入侵检测与安全防护,监测利用内存破坏的异常请求;
• 对无法立即升级的应用,评估是否可临时切换至不受影响的非AVX-512硬件或限制相关处理路径;
• 持续监控厂商发布的安全更新,及时跟进修复。
注意:关闭或限制Base64相关优化路径可能影响应用性能,需在业务可用性与安全风险之间权衡。
7. 失陷迹象与应急处置
若发现目标环境出现以下迹象,应启动应急响应流程,不建议原地修复:
• 应用或JVM进程出现异常崩溃、堆内存异常或非预期行为;
• 服务器上出现可疑进程、网络反向连接或异常外连;
• 系统配置被非预期修改,或数据库、文件等敏感资源出现异常访问;
• 日志中出现大量畸形Base64输入或Base64解码异常。
附录一:检测脚本
本脚本不包含漏洞利用与攻击代码,按照版本基线、CPU 指令集、JVM 参数、动态探针四层逻辑判断目标是否存在风险,方便安全运维人员批量自检。
将文件保存为 Java4ShellDetectorLite.java,无第三方依赖直接运行。
- import java.lang.management.ManagementFactory;
- import java.nio.file.Files;
- import java.nio.file.Paths;
- import java.util.Arrays;
- import java.util.Base64;
- import java.util.HashSet;
- import java.util.Set;
- /**
- * CVE-2026-114938(Java4Shell)运行时检测程序 · 精简版
- *
- * 仅用于已授权环境的漏洞检测,不含任何利用、RCE 或内存破坏代码;
- * 所有内存操作都限制在程序自身分配的数组内。
- *
- * 判定顺序(逐级短路):
- * 版本基线 → CPU 指令集 → 缓解开关 → 动态探针
- *
- * 编译:javac Java4ShellDetectorLite.java
- * 运行:java Java4ShellDetectorLite
- */
- public class Java4ShellDetectorLite {
- static final int BUF_SIZE = 512; // 标记缓冲区大小
- static final int LEGIT_LEN = 48; // 64 个 'A' 的合法解码长度
- static final byte MARK = (byte) 0x55; // 未被写入的填充标记
- static final int WARMUP = 200000; // 预热次数,促使 JIT 编译 intrinsic
- public static void main(String[] args) {
- String ver = System.getProperty("java.version", "");
- int major = major(ver);
- // 1) 版本基线:仅 OpenJDK 17 / 21 的特定版本受影响
- if (major == 8 || major == 11) {
- System.out.println("NOT_VULNERABLE JDK " + ver + " 不在受影响范围");
- return;
- }
- if (!affected(ver)) {
- System.out.println("NOT_VULNERABLE JDK " + ver + " 不在受影响基线");
- return;
- }
- // 2) CPU 前提:必须同时具备 avx512f、avx512bw、avx512vbmi
- Set<String> flags = cpuFlags();
- if (!(flags.contains("avx512f") && flags.contains("avx512bw")
- && flags.contains("avx512vbmi"))) {
- System.out.println("NOT_VULNERABLE CPU 不具备 AVX-512 VBMI");
- return;
- }
- // 3) 缓解开关
- if (mitigated()) {
- System.out.println("NOT_VULNERABLE 已启用缓解参数");
- return;
- }
- // 4) 动态探针
- try {
- System.out.println(probe()
- ? "VULNERABLE 检测到 Base64 解码越界写"
- : "UNDETERMINED 未检出越界写(建议复测或按版本升级)");
- } catch (Exception e) {
- System.out.println("UNDETERMINED 动态检测执行失败:" + e);
- }
- }
- /** 读取 /proc/cpuinfo 的 flags(x86)或 Features(ARM) */
- static Set<String> cpuFlags() {
- Set<String> flags = new HashSet<String>();
- try {
- for (String line : Files.readAllLines(Paths.get("/proc/cpuinfo"))) {
- if (line.startsWith("flags") || line.startsWith("Features")) {
- int i = line.indexOf(':');
- if (i > 0) {
- for (String t : line.substring(i + 1).trim().split("\\s+")) {
- if (!t.isEmpty()) flags.add(t.toLowerCase());
- }
- }
- }
- }
- } catch (Exception ignore) {
- // 读不到 /proc/cpuinfo 时返回空集合,由调用方判定
- }
- return flags;
- }
- /**
- * 动态探针:把畸形输入解码进一块填充固定标记的缓冲区,
- * 检查标记范围之外是否被写入。安全路径写 48 字节,漏洞路径写 64 字节。
- */
- static boolean probe() throws Exception {
- Base64.Decoder dec = Base64.getDecoder();
- byte[] warm = new byte[64];
- Arrays.fill(warm, (byte) 'A');
- byte[] tmp = new byte[64];
- for (int i = 0; i < WARMUP; i++) dec.decode(warm, tmp); // 预热,触发 intrinsic
- // 合法路径:64 个 'A' 解码为 48 字节
- byte[] dstLegit = new byte[BUF_SIZE];
- Arrays.fill(dstLegit, MARK);
- dec.decode(warm, dstLegit);
- int lastLegit = lastWritten(dstLegit);
- // 畸形路径:64 个 'A' 后跟 '='
- byte[] trig = new byte[65];
- Arrays.fill(trig, 0, 64, (byte) 'A');
- trig[64] = (byte) '=';
- for (int round = 0; round < 3; round++) {
- byte[] dst = new byte[BUF_SIZE];
- Arrays.fill(dst, MARK);
- try {
- dec.decode(trig, dst);
- } catch (IllegalArgumentException expected) {
- // 畸形输入被正常拒绝;越界写若发生,已在抛异常前完成
- }
- int last = lastWritten(dst);
- if (last >= LEGIT_LEN && last > lastLegit) return true;
- }
- return false;
- }
- /** 返回缓冲区中最后一个非标记字节的下标,-1 表示全为标记 */
- static int lastWritten(byte[] buf) {
- for (int i = buf.length - 1; i >= 0; i--) {
- if (buf[i] != MARK) return i;
- }
- return -1;
- }
- /** 是否已启用 Base64 intrinsic 缓解参数(命令行或环境变量) */
- static boolean mitigated() {
- try {
- for (String a : ManagementFactory.getRuntimeMXBean().getInputArguments()) {
- if (a.startsWith("-XX:-UseBASE64Intrinsics")
- || a.equals("-XX:UseAVX=1") || a.equals("-XX:UseAVX=2")) {
- return true;
- }
- }
- } catch (Throwable ignore) {
- // 拿不到启动参数时按未缓解处理
- }
- for (String e : new String[]{"JAVA_TOOL_OPTIONS", "_JAVA_OPTIONS", "JDK_JAVA_OPTIONS"}) {
- String v = System.getenv(e);
- if (v != null && v.contains("-XX:-UseBASE64Intrinsics")) return true;
- }
- return false;
- }
- /** 受影响基线(工程基线,最终以厂商安全公告为准) */
- static boolean affected(String ver) {
- int[] v = parse(ver);
- int m = v.length > 0 ? v[0] : -1;
- if (m == 17) return cmp(v, new int[]{17, 0, 6}) >= 0 && cmp(v, new int[]{17, 0, 21, 1}) < 0;
- if (m == 21) return cmp(v, new int[]{21, 0, 0}) >= 0 && cmp(v, new int[]{21, 0, 13, 1}) < 0;
- return false;
- }
- static int major(String v) {
- int[] p = parse(v);
- return p.length > 0 ? p[0] : -1;
- }
- static int[] parse(String s) {
- String str = s == null ? "" : s.trim();
- if (str.startsWith("1.")) str = str.substring(2);
- String[] seg = str.split("[.\\-_+]");
- int n = 0;
- while (n < seg.length && n < 4 && seg[n].matches("\\d+")) n++;
- int[] out = new int[n];
- for (int i = 0; i < n; i++) out[i] = Integer.parseInt(seg[i]);
- return out;
- }
- static int cmp(int[] a, int[] b) {
- int n = Math.max(a.length, b.length);
- for (int i = 0; i < n; i++) {
- int x = i < a.length ? a[i] : 0;
- int y = i < b.length ? b[i] : 0;
- if (x != y) return x - y;
- }
- return 0;
- }
- }
运行与结果解读:
编译:javac Java4ShellDetectorLite.java
运行:java Java4ShellDetectorLite
输出三种结论:
• VULNERABLE 版本在受影响区间、CPU 具备 AVX-512 VBMI,且动态检测到越界写;
• NOT_VULNERABLE 版本不在受影响范围、CPU 不具备 VBMI,或已启用缓解参数;
• UNDETERMINED 满足前提但未检出越界写(JIT 未完成编译、堆布局未命中,或虚拟机未透传 AVX-512)。
演示效果:
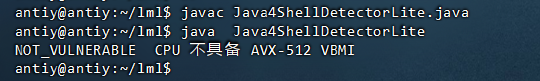
图 运行效果为测试机器版本不受影响
附录二:参考资料
[1] 来源:Calif(披露者)Java4Shell 技术分析
https://calif.io/java4shell/
[2] 来源:Oracle 官方安全公告
https://www.oracle.com/security-alerts/cspunov2026.html
[3] 来源:OpenJDK 漏洞公告
https://openjdk.org/groups/vulnerability/advisories/
|


 发表于 2026-11-18 16:34
 提升卡
 置顶卡
 沉默卡
 喧嚣卡
 变色卡
 显身卡