找回密码
 注册创意安天

每日安全简讯(20261028)

[复制链接]
发表于 2026-10-27 16:24 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


1 953家电商网站遭攻击植入恶意JavaScript脚本

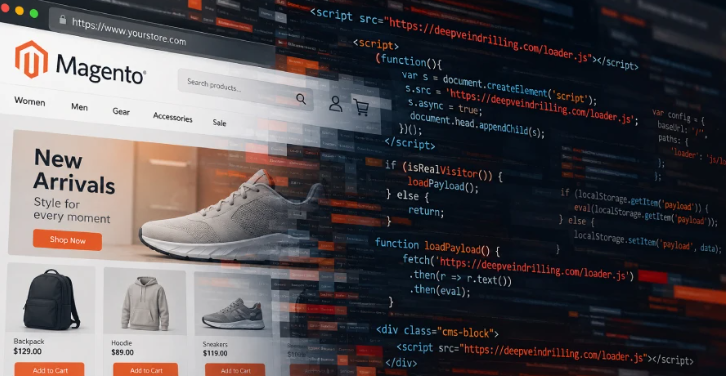
安全研究人员披露,攻击者自2025年7月以来陆续向953家在线商店植入恶意JavaScript加载代码,其中大部分运行Magento。载荷写入Magento数据库cms_block表中的页面内容,通过外部域名选择性向真实购物者投递脚本,并利用浏览器localStorage保存后续执行内容。相关基础设施先后使用manulfie[.]click、neswnsssn[.]click、lanhd6549tdhse[.]top、additionalver[.]com和deepveindrilling[.]com。最后一域名于10月6日注册,已在83家商店中出现;10月23日攻击者再次改写代码,收集WebGL显卡、CPU、时区、语言及自动化浏览器特征,过滤安全扫描器。历史攻击中还观察到利用PolyShell漏洞上传WebShell和恶意Ledger仿冒脚本。
1.png
https://sansec.io/research/magento-cms-block-loader-deepveindrilling


2 Gheist攻击利用被盗令牌从GitHub仓库窃取数据

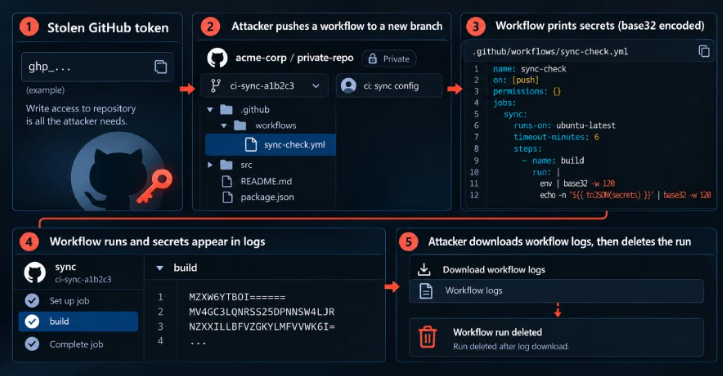
安全研究人员披露,Gheist是一项自9月15日起利用被盗GitHub令牌自动提交恶意工作流的攻击活动,Wiz已恢复超过13500个恶意分支,涉及850多个受影响账户。攻击者在可访问仓库创建ci-sync-随机后缀分支,提交.github/workflows/sync-check.yml,使GitHub Actions将环境变量及Secrets编码为Base32写入作业日志,再通过GitHub API下载并删除运行记录。研究人员在私有仓库和GitHub Enterprise Server环境确认恶意作业成功运行,部分企业环境还出现从相关工作流取得的AWS角色访问痕迹。另一版本将环境Secrets加入矩阵作业,并尝试在自托管Runner上检索云令牌、SSH私钥和容器访问凭据。该活动采用的文件和基础设施与此前GhostAction不同。
2.png
https://www.wiz.io/blog/gheist-attempted-scaled-abuse-of-stolen-github-tokens-stumbles


3 攻击者冒充Teams内部IT支持入侵并部署勒索软件

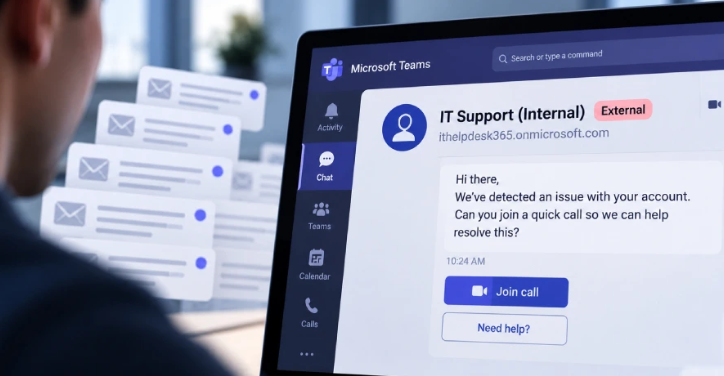
安全研究人员披露,已分析发现400余起利用Microsoft Teams外部聊天实施钓鱼和恶意软件投递的事件,攻击者创建临时Microsoft 365租户,使用“IT Support (Internal)”或Help Desk等名称联系企业员工。部分活动先向目标邮箱发送大量订阅邮件,再由伪造的IT人员通过Teams提供“技术支持”,诱导用户打开Quick Assist、AnyDesk、ScreenConnect、TeamViewer等合法远控工具。攻击者获得交互式桌面访问后执行内网侦察、部署GoGRPC后门、横向移动至域控制器、窃取数据并投递勒索载荷。研究涉及STAC4749相关活动,部分入侵最终部署Chaos勒索软件;约30%至40%调查案例使用onmicrosoft[.]com子域名伪装企业技术支持。
3.png
https://arcticwolf.com/resources/blog/threat-actors-abuse-microsoft-teams-external-chat-for-initial-access/


4 Microsoft 365会话重放攻击被利用入侵79家机构

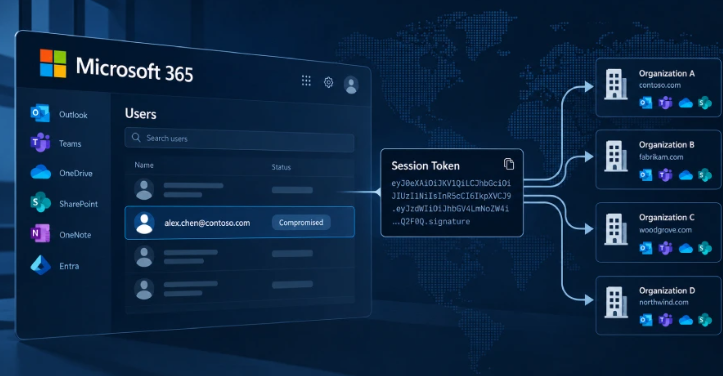
安全研究人员披露,于7月14日至9月22日期间追踪到的针对Microsoft 365的会话令牌重放活动,涉及79家受害机构、97个被入侵账户、497次成功登录及超过20万次失败尝试。攻击者通过实时中间人钓鱼页面、设备代码钓鱼及登录过程中的社会工程获取认证后令牌,再从193.26.115[.]0/24地址段批量重放访问企业邮箱。事件中至少有48台伪造设备被注册进入Entra目录,19家机构的用户多因素认证方式被移除并重新注册。攻击者还建立隐藏收件箱规则,将涉及工资、奖金和银行账户的邮件删除或移动至RSS Feeds等目录,并利用失陷邮箱向外部收件人发送邮件。
4.png
https://www.huntress.com/blog/token-replay-spray


5 DreamHost强制重置受影响邮箱和FTP账户密码

DreamHost于10月23日首先在状态页面披露File Manager界面连接异常,随后限制文件管理系统访问,并对受影响用户邮箱以及FTP/SFTP账户实施强制密码重置。10月24日,DreamHost宣布受影响账户的密码重置操作完成,账户所有者可进入控制面板为用户重新设置凭据,同时分批向账户所有者发送恢复指引。事件处置期间,未完成密码更新的邮件和文件传输账户无法正常登录,files.dreamhost.com文件管理器持续不可用。公司在通知中还要求账户所有者检查电子邮箱转发规则,并通知无法自行收取邮件的邮箱和FTP用户。
5.png
https://www.dreamhoststatus.com/


6 哥本哈根大学测试环境遭入侵涉及52万个人信息

哥本哈根大学披露,攻击者未经授权进入校内一个测试环境,其中保存约52.5万人的个人信息,涉及姓名、丹麦个人身份号码CPR、电话号码及电子邮件地址等字段。该校于10月20日发现事件,10月23日公开说明,后续调查于10月25日发现另有约2万名员工和学生的楼宇门禁PIN码暴露。学校阻断攻击者访问并向丹麦数据保护机构报告,同时因门禁密码事件临时限制校园部分重点区域的物理出入,随后在重新发放访问码的过程中逐步开放相关场所。被影响者包括当前与此前关联学校的师生以及测试数据所涉及的人员。
6.png
https://news.ku.dk/all_news/2026/10/university-of-copenhagen-hit-by-cyber-attack/


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-10-28 17:14

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表