找回密码
 注册创意安天

每日安全简讯(20261019)

[复制链接]
发表于 2026-10-18 12:31 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


1 CikaBika远控木马利用Discord为每台目标建立独立通信

安全研究人员披露,一项钓鱼活动正在传播Rust编写的CikaBika Bot远控木马。受害者收到包含磁盘映像文件的PDF诱饵,映像中放置伪装成Word文档的LNK快捷方式;打开后会显示诱饵文档,同时启动隐藏PowerShell进程解码并运行嵌入式程序。后续Nim加载器释放Rust DLL和PowerShell部署脚本,并尝试将DLL移动至受保护的Edge目录,通过DLL搜索顺序劫持加载恶意代码。CikaBika启动后使用Discord为每台受感染主机建立独立通信通道,收集系统、进程和网络信息及屏幕截图,可接收命令执行、进程控制、文件上传下载、摄像头和屏幕流等指令,并可将目录压缩为ZIP后通过Ngrok外传。
1.jpg
https://www.darktrace.com/blog/cikabika-bot-inside-a-discord-rat


2 仿冒Chrome应用通过谷歌商店赞助结果诱导安装

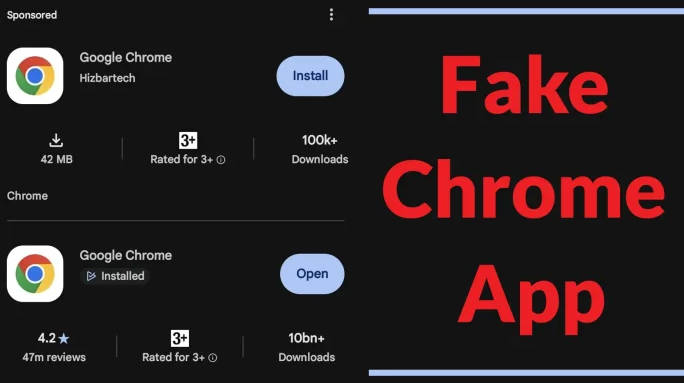
安全研究人员披露,Google Play出现一款仿冒Google Chrome的应用,其名称、图标和应用描述均模仿官方浏览器,但开发者显示为Hizbartech,包名为com.ballbounce.Hizbartech。该应用此前以Ball Bounce游戏身份上架,并于9月底更改品牌和商店展示信息,随后曾以赞助结果形式出现在Chrome相关搜索页面。公开截图显示该应用的下载标记超过10万次,安装包约42MB;实际安装后的界面并非浏览器,而是带有AI头像的联系人或聊天式应用。10月14日后,该应用的Google Play直接链接已显示无法访问,相关商店条目被移除。
2.jpg
https://piunikaweb.com/2026/10/14/fake-chrome-app-google-play-store-100k-downloads/


3 定向网络广告被用于零点击投递Candiru间谍软件

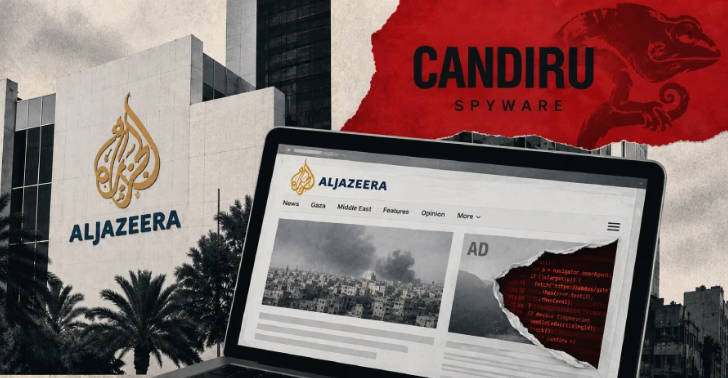
安全研究人员披露,Al Jazeera员工设备在2024年至2025年遭到通过定向网络广告投递的Candiru间谍软件攻击,至少45台设备成为目标。广告由Discover-Tech投放,加载时会把设备广告ID和IP地址发送至服务器进行目标筛选,命中目标后再返回浏览器或应用攻击代码,无需用户点击即可触发后续感染。研究人员从一台受感染设备恢复了Windows间谍软件样本,并通过网络日志还原出广告服务器、设备筛选服务器和控制服务器组成的连接序列。2026年3月至6月,相关广告竞价记录接近40亿次,覆盖近20万个网站和移动应用。
3.jpg
https://citizenlab.ca/research/how-discover-tech-turned-targeted-ads-into-a-pipeline-for-spyware/


4 Nextcloud内置CODE Server漏洞遭利用植入WebShell

Nextcloud的Collabora Online - Built-in CODE Server应用存在CVE-2026-110447,影响26.4.303之前版本。攻击者可在本地CODE服务未运行时,通过proxy.php中的命令注入问题,以Web服务器账户权限执行系统命令。首个已记录攻击发生于9月10日,多个管理员报告服务器被植入PHP WebShell,其中攻击命令还尝试回传系统信息,并搜索KeePass数据库、Bitwarden、1Password以及Bitcoin、Electrum、Monero、Ethereum等凭据和加密钱包文件。漏洞于9月11日在26.4.303版本中修复,并于10月14日发布安全公告。
4.jpg
https://github.com/CollaboraOnline/online/security/advisories/GHSA-g3vx-3m76-fghh


5 PwnEscape漏洞泄露宿主机内存实现虚拟机逃逸

安全研究人员披露,Linux内核网络栈存在CVE-2026-99999漏洞,又称PwnEscape漏洞,CVSS评分9.3。研究团队在Vercel沙箱挑战中使用AI辅助源代码分析发现该问题,虚拟机Guest可通过特制网络数据包影响宿主机Linux网络栈中的校验和处理流程,并重复读取宿主机内存。在Vercel生产沙箱环境中,每个触发数据包可泄露约32字节宿主机内存;在研究人员自有KVM环境中,还复现了宿主机崩溃、64字节内核写入以及Guest到Host的Root级代码执行。漏洞修复已合入Linux主线,并回移至多个稳定内核分支。
5.jpg
https://www.pwn.ai/blog/pwnescape


6 Burger King日本应用数据泄露涉及1118万条记录

BK Japan于10月15日披露,其Burger King日本官方应用会员信息管理系统遭第三方未授权访问。相关访问发生于10月2日至7日,公司于10月13日确认会员信息外泄,涉及约1118万条记录。泄露字段包括会员ID、电子邮箱、注册类型、都道府县、性别、出生日期、姓名、电话号码、是否使用过移动点餐以及邮箱验证状态。公司发现事件后封禁相关通信来源,成立应对团队并实施临时措施,同时向日本个人信息保护委员会报告,并通过邮件陆续通知受影响会员。
6.jpg
https://www.burgerking.co.jp/images/notice/2026/10/15/d4d114ca-ebd7-4f3d-94ef-c4ea7a84a139.pdf


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-10-19 07:01

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表