找回密码
 注册创意安天

每日安全简讯(20261018)

[复制链接]
发表于 2026-10-17 19:58 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


1 攻击者利用谷歌搜索投毒传播木马化PuTTY安装包

安全研究人员披露,一项面向IT管理员的攻击活动通过Google搜索结果将用户引向仿冒PuTTY下载站点puty[.]ink,并从Backblaze B2存储分发名为Putty-x86_64.msi的木马化安装包。安装后,程序会同时启动一份正常签名的PuTTY 0.85作为诱饵,并在后台运行批处理脚本、JScript和混淆Node.js载荷。载荷通过多个公共Ethereum RPC服务查询智能合约,以解析当前控制服务器地址,并定期更新连接目标。后续指令可收集操作系统、防病毒产品、域成员关系和活动SMB会话信息,同时读取浏览器配置及Cookie,并通过PowerShell连续截取桌面画面,实现近实时屏幕监控。
1.jpg
https://cybersecuritynews.com/hackers-abuse-google-search/


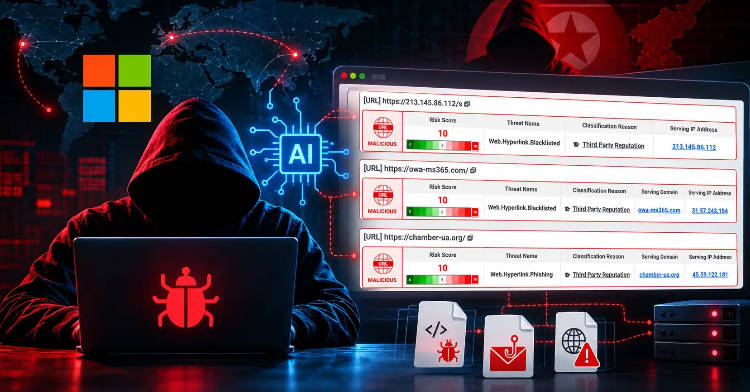
2 Midnight Blizzard攻击组织新增PowerShell载荷

安全研究人员披露,基于此前公开的两个恶意文件哈希进一步追踪后,发现与Midnight Blizzard关联活动相连的5个额外PowerShell stager、2个Windows Internet Shortcut诱饵文件以及更多服务器和域名关系。活动中的ChocoShell为PowerShell阶段载荷,可隐藏窗口、调整执行策略、解码Base64指令、收集浏览器历史并检查Windows卷影副本,通过HTTPS向固定服务器回传执行阶段信息。CornFlake为Go编写的后门,可复制自身至用户目录、创建注册表启动项、访问Chrome、Edge、Firefox浏览器配置及Microsoft Teams缓存,并具备进程注入和键盘监控相关功能。相关活动此前针对乌克兰和欧洲20多个政府、外交、智库及国防机构。
2.jpg
https://www.reversinglabs.com/blog/how-rl-mapped-a-midnight-blizzard-linked-campaign-from-two-hashes


3 Ghostscript PDF解析漏洞可导致远程代码执行

安全研究人员披露,Ghostscript 9.21至10.07.1存在CVE-2026-39919堆缓冲区溢出漏洞。特制PDF中的JPEG 2000图像可利用低位深样本和不同组件分辨率触发错误内存处理,使Ghostscript向256字节缓冲区写入约1024字节数据并破坏相邻内存。研究人员在WordPress PDF缩略图处理链中构造了两种利用方式,并在专门测试服务器上实现未认证远程代码执行;同一漏洞也可影响其他调用Ghostscript渲染攻击者提供PDF的应用。问题于9月8日在Ghostscript 10.08.0中修复,并同步回移至部分旧版本维护分支。
3.jpg
https://www.wordfence.com/blog/2026/10/wordfence-argus-discovers-critical-vulnerability-in-ghostscript-the-program-that-turns-uploaded-pdfs-into-thumbnails-on-your-server/


4 FortiSandbox认证绕过漏洞可执行未授权命令

Fortinet披露FortiSandbox和FortiSandbox PaaS中的CVE-2026-107656,CVSS评分9.6。漏洞位于Web管理界面的访问控制和会话管理机制,未经身份验证的远程攻击者可通过特制HTTP请求绕过图形管理界面认证,并执行未授权代码或命令。FortiSandbox 5.0.0至5.0.6受影响,需升级至5.0.7及以上版本;4.4.0至4.4.9需升级至4.4.10及以上版本。FortiSandbox PaaS 5.0.0至5.0.6同样受影响,4.4分支需迁移至已修复版本,两个产品的5.2分支均不受影响。
4.jpg
https://fortiguard.fortinet.com/psirt/FG-IR-26-185


5 Cisco Secure Email Gateway高危漏洞遭在野利用

Cisco披露Secure Email Gateway中的CVE-2026-76519已出现实际攻击,CVSS评分9.8。漏洞影响启用了File Reputation服务且Content Scanner Tools低于25.3.0.5525的物理和虚拟网关,攻击者无需认证,只需发送包含特制附件的邮件即可在底层操作系统写入任意文件,并进一步以Root权限执行命令。Cisco在10月获悉漏洞利用活动,并已联系Secure Email Cloud中出现潜在入侵指标的客户。相关修复已包含在AsyncOS 15.5.5-014、16.5.0-780以及Content Scanner Tools 25.3.0.5525及以上版本中。
5.jpg
https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-esa-afw-zqYJkjxp


6 Gears of War E-Day遭DDoS导致登录与连接中断

Gears Community于10月12日确认,Gears of War: E-Day在线服务遭到分布式拒绝服务攻击,导致部分玩家出现间歇性断线、登录失败、登录等待时间延长以及其他在线服务异常。攻击发生后,游戏团队持续监控并缓解相关流量活动,并通过官方渠道发布服务状态更新。后续状态显示登录问题已经恢复,Xbox相关服务也恢复正常。事件期间受影响的主要功能包括在线登录、多人连接及依赖在线服务的部分游戏功能,玩家在攻击期间多次报告无法连接服务器或游戏过程中突然断开。
6.jpg
https://x.com/Community_Gears/status/2109454393758351853


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-10-18 06:53

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表