找回密码
 注册创意安天

每日安全简讯(20261002)

[复制链接]
发表于 2026-9-30 21:11 | 显示全部楼层 |阅读模式
免责声明:以下内容原文来自互联网的公共方式,仅用于有限分享,译文内容不代表安天实验室观点,因此第三方对以下内容进行分享、传播等行为,以及所带来的一切后果与译者和安天实验室无关。以下内容亦不得用于任何商业目的,若产生法律责任,译者与安天实验室一律不予承担。


1 自主AI代理入侵荷兰DIVD机构执行后续攻击

荷兰漏洞披露研究机构DIVD基础设施遭到一次具有自主决策特征的AI驱动网络攻击。攻击者首先利用一个尚未公开的技术漏洞获得初始访问权限,随后由AI代理在网络内部自行决定下一步操作并执行入侵后活动。DIVD表示,该代理执行速度很快但逻辑较为粗糙,并留下大量取证痕迹,期间还出现密码喷洒等行为。机构已隔离相关基础设施并启动第三方调查,同时向警方、数据保护机构和国家网络安全中心报告事件,目前攻击目的和完整影响范围仍未明确。
3.png
https://csirt.divd.nl/2026/09/24/when-not-if/


2 Dodo Pizza遭攻击导致客户数据泄露

Dodo Pizza确认其系统遭到网络攻击,攻击者获得了部分客户个人信息。公司披露,可能受影响的数据包括姓名、地址、电子邮件地址、电话号码、出生日期和订单详情,由于系统不保存客户支付信息,因此支付数据未在此次事件中泄露。Dodo Pizza表示已阻断攻击者访问并启动内部调查,同时向俄罗斯通信监管机构报告事件。名为DataSuckers的黑客组织声称获得约6800万客户记录及多年订单历史,并计划出售相关数据库,但这些关于攻击规模和数据数量的说法尚未得到独立确认。
7.png
https://therecord.media/russian-pizza-chain-dodo-confirms-data-breach


3 华盛顿近40万Medicaid受益人数据泄露

美国华盛顿特区医疗财政部门披露,其官网两份用于展示汇总统计信息的报告包含可被未授权人员访问的隐藏个人数据,涉及约399086名Medicaid和DC Healthcare Alliance项目受益人。部门于2026年7月21日发现问题并移除相关报告,未经授权人员在2023年至2026年7月期间可能访问底层数据。可能涉及的信息包括Medicaid编号、出生日期、医疗服务提供者、种族、性别、所在选区和族裔等,但不包括姓名、社会安全号码或金融账户数据。官方表示,没有证据显示相关信息已被实际访问或滥用。
IMG_2414.png
https://dhcf.dc.gov/page/dhcf-data-incident


4 Kiteworks建议修复严重漏洞后恢复系统

Kiteworks在修复一个严重安全漏洞后,开始解除此前面向客户发布的预防性停机建议,并恢复托管客户系统运行。公司此前根据联邦情报机构提供的可信威胁情报,认为部分Kiteworks环境可能面临潜在攻击,因此建议自托管客户临时关闭服务器。Kiteworks称,在停机窗口持续监测期间未发现异常活动,也没有证据表明公司或客户系统遭到入侵。此次同时修复一个存在于特定功能中的严重漏洞,该功能由不到1%的客户使用,目前未公开CVE编号,也没有发现被实际利用的证据。
4.png
https://www.kiteworks.com/company/press-releases/kiteworks-restores-systems-credible-threat/


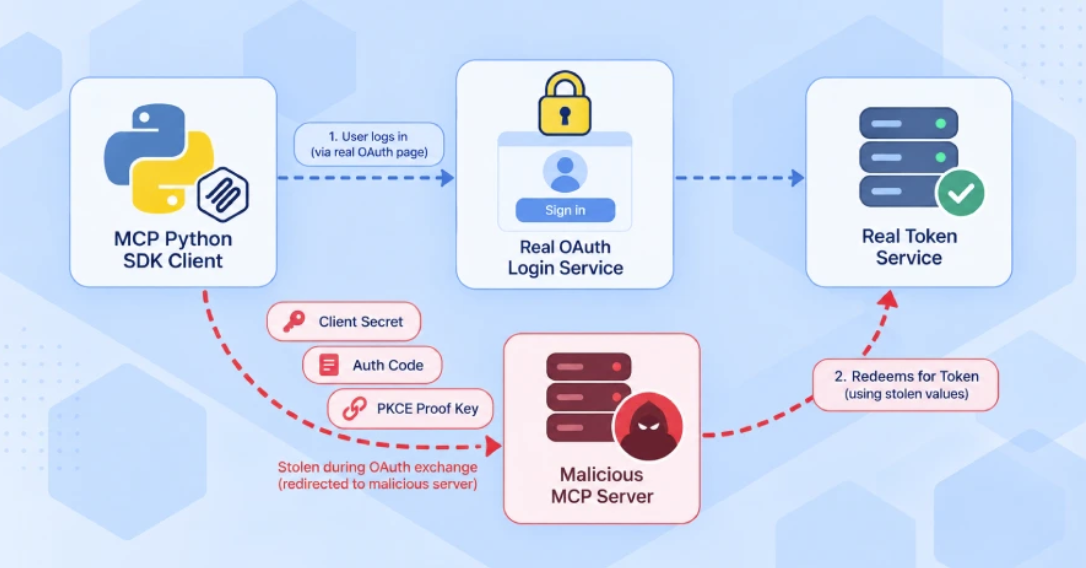
5 MCP Python SDK漏洞可泄露OAuth凭据

安全研究人员披露,官方MCP Python SDK存在高危OAuth客户端安全问题,恶意或被入侵的MCP服务器可诱导客户端将本应发送给合法授权服务器的OAuth凭据发送至攻击者控制端点。受影响版本未在所有发现路径中验证授权服务器issuer,也未将已保存或预配置的客户端凭据与对应授权服务器绑定,攻击者可据此获取client_secret、授权码和PKCE code_verifier等信息。问题影响1.9.1至1.29.1以及2.0.0至2.1.1等版本,官方已在1.30.0和2.2.0中修复。
5.png
https://github.com/modelcontextprotocol/python-sdk/security/advisories/GHSA-qx49-fqc8-xw99


6 Medyc遭SQL注入攻击导致患者数据泄露

波兰医疗软件提供商Qbusoft旗下Medyc平台遭到网络攻击,攻击者在2026年8月22日至23日期间利用应用接口中的SQL注入漏洞,从供应商环境导出加密数据库归档。受影响医疗机构确认,被获取的数据包括患者姓名、国家身份号码PESEL、住址、电话号码和电子邮件地址。调查还发现攻击者曾针对包含医疗信息的数据表执行脚本,因此部分医疗记录也可能被获取。事件于9月8日至9日夜间被发现,相关漏洞随后完成修复,目前公开信息未给出统一的受影响患者总数。
6.png
https://terapia-inowroclaw.pl/komunikat-medyc/


您需要登录后才可以回帖 登录 | 注册创意安天

本版积分规则

Archiver|手机版|小黑屋|创意安天 ( 京ICP备09068574,ICP证100468号。 )

GMT+8, 2026-10-1 07:07

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表