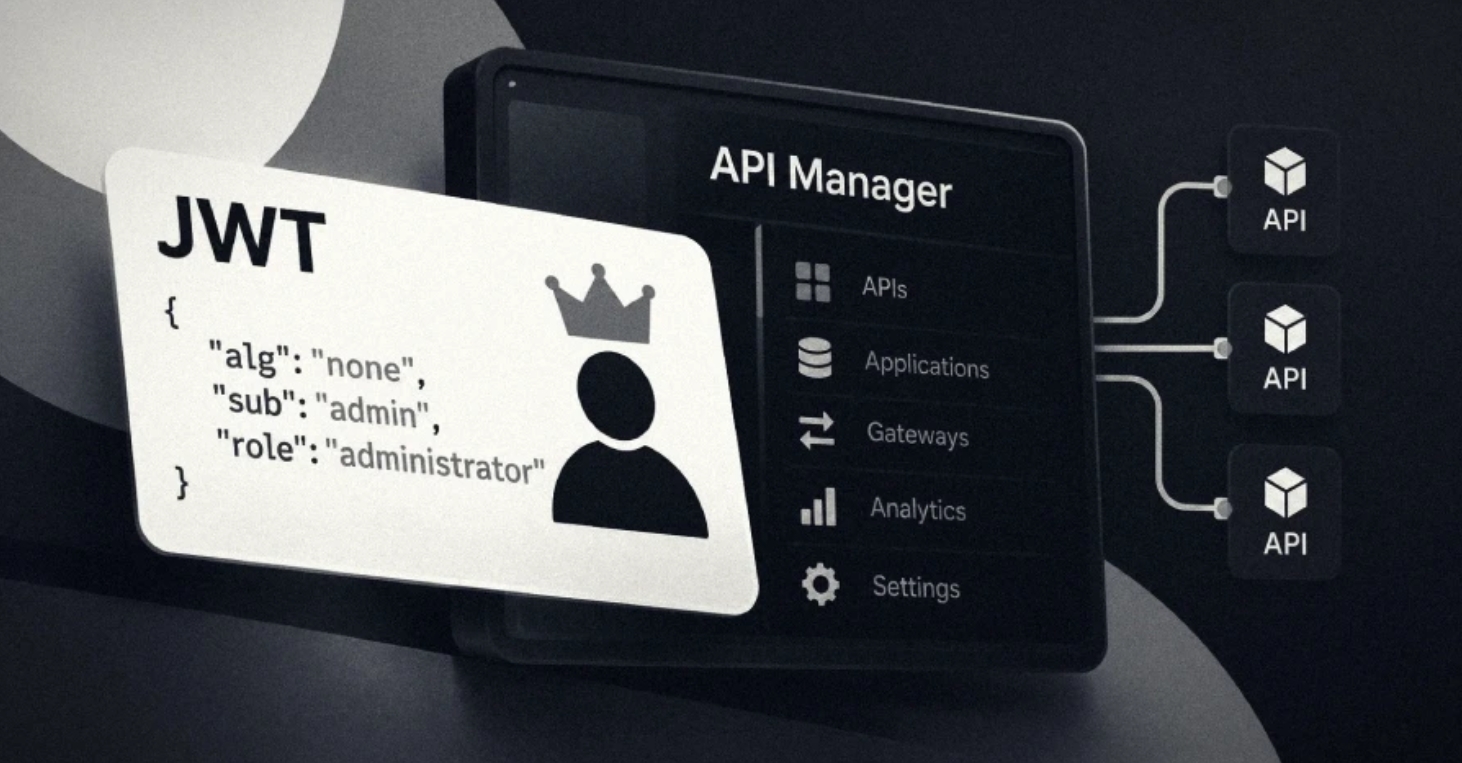
安全研究机构监测发现CVE‑2026‑5430高危漏洞已出现真实在野攻击行为,该漏洞CVSS评分为9.8,因密码签名校验不当可实现账号接管。漏洞源于产品接纳使用非支持算法签名的JWT令牌,造成认证绕过。该漏洞影响WSO2 API Manager、API Control Plane、Traffic Manager、Universal Gateway多款产品多个版本。攻击者可伪造带有管理员权限的JWT令牌,窃取API后端凭证、密钥,截获传输中的敏感数据。 https://thehackernews.com/2026/09/active-exploitation-attempts-target.html
6 Acronis备份插件提权漏洞遭在野攻击


 发表于 2026-9-17 17:19
 提升卡
 置顶卡
 沉默卡
 喧嚣卡
 变色卡
 显身卡